Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Phishing“

verlaengerung

Donnerstag, 17. Juni 2010

Lange keinen stümperhaften Phishing-Versuch mehr gehabt, aber jetzt kommt der Wahnsinn wieder. Die gefälschte Absenderadresse dieser Mail ist info (at) packstation (punkt) de, und diesmal haben die Verbrecher sogar daran gedacht, einen Reply-To-Header zu setzen, damit es auch nicht zu Antworten an die gefälschte Absenderadresse kommt und womöglich noch Kunden auf der Website von DHL vor dem kriminellen Treiben gewarnt werden.

Sehr geehrte Kunden,

Tolle Anrede. Man spricht einen einzelnen an, dessen Namen man natürlich nicht kennt, und da behilft man sich einfach mit dem Plural und hofft, dass das nicht weiter auffällt.

aufgrund der grossen Nachfrage unseres Packstation Systems sind wir gezwungen inaktive Accounts fuer neue Kunden freizugeben.

Aber was für ein Strunz als Begründung! Als ob eine Datenbank „voll“ werden könnte und solche Schritte erforderlich macht. An die Grundsätze ordnungsgemäßer Buchführung will man gar nicht erst denken, wenn ein Konto zu zwei verschiedenen Kunden gehört. Da muss man ja nicht mal nachdenken, bevor sich dieser Unfug in ein markant duftendes Blahwölkchen auflöst.

Natuerlich koennen Sie Ihre Packstation auf Wunsch weiterhin wiegewohnt nutzen.

Ach ja, DHL ist natürlich nicht dazu imstande, seinen deutschen Kunden in einer deutschsprachigen Mail deutsche Umlaute zu geben. Obwohl das wirklich lächerlich einfach ist, wenn man ein bisschen Restkompetenz in technischen Fragen hat und nicht gerade ein Stümper im Auftrag der Phishing-Mafia ist.

Um Ihre Packstation zu verlaengern, ist lediglich ein Login unter

www packstation.de/kunden/verlaengern.php

Aber immerhin, einen Link in einer HTML-Mail setzen können die Schurken. Denn dieser Link führt keineswegs auf packstation.de, sondern zu der deutlich weniger Vertrauen erweckenden Website www (punkt) packstation (punkt) w2c (punkt) ru (slash) Packstation, bei der doch hoffentlich niemand, der noch bei Troste ist, irgendwelche Zugangsdaten zu irgendwas ablegen würde. Übrigens hat der russische Hoster 2×4.ru die von den Betrügern verwendete Website bereits entfernt, das ging wirklich sehr schnell, so dass bei diesem Phishzug nicht mit weiteren Schäden zu rechnen ist. Aber es ist für die Verbrecher leider ein Leichtes, sich an einer anderen Stelle im Netz ein bisschen Webspace zu holen und die Nummer weiter zu versuchen, und ich befürchte, dass sie das auch tun werden.

Sollten Sie auf Ihre Packstation verzichten koennen, so ist kein weiteres agieren Ihrerseits noetig. Ihr Account wird dann innerhalb von 7 Tagen automatisch an einen Neukunden vergeben.

Damit auch niemand nachdenkt oder rückfragt, wird ganz schnelles Handeln erzwungen…

Wir bedanken uns fue Ihr Verstaendniss.
Viel Spaß mit Packstation wuenscht Ihnen

Ihr Packstation Team

Ich hoffe, dass das echte Packstation-Team (von mir ohne Deppen Leer Zeichen) sich niemals so patzig für ein Verständnis bedanken würde, dass ich nicht habe. (Darum bitten dürfen sie mich gerne.) Immerhin wird bei diesem hingepatzten Satz keinerlei Mühe mehr an den Tag gelegt, dass er fehlerfrei ist…

Servicenummer 01803 / xxx xxx (0,18 Euro pro angefangene Minute aus den deutschen Festnetzen.)

Telefonnummer von mir unkenntlich gemacht.

Und wer es immer noch nicht gemerkt hat: Diese Mails haben mit DHL nichts zu tun. Der Absender ist gefälscht. Kein Unternehmen würde es sich herausnehmen, seine Kunden derart unpersönlich und patzig anzusprechen. Eine technische Notwendigkeit, Accounts neu zu vergeben, gibt es nicht. Technische Probleme werden in der Regel von ein paar wirklich guten Technikern in der Administration behandelt – das sind diese Leute, die das alles erst möglich machen und deren Arbeit man immer erst bemerkt, wenn sie mal einen Fehler machen. Die meisten Menschen bekommen davon niemals etwas mit. Die wirklichen Absender dieser Mails benötigen einfach nur ein paar Zugänge von „normalen Menschen“, und über diese Zugänge werden dann kriminelle Geschäfte abgewickelt. Es handelt sich um Phishing. Das kann man bemerken, indem man kurz darüber nachdenkt. Auch ein Anruf bei DHL – bitte niemals unter den Telefonnummern, die in solchen Mails angegeben werden – kann schnell für Klarheit sorgen, wenn doch noch eine Frage übrig bleibt.

Reiches Angebot an bester Software!

Sonntag, 6. Juni 2010

Wir haben ein riesiges Sortiment der Software fuer Sie! Waehlen Sie Programme, die Sie in Ihrem Laptop haben moechten, bezahlen Sie diese und installieren die blitzschnell in Ihren Computer. Qualitaet aller Programme von uns gesichert.

Damit hat keiner gerechnet! Einfach FMAY-6728 eintippen und schon werden garantiert alle Preise auf unsere Software reduziert

Und dieser ganz geheime Geheimtipp ist sowas von ganz geheim, dass wir den erstmal in ein paar Millionen Spammails reinschreiben müssen, damit er auch geheim bleibt. Denn wir wissen, dass es da draußen Idioten gibt, die glauben, dass sie einen Vorteil haben, wenn wir ihnen so ein ganz geheimes Geheimwissen zustecken.

Sagt mal, Spammer, wie sehr verachtet ihr eigentlich die Menschen?!

5130-652 Apple AppStore Order Notice

Mittwoch, 14. April 2010

Aha, die Phisher haben scheinbar eine neue Opfergruppe gefunden, nämlich Leute, die sich diverse Apple-Geräte mit diesem bevormundenden und enteignenden Konzept der „Apps“ anstelle einer freien Wahl der Software haben aufschwatzen lassen. Klar, wer so blind glaubt, dass alles gut ist, was mit dem aufdringlichen Ton der Schleichwerbung durch die ganze Breite der Medien gezogen wird, der ist vielleicht auch gläubig, wenn er eine Spam kriegt. Da könnte es schon sein, dass diese Verbrecher mit ihrer gefälschten Absenderadresse app (strich) store (at) apple (punkt) com einen gewissen Erfolg haben – und dass Leute, die bereit sind, die von Apple als „Gadgets“ vermarkteten Beglückungsideen ihrem Dasein hinzuzufügen, eben auch dazu bereit sind, irgendwelche Anmeldedaten auf einer obskuren Website einzugeben, die in einer derartigen Phishing-Mail verlinkt wird. Ich hoffe allerdings, dass bei diesem hingestümperten Versuch niemand so blöd sein wird:

Apple Store
Call 1-800-MY-APPLE

Ja ja, kommt voll „von Apple“, diese Mail… :mrgreen:

[Eigentlich überflüssig, das zu erwähnen. Aber es sei hier trotzdem ganz deutlich gesagt: Apple hat mit dieser Spam nichts zu tun, der Absender ist gefälscht und die Mail wurde über einen kriminell übernommenen Heimrechner versendet. Ich habe wirklich keine gute Meinung von den jüngeren Apple-Produkten, aber ich kann zumindest das eine völlig sicher zusagen: Apple spammt nicht. Übrigens kann jeder seinen eigenen Rechner zu einem Zombie-Rechner der Spam-Mafia machen. Alles, was man dafür tun muss, ist immer wieder einmal in Spams herumklicken. Leider tun das auch viele.]

#20-64727
Order Info

Schon klar, „Apple“ hat also keine bessere Möglichkeit, seine Kunden anzusprechen. Nur so eine beziehungslose Drecksnummer. „Apple“ hat halt kein Interesse an Kunden.

Wie soll so es ein Phisher auch anders machen, wenn er seine betrügerischen Dreckstexte für ein Millionenpublikum schreibt. Er kann ja niemanden persönlich ansprechen, also muss er schnell zu Sache kommen und einen unpersönlichen Ton pflegen.

Der Link geht natürlich auch nicht zu Apple, sondern auf die russische Domain region (strich) hcru (punkt) 39 (punkt) com1 (punkt) ru. Dort bekommt man nach seinem dummen Klick in die Mail auch gewiss die Möglichkeit, sich entweder so richtig gute Schadsoftware runterzuladen; oder aber seine Bankdaten, seine PayPal-Zugangsdaten oder seine Kreditkartennummer zusammen mit ein paar persönlichen Angaben zu hinterlegen; oder vielleicht auch die Möglichkeit, eine Rechnung online zu bezahlen; oder zur Abwechslung vielleicht auch mal wieder auch alles zusammen. Anschauen wollte ich mir das wirklich nicht. Und ich würde niemanden, der nicht gerade ein besonders gesichertes System zur Verfügung hat, empfehlen, solche Dreckssites anzuschauen.

[Ein „besonders gesichertes System“ entsteht nicht schon durch den Einsatz eines Virenscanners und einer so genannten „personal firewall“. Wer nicht weiß, wie man ein „besonders gesichertes System“ aufsetzt, sollte gar nicht erst darüber nachdenken, sich die mit Spam angepriesenen Websites anzuschauen!]

You can also contact Apple Store Customer Service or visit online for more information.

Das sähe ja irgendwie überzeugender aus, wenn da ein paar Kontaktdaten und ein Link gewesen wären. Aber warum sollen sich spammende Betrüger Mühe mit ihren Strunztexten geben; ein paar Opfer kommen ja auch ohne diese Mühe in den „Genuss“, betrogen zu werden.

Visit the Apple Online Store to purchase Apple hardware, software, and third-party accessories.
Copyright 2010 Apple Inc. All rights reserved.

Klar doch, und so etwas würde die richtige Firma namens Apple nicht verlinken? Einfach, weil die gar keine Apps verkaufen wollen? Mann, wenn ihr schon so eine Nummer versucht, ihr Idioten, denn macht es wenigstens ein bisschen besser.

Und natürlich noch der obligatorische Copyright-Hinweis, als ob dieses Stümperei dadurch schon glaubwürdiger aussähe. Aber immer doch! Alle Rechte vorbehalten, und ich zittere jetzt schon vor Angst, weil ich diese Drecksspam einfach so veröffentliche.

Die Polizei ermittelt…

Mittwoch, 17. März 2010

Es kann sich wirklich lohnen, die Spam nicht nur einfach so hinzunehmen, sondern im Falle gefährlicher Phishing-Versuche auch einmal die Öffentlichkeit zu suchen. Wie der Münchener Merkur auf seiner Internetsite berichtet, hat die Anfrage dieser Zeitung dazu geführt, dass die Müchnener Polizei Ermittlungen gegen die Spammer aufgenommen hat – und hoffentlich führt dieser Vorgang auch zu einer Information der möglicherweise betroffenen Packstation-Kunden, um Schäden durch gephishte Zugangsdaten zu verhindern:

Unbekannte versuchen derzeit, mit fingierten E-Mails Daten von Packstation-Kunden der Post auszuspähen.

Auf Anfrage unserer Zeitung hat die Münchner Polizei nun Ermittlungen in dem Fall aufgenommen. Die Betrüger verschicken offenbar im großen Stil E-Mails an Bürger, in denen diese informiert werden, dass angeblich alle Packstation-Zugänge innerhalb der Stadt vorübergehend deaktiviert werden müssen.

Münchener Merkur

Nun, einen kleinen Fehler hat dieser Artikel allerdings, und dieser liegt im Worte „derzeit“ – die Masche mit dem Packstation-Phishing ist nicht gerade neu und hat viele Gesichter. Und auch andere angeblich von DHL kommende Mails sind hoch gefährlich.

Wer Kunde irgendeines Unternehmens ist und eine Mail ohne persönliche Anrede bekommt, sollte immer von einem Betrugsversuch ausgehen. Und selbst bei persönlicher Anrede kann es im Zweifelsfall besser sein, einfach einmal zum Telefon zu greifen und dort anzurufen – aber die Telefonnummer nicht aus der Mail nehmen, sondern besser im Telefonbuch nachschlagen.

Keine Chance den Phishern!

Wachpflaster

Dienstag, 9. März 2010

Wenn man auf einem gut gesicherten System bei einigen Spams mal anschaut, wo sie einen hinlocken wollen, kann man manchmal eine Menge Spaß haben – obwohl einem meistens das Lachen gründlich vergeht.

Da hatte ich etwa heute die folgende Phishing-Mail, die mir mitteilte, dass ich meine Bestellung bei Amazon erfolgreich widerrufen habe – obwohl ich doch gar nichts bei Amazon bestelle:

Dear Customer,

Your order has been successfully canceled. For your reference, here`s a summary of your order:

You just canceled order #067-439275-002124

Status: CANCELED

ORDER INFORMATION
Sold by: Amazon.com, LLC

Because you only pay for items when we ship them to you, you won`t be charged for any items that you cancel.

Thank you for visiting Amazon.com!

Amazon.com
Earth`s Biggest Selection
http://www.amazon.com

Nun, ich habe bei dieser Mail wirklich erwartet, dass der Link mit dem Text ORDER INFORMATION auf eine der typischen Phishing-Seiten geht, mit denen die Account-Informationen abgephisht werden sollen. Allerdings war ich ein bisschen zu spät dran (die Spam war gut 12 Stunden alt), und statt der Phishing-Seite gab es nur einen Link mit dem auffordernden Text „Click here“ – das habe ich natürlich auch gleich getan, immer noch in Erwartung der Phishing-Site.

Aber inzwischen waren dort nicht mehr die Phisher aktiv, sondern die „Canadian Pharmacy“, die auf der englischsprachigen Startseite allerlei Pillen für den Pimmel anbot.

Doch das war nicht alles, denn offenbar wurde von den Spammern gerade die nächste Aktion vorbereitet, und während ich mich ein wenig durch diese Dreckssite der Spammer klickte, wurde die Sprache der Website auf Deutsch umgestellt. Offenbar sollte gleich die Spamwelle für deutschsprachige Opfer herausgehen. Die Grafik mit dem Text „Canadian Pharmacy“ wurde gegen die Grafik mit dem Text „European Pharmacy“ ausgetauscht, die Dollarpreise verwandelten sich in Europreise und die Texte wurden beim Klicken auch immer deutscher. Na ja, sie wurden zu etwas, was für die Betrüger vielleicht zunächst deutsch aussah, es aber nicht so wirklich ist. „Medicin Navn“ heißt auf Deutsch nun einmal „Name des Medikamentes“, „Lægemiddel Brug“ sagte man hier eher als „Anwendungsbereiche“, auch „Hvordan Du Tager“ ist als „Hinweise zur Einnahme / Anwendung“ und „Medicin klasse og mekanisme“ als „Wirkstoff und Wirkmechanismus“ in Deutschland etwas verständlicher, weil man hier einfach meist nicht so gut Dänisch spricht. Doch für die moralisch und cerebral verrotteten Internet-Kriminellen sieht das vermutlich genau so fremdartig wie Deutsch aus, und deshalb haben die ihren Fehler zunächst nicht bemerkt. Na ja, fünf Minuten später war es richtig.

Vielleicht bis auf die Produktbeschreibungen, die waren noch englisch. Aber das wird auch gerade, und gleich dürfte sich eine Spamwelle für die neue Verwendung der Domain (sie heißt weightbreezy (punkt) com und wurde vor ein paar Tagen schon für Schlankheitspillen benutzt) über deutsche Mailempfänger ergießen. Auch die Produkte werden dann wohl mehr an den deutschsprachigen Markt orientiert sein und wohl auch etwas richtiger sortiert sein, denn so ein „Wachpflaster“…

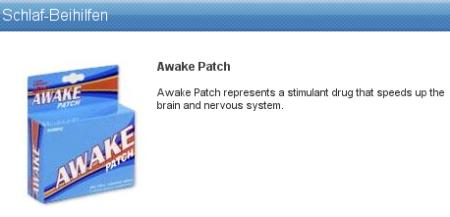
Schlaf-Beihilfen - Awake Patch, Awake Patch represents a stimulant drug that speeds up the brain and the nervous system

…das übrigens mit dem Wirkstoff Koffein arbeitet, ist unter „Schlaf-Beihilfe“ doch ein bisschen falsch einsortiert worden. :mrgreen:

Ich trinke gleich übrigens eine Schlaftasse Kaffee. Lecker.

Die ganze Geschichte ist ein schönes Beispiel dafür, dass die verschiedenen Betrugsnummern im Internet von gar nicht so verschiedenen Leuten durchgezogen werden. So einen Umbau einer Website für einen neuen Betrug habe ich noch nie so „live“ mitbekommen. Interessant finde ich, dass diese Spammer technisch so inkompetent zu sein scheinen, dass sie diesen Vorgang nicht automatisieren. So etwas immer wieder und mit allen damit verbundenen Fehlerquellen manuell zu machen, würde mir spätestens beim dritten Mal stinken. Aber Spammer sind eben nicht nur asozial und kriminell, sondern auch dumm. Die wissen vermutlich gar nicht, wie sich so etwas automatisieren lässt.

Twitter-Phishing

Donnerstag, 25. Februar 2010

Keine Spam, sondern ein wichtiger Hinweis:

Sophos warnt vor neuem Phishing-Angriff auf Twitter-Nutzer

Die Nachrichten enthalten den Text „This you????“ und einen Link zu einer gefälschten Log-in-Seite. Die Meldungen werden über kompromittierte Nutzerkonten verbreitet. […] Über den Mikroblogging-Dienst werden derzeit Nachrichten mit dem Inhalt „This you????“ verbreitet, die einen Link zu einer gefälschten Log-in-Seite enthalten.

Eine besondere Gefahr besteht laut Sophos für Nutzer, die ihr Passwort zur Anmeldung bei mehreren Diensten verwenden. „Es ist schlimm genug, das Hacker Twitter-Konten kontrollieren können, aber wenn dasselbe Passwort auch für andere Dienste benutzt wird, dann erhalten sie eventuell auch Zugriff auf Google Mail, Hotmail, Facebook, eBay, PayPal und so weiter“, so Cluley.

Zitiert nach ZDnet.de, bitte dort weiterlesen.

Und dass man mit Passwörtern vorsichtig sein sollte, dass also vor allem für empfindliche Dinge wie Mailkonto, Online-Zahlungsdienste, virtuelle Auktionshäuser und dergleichen auf keinen Fall ein Passwort verwendet werden sollte, das irgendwo anderes ebenfalls Verwendung findet, das ist eigentlich eine Selbstverständlichkeit. Leider sind die meisten Menschen aus Bequemlichkeit nicht so vorsichtig – und haben schnell den Schaden, wenn ihr „Standard-Passwort“ irgendwie von Kriminellen ermittelt werden konnte.

Notice #4092803

Montag, 22. Februar 2010

Toller Betreff! Und das hier ist Blogeintrag Nummer 8207244137. Sehr informativ, nicht?!

Your Order S\n:6631816125008 Accepted.
Details

Krass. Ich hab bei denen bestellt, und das wurde akzeptiert. Die wissen zwar nicht, wie ich heiße und sprechen mich deshalb auch nicht mit einem Namen an, aber dafür hat meine Bestellung eine tolle, lange Nummer. Genau so würde jemand vorgehen, der seine Kunden vertreiben möchte, und deshalb würde niemand so vorgehen, der wirklich ein Geschäft im Internet machen will.

Aber das will der Phisher ja nicht. Er will nur ein paar Daten von Dummköpfen haben, die glauben…

Thank you,
Amazon.com Customer Support

…dass eine solche Mail von Amazon käme. (Ich bin dort nicht einmal Kunde.) Diese Dummköpfe merken dann auch gar nicht, dass der klickige Link mit dem tollen Text „Details“ gar nicht zu Amazon geht, sondern zum Server polygon1 (punkt) effect (punkt) effect (punkt) kiev (punkt) ua, der mit Amazon ungefähr so viel zu tun hat wie der Mond mit dem Prozessor meines Computers. Dafür gibt es dort ein Dokument open (punkt) html, das fast so aussieht wie die Anmeldung bei Amazon, und da kann das Opfer dann – wenn er nicht vorher einen Blick auf die Adresszeile seines Browsers geworfen hat und davon angemessen skeptisch geworden ist – fröhlich seine Anmeldedaten angeben. Die Betrüger werden das schon für betrügerische Bestellungen zu nutzen wissen, denn genau dafür sammeln sie solche Daten ein. Und den finanziellen Schaden hat das gutgläubige Opfer.

LASST EUCH NICHT PHISHEN! Wer auf Kundenbeziehungen Wert legt und im Internet geschäftlich tätig ist, wird seine Kunden immer mit ihrem Namen und in einem freundlichen, nicht technokratisch wirkenden Tonfall ansprechen – egal, ob Bankhaus, Händler oder Auktionsplattform. In letzter Zeit sehe ich wieder vermehrt Mails mit Phishing-Versuchen, die sich in den vorherigen Monaten doch sehr rar gemacht haben. Besonders von diesen Versuchen betroffen sind eBay, PayPal, Amazon – dort lässt sich auch am leichtesten Geld aus gephishten Anmeldedaten machen. Diese Betrugsmasche ist also wieder aktuell. Auf keinem Fall sollte man bei einer solchen Mail auf die Idee kommen, auf den Link zu klicken – immer die Adresse von Amazon, eines sonstigen Händlers, einer Bank oder vergleichbaren Geschäftsplattformen von Hand eingeben! Und wenn man in einer solchen Mail nicht namentlich angesprochen wird, weg damit! Es ist immer eine betrügerische Spam, mit der Anmeldedaten abgegriffen werden sollen, damit die Betrüger diese benutzen können.

PostBank Online Registrierung bestдtigen

Donnerstag, 18. Februar 2010

Ach, und dann ist da noch der inkompetente Phisher des Tages, der mal wieder nicht gerafft hat, dass die deutschen Umlaute bei Angabe der Codepage für russische Sprache halt ein bisschen anders aussehen. Wie unnütz, wenn man seine Drecksmail eh schon in HTML formatiert, da könnte man auch die entsprechenden Entitäten schreiben. Aber dafür müsste der bröselhirnige Spamdepp mit dem gefälschten Absender service (at) online (punkt) de und dem toll gewählten Namen Postbank ja einen Funken technisches Verständnis haben.

Ob die Masche wohl auch so funktionieren wird… :mrgreen:

Guten Tag ,

Unternehmen wie die Postbank haben es natürlich nicht nötig, ihre Kunden namentlich anzusprechen. Die haben gar kein Interesse an irgendeiner Kundenbindung… :mrgreen:

vielen Dank fьr Ihre Registrierung.

Bitte bestдtigen Sie diesen Link, um Ihre Registrierung abzuschlieЯen.

Jetzt Registrierung bestдtigen

Ich habe Links bislang immer nur angeklickt oder im Browser geöffnet. Wie man einen Link „bestätigt“, ist mir recht neu. 😆

Der Link geht natürlich nicht zur Website der Postbank, sondern zu einer von Kriminellen benutzten Website. Er geht zu www (punkt) leadershipbrandon (punkt) com (slash) ext (slash) Postbank.html. Dort kann man dann bestimmt seine Anmeldedaten für die Website der Postbank angeben, und die Leute, denen man da seine Daten gibt, werden schon etwas damit anfangen. Allerdings nichts, was sich ein Postbank-Kunde wünschen könnte.

Wir freuen uns, dass Sie auch am E-Mail-Service teilnehmen wollen und ьber attraktive Angebote und Aktionen der Postbank und des Online-Empfehlungsprogramms per E-Mail informiert werden wollen.

Jaja, die Freude ist ganz auf meiner Seite. Schickt mir mehr von diesen hingepatzten Realsatiren, das bringt ein Sönnchen Humor in den normalen Spamalltag.

Viele GrьЯe

Ihre Postbank
Jetzt eine Prдmie von 25 € sichern

Hey, du kannst das ja doch mit den Entitäten! Das Euro-Zeichen codierst du als €. Warum machst du das mit den Umlauten nicht einfach genauso?

Ach, weil du deine Fragmente einfach aus anderen Mails zusammenkleisterst und dir gar nicht erst anschaust, wie das Endergebnis aussieht? Sehen ja schließlich die paar Millionen Empfänger, und das reicht? Na, genau so inkompetent hingerotzt wirkt es dann eben auch.

Geh sterben, du unfähiger Phisher! 👿