Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Phishing“

Russian ladies? Gib Karte!

Dienstag, 1. Februar 2011

Was passiert eigentlich, wenn man auf so eine Mail…

*Hello!*

You have left to me the message on http://bestchixru.ru

I could not answer at once you, and I write now.
If All of you still, everyone are interested in acquaintance to me, write to me, and I shall answer.

Yours faithfully Tatyana

…so reagiert, wie es die Spammer wünschen? Wenn man glaubt, dass man auf einer Dating-Site eine Nachricht von einem russischen Frauennamen erhalten hat, obwohl man noch nie von dieser Site gehört hat? Wenn man deshalb auf einen Link klickt und den Spammern eine Kombination der Mailadresse mit ein paar persönlichen Daten gibt, um sich dort zu „registrieren“?

Nun, das habe ich einmal ausprobiert. (Natürlich nicht mit meiner richtigen Mailadresse…)

Einige Tage später gibt es eine hübsche weitere Mail, diesmal natürlich mit persönlicher Ansprache, dass man sich erfolgreich registriert hat:

Welcome to Anastasia International!

Dear Klaus-Peter!

Welcome to AnastasiaDate.com, the easiest and most advanced way to meet the most beautiful and eligible Russian Ladies imaginable.

Your login: sag (at) ich (punkt) net Your password: xx8X89R9

[Mailadresse und Passwort hier geändert]

Wow, ich kann mich einloggen, wenn ich das will…

Eager to meet someone right away? Choose one of Anastasia’s ravishing Online Ladies and start chatting immediately. You can step it up by seeing her chat you up real time with Live Chat with Video.

Ist ja toll!

A complete and crafted profile receives much more attention. So don’t forget to Edit your profile and upload your photos so Ladies can see and learn about you.

Aber bitte auf gar keinen Fall vergessen, ganz schnell ein paar weitere persönliche Daten an die Spammer zu geben…

After that, you may wish to begin browsing Anastasia’s vast catalogue of desirable Ladies. Select by age, country, height, hair color, education — in fact Anastasia’s Advanced Search makes finding your own Russian sweetheart more straight forward.

…damit man auch die ganzen hübschen Frauen sehen kann – und von ihnen gefunden werden kann. Ist aber nur ein kleiner Datenstriptease:

Screenshot der Profilangaben

Hui, das ist ja doch eine Menge, was man da vor Anbietern freimachen soll, die ihre Kunden über Spam werben. Na, die werdens ja nicht missbrauchen, die wollen einen ja nur…
Detail der Profilseite

…mit lauter hübsch anzuschauenden Frauen bekannt machen. [Die Gesichtsverpixelung ist von mir.] Das kommt ja schließlich von Leuten, die unter gefälschtem Absender und unter Verwendung von Privatrechnern, die mit Schadsoftware kriminell übernommen wurden, millionenfach mit Schrotmunition auf virtuelle Postfächer schießen. Solche Leute werden doch nicht lügen… :mrgreen:

From your Inbox you can manage all your mail and see who’s trying to start up a relationship with you.

Und kaum hat man das getan, schon prasselt die Eingangsbox voll mit triefenden Briefen dieser großartigen Frauen. Aber dazu später noch ein bisschen mehr…

In addition, you can take your lady on a wonderful virtual date with Anastasia’s Video Date, or speak with her directly with Anastasia’s Phone Translation Service. Both of these are supported by Anastasia’s professional translators.

Ganz toll: Es gibt einen Telefonübersetzungsservice, damit ich auch „direkt“ mit virtuellen Frauen sprechen kann, deren Sprache ich nicht verstehe.

If you need any advice with services or support, or have any questions about Russian culture or Russian Ladies, please get in touch with Anastasia’s dedicated Service Team at any time.

Now, through Anastasia’s Family of international online dating sites, you can connect with the most beautiful and exciting women from every corner of the globe.

Jede Ecke der Erde scheint russisch zu sein? Aber nein doch…

AnastasiaDate.com allows you to find your sweetheart from Russia & CIS.
AmoLatina.com will amaze you with the sensual Ladies of South America and the Latin world.
OrientBrides.com is your gateway to the exquisite charm of women from the Far East.
AfricaBeauties.com brings the splendor of African women for all to enjoy.

…jeder kann sich eine Frau aussuchen, deren Sprache er nicht versteht und deren Hautfarbe gut zur neuen Polstergarnitur passt. 👿

We are glad you joined, and look forward to hearing about your success in love.

Aber gern! Wenn eure Spams immer dümmer werden, muss ich mir halt anschauen, was damit an den Mann gebracht werden soll, damit ich wieder etwas zum Schreiben fürs Spamblog habe.

Sincerely yours,
Anna Matusova
Head of Customer Service
AnastasiaDate.com

Anastasia International Inc.
40 High St Suite #1 Bangor, Maine 04401
+1 (207) 262-xxxx, +1 (800) 356-xxxx

Huch, das ist ja gar nicht in Russland. Wie sieht es denn da aus? Na, mal umschauen? Hmm, macht irgendwie nicht den Eindruck der Unternehmenszentrale eines internationalen Anbieters… 😈

Es ist übrigens egal, ob man den Datenstriptease macht oder nicht – ich habe ihn nicht gemacht, weil ich zu träge war, mir ein paar Daten auszudenken. Schon kurze Zeit später kommt die nächste Mail, die einem mitteilt, dass sich einige der leckeren Damen interessiert zeigen.

Anastasia International

Dear Klaus-Peter ck,

You have new e-mails in your Anastasia International mailbox.
10 credits will be deducted from your account for each letter you read. Anna’s First Letter Anna (ID: 1564337)
Age: 26
Zaporozhye, Ukraine
Never married lady with blue eyes and black hair.
„>Read the Letter Olga’s First Letter Olga (ID: 1139895)
Age: 27
Kishinev, Moldova
Never married lady with hazel eyes and chestnut hair.
Read the Letter Olga’s First Letter Olga (ID: 1118430)
Age: 23
Odessa, Ukraine
Never married lady with hazel eyes and chestnut hair.
Read the Letter 10 credits will be deducted from your account for each letter you read.

This message contains links to your personal profile and account on Anastasia International; do not forward this message.

Visit Anastasia-International.com to find thousands of potential brides from Russia and Ukraine.

Best Regards,
Anastasia International TeamThis message was sent automatically.If you have any questions please contact us at our U.S. toll free number +1 (800) 356-xxxxor in Moscow at +7 (495) 775-xxxx. You can also unsubscribe from our notifications through this link.
Anastasia International Inc.
40 High St Suite #1 Bangor, Maine 04401
+1 207-262-xxxx, +1 (800) 990-xxxx

Huch, die zweite angegebene Telefonnummer dieses Ladens hat sich binnen einer einzigen Stunde geändert? Na, bei so großen internationalen Unternehmungen geht eben doch alles etwas schneller. Und solche Maßnahmen zur Kundenbindung wie konstante Telefonnummern braucht im Zeitalter des Internet auch niemand mehr.

Aber diese Mail ist ja so erfreulich, dass wohl niemand über so einen Kleinkram stolperte. Zum ersten Mal seit Jahren interessieren sich Frauen für mich und nicht einfach nur umgekehrt. Besonders erfreulich ists, dass ich mir dieses doch sehr kryptische Passwort gar nicht merken musste, denn die Links auf den Namen führen ohne umständliche Login-Prozeduren direkt auf die sabberfördernde Profilseite (die Verpixelung des Gesichts ist natürlich von mir):
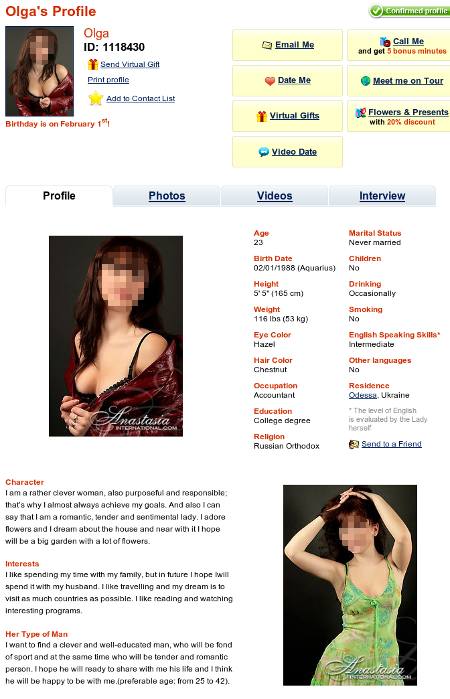
Olga's Profile

Unfassbar entzückend! Eigentlich kaum zu glauben, dass diese „Olga“, die nicht nur grandios aussieht und ordentlich Holz vor der Hütte hat, sondern auch noch ein Beispiel für vortreffliche Charaktereigenschaften ist, immer noch ledig sein soll. Aber wird denn ein Spammer lügen? Eben!

Natürlich würde ich jetzt zu gern lesen, was diese so vortreffliche „Olga“ mir geschrieben hat, obwohl sie von mir nur den Namen Klaus-Peter ck [es wird also nicht einmal oberflächlich geprüft, was jemand dort angegeben hat] und ein ausgedachtes Geburtsdatum kennt. Dafür sind ja auch so tolle Links in der Mail, aber wenn ich darauf klicke, sehe ich natürlich keine himmelsvergeigten Brieflein, sondern einfach nur eine Aufforderung…
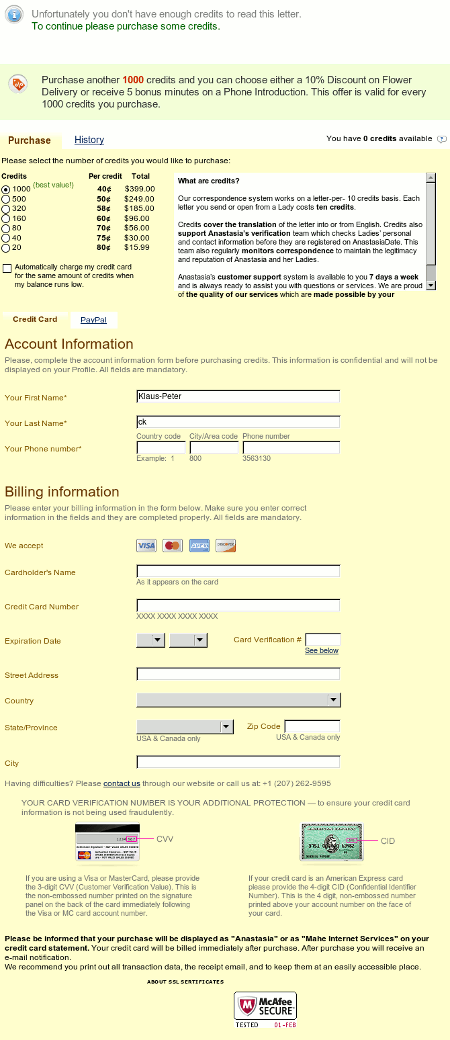
Screenshot der Eingabe der Kreditkartendaten

…den Spammern einen vollständigen Zugriff auf meine Kreditkarte zu gewähren, um an die „Credits“ zu kommen, die ich in deren Mailsystem blechen muss, um Mails zu lesen. Wenn man sich anschaut, dass so ein „Credit“ im billigsten Fall, wenn man 400 Dollar Vorkasse hingelegt hat, 40 Cent kostet, denn ergibt sich ein Preis von vier Dollar pro gelesener „Mitteilung“. Solche „Mitteilungen“ gehen natürlich auch an einen Menschen mit dem wenig überzeugenden Namen Klaus-Peter ck, sie gehen wohl an jeden. Das ist ganz schön happig, um ein paar lieblos zusammengesetzte Textbausteine zu lesen. Bevor man den reizenden „russischen Damen“ lauschen kann, muss man erstmal die Karte zücken.

Es ist übrigens egal, ob man den Spammern hier vollständigen Zugriff auf die eigene Kreditkarte gibt, oder ob man versucht, mit PayPal zu bezahlen – beides funktioniert nur, wenn man zusätzlich noch eine Telefonnummer angibt. Welche Funktion eine Telefonnummer für einen Bezahlvorgang haben soll, weiß ich natürlich nicht, aber in einer Datensammlung, die an Spammer und Internet-Kriminelle verkauft wird, macht sich diese Nummer gut.

Was von diesem Anbieter zu halten ist, erklärt sich damit hoffentlich von selbst. Es hat sich eigentlich schon aus der Spam erklärt. Wer diesen Leuten allen Ernstes seine Kreditkartendaten gegeben hat, sollte sich besser sehr schnell mit seiner Bank in Verbindung setzen, um größere Schäden zu vermeiden. Und wer da vollständige und echte Daten in seinem Profil eingetragen hat, darf sich darauf gefasst machen, dass seine Identität demnächst von Kriminellen missbraucht wird.

Und die „virtuellen“ Frauen bleiben virtuell – die fahren sogar auf einen Herrn ck ab, der nichts von sich preisgibt. Sie sind nur der Wurm am Angelhaken.
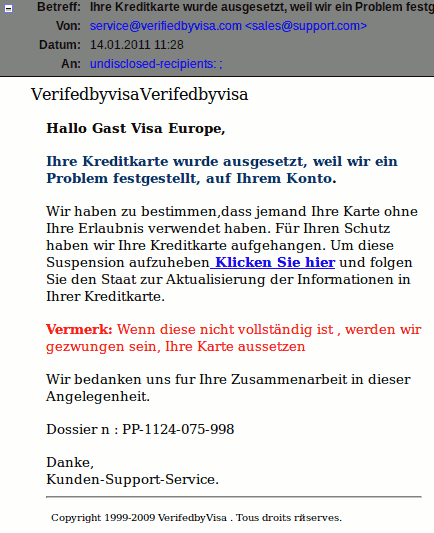
Ihre Kreditkarte wurde ausgesetzt, weil wir ein Problem festgestellt, auf Ihrem Konto.

Samstag, 15. Januar 2011

Oh, lange kein Phishing mehr gehabt. Aber in der Spam kommt eben alles einmal wieder, und sei es die dümmste Betrugsmasche mit den dümmsten Texten.

Es gibt doch hoffentlich niemanden, der glaubt, dass so eine Kombination aus flottem HTML-Design, der einfallsreichen Anrede „Hallo Gast Visa Europe“ und recht kreativem Deutsch im Nachrichtentext wirklich von Visa kommen könnte:

VerifedbyvisaVerifedbyvisa -- Hallo Gast Visa Europe, --     Ihre Kreditkarte wurde ausgesetzt, weil wir ein Problem festgestellt, auf Ihrem Konto. -- Wir haben zu bestimmen,dass jemand Ihre Karte ohne Ihre Erlaubnis verwendet haben. Für Ihren Schutz haben wir Ihre Kreditkarte aufgehangen. Um diese Suspension aufzuheben Klicken Sie hier und folgen Sie den Staat zur Aktualisierung der Informationen in Ihrer Kreditkarte. --  Vermerk: Wenn diese nicht vollständig ist , werden wir gezwungen sein, Ihre Karte aussetzen --  Wir bedanken uns fur Ihre Zusammenarbeit in dieser Angelegenheit. --  Dossier n : PP-1124-075-998 -- Danke, -- Kunden-Support-Service. Copyright 1999-2009 -- VerifedbyVisa . Tous droits rйserves.

Diese Leute haben sich nicht nur „tous droits rйserves“, sondern auch zwei Grafiken von Webshops extern eingebettet – im Screenshot nicht sichtbar, weil ich niemals externe Grafiken in einer Mail nachlade – weil es ihnen völlig egal ist, wenn anderer Menschen Webserver unter der so erzeugten Last durch ein paar Millionen Spammails zusammenbrechen. Das ist ja schließlich „nur“ das Geschäft, von dem andere Leute leben wollen.

Klar, dass ein Klick auf „Klicken Sie hier“ – übrigens der mit Abstand dümmste Text, um einen Link unterzubringen – nicht etwa auf eine Visa-Website führt, sondern in diesem Fall auf die Wegwerfseite user31433 (punkt) vs (punkt) easily (punkt) co (punkt) uk. Wer darauf geklickt hat und angesichts der Internetadresse nicht skeptisch geworden ist, wird die Gelegenheit erhalten, asozialen Verbrechern den Zugriff auf seine Kreditkarte zu gewähren. Und die werden etwas damit anfangen können, was dem Besitzer der Karte gar nicht gefallen kann.

free traffic for life

Dienstag, 10. August 2010

sexyiceteafeak -- @goebelmasse free traffic for life Bot Submitter [URL]

Schon klar, man braucht auf diesem Zwitscherding also „freien Traffic zum Leben“ und soll deshalb (mutmaßlich, ich habs nicht probiert) seine Twitter-Zugangsdaten bei so einem Botanmeldeteil hinterlassen. Wieso denke ich bei dem tollen Avatar dieses Spammers eigentlich, dass man da ganz schön am Arsch sein wird.

An unauthorized transaction billed from your bank account

Samstag, 24. Juli 2010

Dear bank account holder,

Werter Inhaber eines Bankkontos,

sie sind zwar Inhaber eines Bankkontos und wir geben vor, irgendetwas darüber zu wissen, aber wir sind trotzdem nicht dazu imstande, sie bei ihrem Namen anzusprechen. Wir sind nämlich kriminelle Spammer, die diese komische Mail mit dieser…

The ACH transaction, recently initiated from your bank account, was rejected by the Electronic Payments Association. Please review the transaction report by clicking the link below:

…nebulösen Begründung gleich an ein paar Millionen Leute schicken. Und wenn ein paar Handvoll auf unseren tollen Link klicken…

Unauthorized ACH Transaction Report

…und auf der tollen Website idea (strich) net (punkt) com (punkt) au auch noch Zugangsdaten für ihr Bankkonto angeben, denn haben wir gleich wieder ein paar hübsche Kontodaten für unsere „Geschäfte“.

Copyright ©2010 by NACHA – The Electronic Payments Association

Mühe geben wir uns schon lange nicht mehr dabei. Sie wäre verschwendet, denn wir finden immer ein Opfer.

This account has been locked !

Donnerstag, 15. Juli 2010

Im Moment kommt wirklich einiges an PayPal-Phishing. Die folgende Mail sagt in ihrem gefälschten Absender, dass sie von „PayPal Center Security Inc“ kommt – und der wirkliche Absender denkt wohl, dass so ein Wortdreher bei den Opfern gar nicht weiter auffallen wird. Auch der Rest der Mail ist eher… ähm… mies und peinlich, fast schon zum fremdschämen.

Dear Members,

Aha, ein einzelner Empfänger wird also nicht nur nicht mit Namen, sondern auch noch im Plural angesprochen. Und dass es sich bei PayPal wohl eher um „Kunden“ als um „Mitglieder“ handelt – geschenkt! Da fragt man sich nur…

This account has been locked with a €-89.00 EUR balance.

…ob PayPal wohl an alle Kunden mit den gleichem Kontostand einfach eine Rundmail abschickt. Kleiner Tipp: Das tun die nicht. Diese Mail ist nicht von PayPal, es ist eine Spam. Diese will ihre Empfänger hübsch alarmieren, damit sie etwas weniger aufmerksam in der Internetnutzung sind und zum Opfer der Verbrecher werden können. Dazu dient nicht nur ein Kontostand, der dezent in die Miesen abgerutscht ist, sondern…

All information associated with this account has been blocked from the PayPal system and cannot be registered with another account.

…auch der Hinweis, dass dieses Konto jetzt gesperrt ist. Und natürlich auch, dass man nichts machen kann, um sich erneut anzumelden. Das einzige, was einem verbleibt, ist der dumme Klick…

To unlock your account please click here.

…auf den dümmsten Standardlinktext in Spams, auf die Worte „click here“, die in einem Text gnadenlos sinnlos wirken und von keinem einigermaßen um sein Ansehen bedachten Unternehmen verwendet werden würden. Dieser Text – der bei mir übrigens immer zu einer Spamerkennung führt – ist denn auch kein Link auf die Website von PayPal, sondern er führt zum Server bluemettle (punkt) com (punkt) au und ruft dort eine Datei mit dem „hübschen“ Namen POSTER-2.htm ab. Das wirkt dann schon weniger vertrauenerweckend und sieht aus, als hätte jemand die Upload-Funktion einer Website für seine kriminellen Absichten ausgebeutet.

Was einem dort begegnen wird, ist eine Seite, die aussieht, als könne man sich bei PayPal einloggen. Die dort angegebenen Zugangsdaten gehen aber nicht zu PayPal, sondern sie fallen in die Hände von Verbrechern.

Thank You

Vielen Dank für diese Stümpereien, ihr Ganoven – denn das hält den Schaden hoffentlich klein.

Ihr Paypal-Konto wurde gesperrt

Mittwoch, 14. Juli 2010

Ach, schon wieder… :mrgreen:

Sehr geehrter PayPal Nutzer,

Wie üblich, sind die Phisher nicht dazu imstande, den Empfänger beim Namen anzusprechen. PayPal ist dazu sehr wohl imstande und macht das immer. Schon die erste Zeile reduziert die Panik, die diese Phisher zu gern auslösen würden, um jemanden zu einer unüberlegten Tat zu bewegen.

kurzlich haben wir eine Abweichung bei Ihrem Konto festgestellt.

Auch über den Charakter der „Abweichung“ erfährt der Empfänger nichts näheres in dieser wenig einfallsreichen Mail. Nur darüber…

Wir haben den Grund zur Annahme, dass ein Dritter auf Ihr Konto zugegriffen hat. Wir haben den Zugriff auf PayPal-Kontofunktionen fur den Fall beschrankt, dass durch einen nicht autorisierten Dritten auf Ihr Konto zugegriffen wurde. Uns ist bewusst, dass der eingeschrankte Zugriff Nachteile mit sich bringt, der Schutz Ihres Kontos ist jedoch unser Hauptanliegen.

…dass möglicherweise jemand anders das Konto „übernommen“ hat. Und da es da um Geld geht, ist eine leichte Panik garantiert, wenn man einen solchen Text liest. Und aus dieser leichten Panik heraus soll das Opfer denn folgendes tun:

Wir haben den Zugriff auf Ihr Konto kurzzeitig eingeschrankt. Die Einschrankung wird uberpruft, wenn wir die angeforderten Informationen von Ihnen erhalten.

Um auf die Einschrankung zu reagieren und sie zu beheben, verwenden Sie bitte die folgende Seite:

http://www.paypal.com/de/verification?do

Es handelt sich allerdings um eine HTML-formatierte Mail, und der Link geht keineswegs zu PayPal, sondern auf den viel weniger Vertrauen erweckenden Server tunalikartus (punkt) com. Dort bekommt das Opfer dann die folgende, „liebevoll“ nachgestaltete PayPal-Seite zu sehen und soll seine Zugangsdaten eingeben:

Screenshot der Phishing-Seite

Wer das tut, hat verloren. Diese Daten gehen nicht etwa zu PayPal, sondern geraten in die Hände der Schurken, die hier versuchen, so zu tun, als seien sie PayPal. Und diese Schurken werden damit etwas anzufangen wissen, was dem Kontoinhaber gar nicht gefallen kann.

Ihr PayPal-Team

Dass PayPal mit dieser Mail nichts zu tun hat, sollte klar sein.

Hilfe-Center | Sicherheits-Center

Die Gangster haben sich nicht einmal die Mühe gemacht, diese beiden Wörter zu verlinken.

Copyright © 1999-2009 PayPal. Alle Rechte vorbehalten.

PayPal (Europe) S.a r.l. & Cie, S.C.A.
Societe en Commandite par Actions
Sitz: 22-24 Boulevard Royal, L-2449 Luxemburg
RCS Luxemburg B 118 349
PayPal E-Mail-ID PP1263

Ich wiederhole es oft, aber man kann es gar nicht oft genug wiederholen: Niemals auf einen Link in einer Mail klicken, die von einem Unternehmen kommt, bei dem man Kunde ist, wenn man in dieser Mail nicht mit Namen angesprochen wird! Das sind immer Betrugsversuche. Und selbst, wenn der Name in der Mail steht und wenn einem nichts an dieser Mail „spanisch“ vorkommt, bedeutet das noch lange nicht, dass man auf der sicheren Seite ist, vor allem, wenn es um Geld geht. Deshalb Internetadressen von Banken, Online-Auktionshäusern oder andere für Verbrecher attraktive Dienste immer im Browser aufrufen und niemals einem Link in der Mail folgen. Das gilt umso mehr, wenn die Mail einen alarmierenden Sachverhalt schildert, der dazu geeignet ist, den Empfänger in eine gewisse Panik zu versetzen. So ein Link kann wirklich sehr viel unauffälliger auf die falsche Website führen, als es in diesem Phishing-Versuch der Fall ist.

Hier war die Erkennung des Phishings einfach:

  1. Es fehlte eine namentliche Anrede.
  2. Die Mail kam ohne Umlaute, was sich ein Unternehmen bei Mails in deutscher Sprache niemals leisten würde.
  3. Die Begründung für die „Sperrung“ des Kontos wirkt doch etwas lau.
  4. Die Formulierungen sind mehr als unbeholfen. Kein Unternehmen würde in einem Stil wie „Die Einschrankung wird uberpruft, wenn wir die angeforderten Informationen von Ihnen erhalten“ mit seinen Kunden kommunizieren.
  5. Der Link führt leicht erkennbar nicht auf die PayPal-Site, spätestens nach dem Klick wird in der Adresszeile des Browsers eine „seltsame“ Adresse sichtbar.

Aber so etwas kann man besser machen, und es ist davon auszugehen, dass die Kriminellen es auch irgendwann einmal besser machen werden. Deshalb immer die Augen offen halten, wenn „alarmierende“ Mails eine schnelle, unüberlegte Reaktion provozieren wollen. Phishing ist zu einem gewaltigen kriminellen Geschäft geworden, und es nicht nicht davon auszugehen, dass sich die Gauner eine weniger verwerfliche Form des Broterwerbes suchen werden, wenn sie in Zukunft mit steigender Aufklärung der Netznutzer immer weniger Geld ergaunern; vielmehr werden sie trotz ihrer unfassbaren Faulheit und Stumpfheit versuchen, die angewandten Methoden zu verbessern. Es ist immer ratsam, besonnen zu bleiben und nachzudenken, denn das kann vor großen finanziellen Schäden und sonstigen Ärger bewahren.

PROTECT YOUR E-MAIL ADDRESS AGAINST SPAM IMMEDIATELY (IUEU)

Dienstag, 13. Juli 2010

Das nenne ich „Meta“! Eine Spam, die meine Mailadressen vor Spam schützen will!

Dear E-Mail User

Schon klar, irgendeine Anrede ist für Spammer niemals möglich. Außer natürlich so eine.

Due to the package compromise of 1.4.11,1.4.12 and 1.4.13, we are forced to release 1.4.15 to ensure no confusions. While initial review didn’t uncover a need for concern, several proof of concepts show that the package alterations introduce a high risk security issue, allowing remote inclusion of files. These changes would allow a remote user the ability to execute exploit code on a victim machine, without any user interaction on the victim’s server. This could grant the attacker the ability to deploy further code on the victim’s server.

Wegen eines nicht näher benannten Problemes müssen wir von der bekannten PHP-Webmaillösung SquirrelMail ganz dringend eine neue Version rausgeben. Weil sonst ist das ganz gefährlich und der Server, auf dem die aktuelle Version läuft, kann einfach von jedem dahergelaufenen Kind geowned werden. Irgendeinen Verweis auf ein Dokument, in dem diese Problematik näher beschrieben ist, gibt es nicht. Und dass es inzwischen schon die Version 1.4.20 gibt, macht den hier empfohlen Upgrade auf 1.4.15 auch gleich viel glaubwürdiger.

So upgrade to Squirrel Mail Development Team by click Squirrel Mail Login SquirrelMail 1.4.15 Released

Und deshalb klick mal ganz schnell auf den Link, der sagt, dass du ihn klicken sollst. Sei alarmiert und mach es schnell, damit du auch nicht bemerkst, dass dieser Link gar nicht auf die offizielle Homepage von SquirrelMail geht, sondern auf ein – vermutlich durch einen Cracker übernommenes – WordPress-Blog. Was immer du dort kennenlernst, wirst du nicht kennenlernen wollen. Wenn du dort eine neue Version runterladen kannst, werden andere viel Spaß damit haben, wenn du diese Version auf einem Server installierst. Und wenn du dort irgendwelche Daten eingibst, vielleicht sogar dein Mailpasswort, denn hast du auch verloren. Deshalb sollst du ja alarmiert sein und nicht weiter nachdenken…

We STRONGLY advise all users of 1.4.11, 1.4.12 and 1.4.13 upgrade immediately.

…und der dringenden Empfehlung folgen und sofort darauf klicken. Da draußen gibt es Leute, die für jedes weitere Opfer dankbar sind.

Diese Spam wurde automatisch erstellt und ist ohne Unterschrift gültig.

Nice try, aber an den Feinheiten mit der Versionsnummer und dem Linktext könnte man noch etwas feilen…

*** Your account has been limited ***

Dienstag, 22. Juni 2010

Ach, das Phishing ist wie das Unkraut, es kommt einfach immer wieder. Eine tolle Mail, die vorgibt, von den „PayPal Services“ mit Absender services (at) paypal (strich) services (punkt) com zu stammen. Na ja, im Absender kann ja immer vieles stehen.

Dear Customer,

Geehrter Kunde, den wir in einer persönlichen Mitteilung nicht beim Namen ansprechen können, obwohl PayPal natürlich einen Namen kennt…

Your account has been limited.
To remove the limitation please click here.

…wir haben mal eben ihr Konto ein bisschen eingeschränkt. Und wenn sie wissen wollen, werter Kunde, dessen Namen wir nicht zu kennen scheinen, warum wir ihr Konto eingeschränkt haben, klicken sie bitte einfach mal auf den Link mit dem zwar etablierten, aber doch etwas dummen Text „click here“. Der führt auf eine Website, bei der man fast denken könnte, dass sie zu PayPal gehört, denn die Subdomains wurden von den Phishern extra so vergeben, dass dieser Eindruck entstehen kann. Der Server heißt allerdings redirection (punkt) paypal (punkt) com (punkt) filgkal (punkt) com, aber wir hoffen einfach mal, werter namenloser Spamempfänger, dass sie darauf hereinfallen, brav ihr Passwort eingeben und den Phishern ein hübsches neues PayPal-Konto schenken, über das sie ihre betrügerischen Geschäfte machen können.

Thank You.

Diese Spam wurde maschinell erstellt und kommt ohne Anrede und ohne eine Spur von Höflichkeit aus. Dass jeder PayPal-Kunde wissen sollte, dass er in solchen Mail immer namentlich und in seiner Muttersprache angsprochen wird, interessiert die Kriminellen nicht weiter. Es reicht ja, wenn ein paar Handvoll Leute auf die alarmierende Nachricht hereinfallen und ihre Passwörter rausrücken, und schon gibt es wieder eine Menge toller Möglichkeiten für betrügerische Geschäfte aller Art. Hoffentlich ist diese Nummer plump genug, dass keiner darauf hereinfällt.