Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Wichtig: PhotoTan-Update jetzt durchführen

Freitag, 23. Oktober 2026

Das ist Phishing. Natürlich kommt diese Spam nicht von der Comdirect, was man übrigens auch schon an…

Von: Comdirect Finanz-Team <hlh72663@qhsh.com.cn>

…der Domain der Absenderadresse sehen kann. Durch Hinschauen.

Comdirect

Sicherheitsupdate für photoTAN
Obligatorische Sicherheitsprüfung bis 23. Oktober 2026

Um die Sicherheit Ihres Kontos zu erhöhen und Ihre personenbezogenen Daten zu schützen, steht ab sofort ein Sicherheitsupdate für photoTAN zur Verfügung. Dieses Update ist obligatorisch.

Frist: 23. Oktober 2026
Offizielle Comdirect-Seite öffnen

So so, „offizielle Comdirekt-Seite“. Hat die Bank auch ein paar inoffizielle Seiten? 😅️

Der Link geht natürlich nicht zur Comdirect-Website, sondern in die Cloud von Amazon. Von dort aus landet man nach einigen Weiterleitungen — Spammer setzen niemals direkte Links, wie das denkende und fühlende Menshen tun — auf einer „liebevoll“ nachgemachten Website in der Domain ecmdirectweb (punkt) com, die von Betrügern betrieben wird. Alles, was man dort eingibt, geht direkt an eine Betrügerbande.

Typischerweise gibt es hinterher noch einen Anruf, dass man zum Abschluss noch eine Transaktion bestätigen soll. Danach ist das Konto leergeräumt. Die bei der „Sicherheitsprüfung“ angegebene Adresse wird zusammen mit der Bankverbindung weltweit für Betrugsgeschäfte benutzt. Wer auf so ein Phishing reinfällt, kann und wird jahrelangen Ärger haben.

Zum Glück für uns alle gibt es einen sehr guten, einfachen und kostenlosen Schutz gegen Phishing, die immer noch häufigste Form des Trickbetrugs im Internet: Niemals in eine E-Mail klicken! Stattdessen für häufig besuchte Websites, bei denen man ein Konto hat, Lesezeichen im Webbrowser anlegen und diese Websites nur noch über diese Lesezeichen besuchen. Dann kann einem kein Trickbetrüger einen giftigen Link unterschieben.

Wenn man zum Beispiel so eine Mail seiner Bank bekommt und sie nicht sofort als Spam erkennt: Nicht in die Mail klicken! Stattdessen die Website der Bank über das Lesezeichen im Webbrowser aufrufen und sich dort wie gewohnt anmelden. Wenn man danach keinen Hinweis auf das angebliche Problem aus der E-Mail angezeigt bekommt, hat man einen dieser gefürchteten Cyberangriffe abgewehrt. So einfach geht das. Macht das! 🛡️

z.H. Nachtwaechter – Objektivsätze, Kinokameras & Zubehör aus Verwertung

Donnerstag, 22. Oktober 2026

Was soll ich denn mit Kameras? Wer schreibt mir hier überhaupt?

Von: RA Markus E. Schenk <recht@luftsicherheitsrecht.de>

Das ist ganz sicher kein Rechtsanwalt. Die Mail wurde über eine IP-Adresse aus der Cloud von Amazon versendet, die angegebene Absenderadresse ist eine Fälschung. Die Spam wurde sicher als Spam erkannt, kann aber bei sehr lascher Einstellung des Spamfilters schon einmal durchflutschen.

Hier wird ein Betrug eingeleitet.

Guten Tag Nachtwaechter,

Genau mein Name! 😁️

der gesamte technische Bestand einer Filmproduktionsfirma wird derzeit verwertet: Kameras, Objektivsätze und Kamerazubehör aus einem Betrieb, der seine Arbeit eingestellt hat. Die Geräte stammen aus einer laufenden Verwertung und werden jetzt direkt an Einrichtungen und Betriebe abgegeben, die mit solcher Technik arbeiten. Im Bestand sind unter anderem Porsche 911 Carrera 3.0 S 4S für 130.000 €, Mercedes-Benz V-Klasse V 300 d 4MATIC extralang für 35.581 € und Audi A3 Sportback 2.0 TDI advanced für 14.220 €.

Das sind ja sehr lustige Kameras, Objektivsätze und Kamerazubehörteile, die man bei seinem Freund, dem Tankwart, betanken und mit denen man dann wie ein deutscher Ludenkönig rumfahren kann. 🤣️

Die Preise entsprechen den Katalogwerten aus dem Verfahren. Alle 110 Positionen mit Bildern und technischen Details finden Sie im angehängten Katalog, geordnet nach Kategorie und mit Katalognummer versehen. Die Stücke sind Einzelstücke und ohne Aufschlag erhältlich, was verkauft ist, ist weg.

Der „angehängte Katalog“ ist ein PDF mit einer Dateigröße von 1,1 MiB. Ziemlich viel Datenmüll an einen Menschen, der nicht einmal einen Führerschein hat und auch nicht als Filmemacher bekannt wurde. Was in diesem Katalog wohl so angeboten wird?

[Ich rate strikt davon ab, ein PDF aus einer E-Mail im Acrobat Reader zu öffnen. PDFs können Code enthalten, der beim Öffnen ausgeführt wird, und dabei ist es immer wieder zu ausbeutbaren Sicherheitsproblemen gekommen. Der Acrobat Reader hat eine nennenswerte Sicherheitsgeschichte. Ich importiere solche Dokumente aus einer Spam in meinem Gimp, und nicht einmal das ist wirklich sicher. Es ist nur so, dass ich davon ausgehe, dass ein Krimineller mit Angriffsabsicht nicht damit rechnet. Mit zunehmender Beteilung angelernter neuronaler Netzwerke an Angriffen wird sogar diese Vorsicht noch gefährlich. Niemand möchte einen Computer anderer Leute auf dem Schreibtisch stehen haben.]

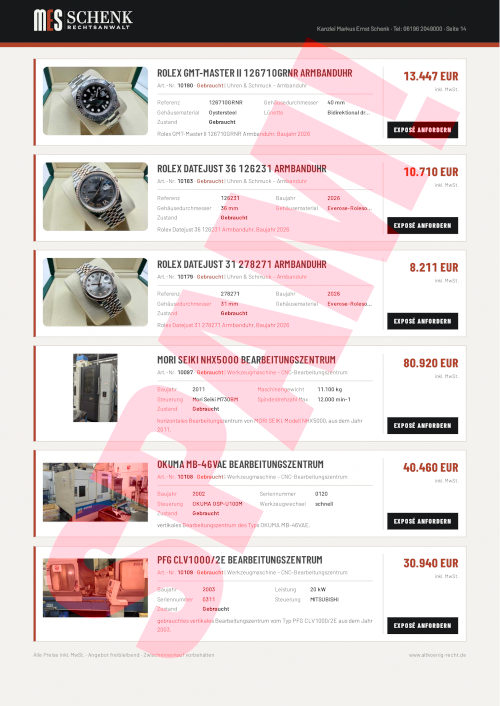
Eine Seite aus diesem Katalog

Teure Uhren von Rolex werden angeboten. So wusste man im Filmstudio immer, wie spät es ist. 😁️

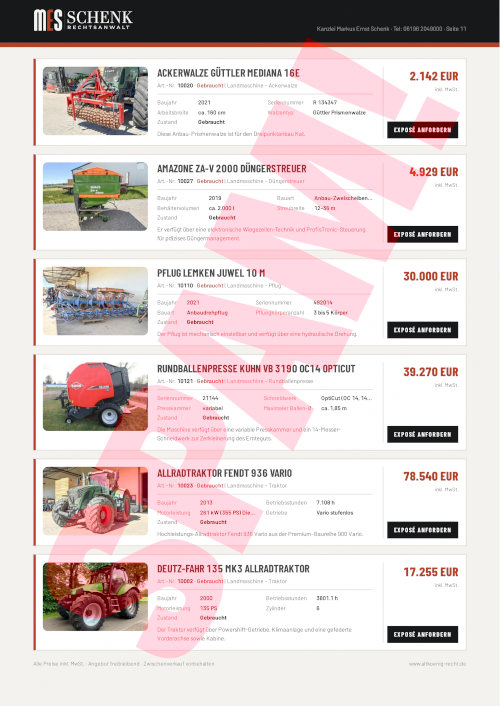
Eine Seite aus diesem Katalog

Landwirtschaftliche Geräte wie Traktoren, Pflüge, Düngerstreuer werden angeboten. Mir scheints, die Filmproduktionsfirma hat versucht, einfach mal ihre Filme auszusäen. 😁️

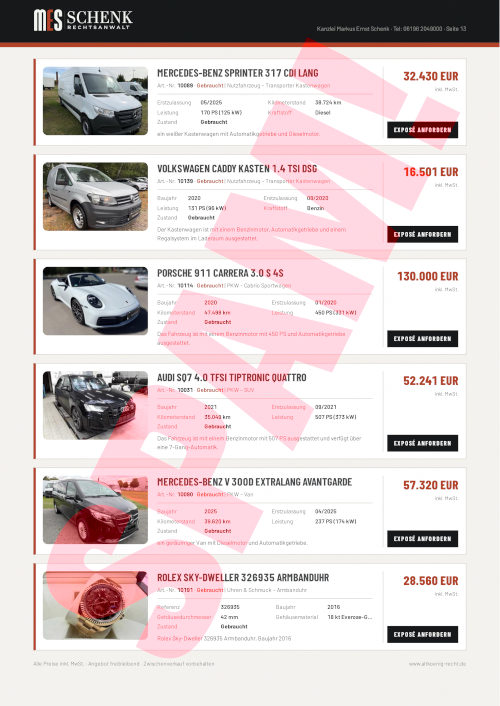
Eine Seite aus diesem Katalog

Und jede Menge fette Protzkarren gibt es. Genau das Richtige für Menschen, die mit ihrer Karre protzen, weil sie nichts anderes haben.

Es gibt übrigens auch Baumaschinen und ein bisschen Kamerazubehör. Aber ich habe keine Lust, den gesamten Katalog hier abzubilden. Es reicht mir, wenn die Behauptung „Filmproduktionsfirma“ lächerlich wird.

Besichtigung und Abholung sind nach Terminabsprache möglich, der Kauf wird über Vertrag und Rechnung abgewickelt. Bei Interesse an mehreren Positionen nennen Sie uns einfach die Katalognummern, ein Paketpreis ist dann machbar. Da sich der Bestand laufend ändert, lohnt eine frühe Rückmeldung.

Gerne stelle ich Ihnen zu einzelnen Positionen weitere Unterlagen zusammen.

Für einen kurzen Anruf bin ich unter 06196 20███-00 erreichbar.

Nein danke, nach so einer illegalen und asozialen Spam zur Einleitung eines Betruges habe ich keine weiteren Fragen mehr!

Die Positionen stammen aus einem laufenden Verwertungsverfahren. Bestand und Verfügbarkeit ändern sich dabei laufend, eine kurze Rückfrage lohnt sich deshalb auch dann, wenn im Katalog gerade nichts Passendes steht.

Ach, der Katalog ist sowieso sinnlos? Na, dann aber nochmal vielen Dank für die völlig sinnlose Stopfmasse, die mir ins Postfach gemacht wird! 💩️

Ihre Adresse stammt aus einem Datensatz des Adressdienstleisters Databyte. Sollte kein Interesse bestehen, bekommen Sie keine weitere Nachricht.

Ich kenne keinen Databyte. Und Databyte kennt von mir offenbar nur eine Mailadresse, deren Namensteil dann nochmal als Name für Anreden verwendet werden kann.

Beste Grüße aus Eschborn
Markus Ernst Schenk

Grüß den digitalen Orkus von mir!

Keine weiteren Nachrichten? klicken Sie hier oder einfach mit „Abmelden“ im Betreff zurückschreiben — wir nehmen Sie umgehend aus dem Verteiler.

„Click here“ ist immer gut. Das macht das Aussortieren der Spam viel einfacher. Denn in Mitteilungen denkender und fühlender Menschen kommt dieser Sprachstummel des Webzeitalters niemals vor. Zumindest nicht bei mir im letzten Vierteljahrhundert. „Click here“ kommt nur in illegaler und asozialer Spam und in hirnloser Reklame.

Auf ein für gewerbliche E-Mail innerhalb der Bundesrepublik Deutschland gesetzlich vorgeschriebenes E-Mail-Impressum hat dieser angebliche Rechtsanwalt aus dem eklen Spamglibbersieb verzichtet. Vermutlich kennt er sich mit den rechtlichen Regelungen im Internetmarketing nicht so gut aus.

Ihre Zahlungsmethode ist ungültig!

Mittwoch, 21. Oktober 2026

Aber ich zahle doch immer mit Bargeld. 😁️

Natürlich ist das hier ein Phishing. Ich habe gar kein Auto, das ich irgendwo parken müsste.

Von: EasyPark <info@databackup.pt>

EasyPark hat damit nichts zu tun. Dieses Unternehmen würde sicherlich die eigene Domain für E-Mail an die Kunden benutzen.

Ihre Zahlungsmethode konnte nicht verifiziert werden. Bitte aktualisieren Sie Ihre Daten, um eine Kontosperrung zu vermeiden.

Wie, ist das Geld nicht angekommen? 🙃️

EasyPark

Ihre Zahlungsmethode ist ungültig

die mit Ihrem EasyPark-Konto verknüpfte Zahlungsmethode konnte nicht erfolgreich verifiziert werden oder wurde nicht aktualisiert.

Um eine Sperrung Ihres Kontos zu vermeiden und die EasyPark-App wie gewohnt nutzen zu können, hinterlegen Sie bitte umgehend eine gültige Kreditkarte.

Klicken Sie auf den untenstehenden Button, um Ihre Zahlungsdaten zu aktualisieren.

Zahlungsmethode aktualisieren

Der Link geht nicht zu EasyPark, sondern in die Cloud von Google, eigentlich dem dicksten Kumpel und Komplizen des Spammers und Betrügers. Aber diesmal ist es anders: Google hat „den Stecker gezogen“, und deshalb gibt es dort keine Weiterleitung mehr auf eine Phishing-Website von Trickbetrügern, auf der man seine Kreditkarte an eine international operierende Betrügerbande übergeben kann. Stattdessen gibt es eine Fehlermeldung von Google. Und das nicht einmal zwölf Stunden nach dem Versand der Phishingspam.

Sollte Google jetzt also endlich damit anfangen, den Missbrauch seiner kostenlos angebotenen und ziemlich anonym nutzbaren Dienstleistungen durch Kriminelle zu bekämpfen? Ich fände das sehr lobenswert. Ich glaube es allerdings nach den letzten anderthalb Jahrzehnten erst, wenn ich es häufiger sehe. Und bis dahin nehme ich an, dass die Phisher zu dumm waren, den Link zu setzen. Das ist ja auch immer schwierig mit der Zwischenablage, vor allem, wenn man das wie am Fließband macht… 😁️

Übrigens: Einen URI mit einer Länge von 1208 Zeichen habe ich bis jetzt noch nie in einer Spam gesehen. Ein Großteil der E-Mails, die ich von denkenden und fühlenden Menschen bekomme, ist kürzer als dieser Link.

EasyPark AB | Sveavägen 98 | 113 50 Stockholm | Schweden

Datenschutz | Impressum | Hilfe

Diese E-Mail wurde automatisch versendet. Bitte aktualisieren Sie Ihre Zahlungsmethode, um die volle Funktionalität der EasyPark-App zu erhalten.

Diese Spam wurde über die IP-Adresse eines Cloud-Dienstleisters aus Missouri, USA versendet. Die Abuse-Mail ist schon draußen.

Anmerkung zum Schluss: Dass den Menschen inzwischen der verpflichtende Besitz eines so genannten „Smartphones“ — das ist ein Computer, auf dem einem das Recht entzogen werden soll, selbst darüber zu entscheiden, welche Software man darauf ausführt — und die Installation einer App aufgenötigt werden sollen, um ihr Auto zu parken, finde ich widerlich. Die einzigen, die von solchen unnützen Formen des „Digitalzwanges“ (der in Wirklichkeit ein Überwachungs- und Gängelungszwang ist, „digital“ gibt es nämlich auch ohne solche Vergällung) profitieren werden, sind Betrügerbanden und halbseidene bis kriminelle Geschäftemacher.

tamagothi.de Security Vulnerability Notification | OBB – 5690482 | Important

Dienstag, 20. Oktober 2026

⚠️ Auf gar keinen Fall auf so eine Mail reinfallen! ⚠️

Huch!

Von: Openbugbounty.org <security@opnebugbounty.uk>
Antwort an: tommi.len.sec@gmail.com

Oh, mit einer Antwortadresse bei GMail, dem dicksten Kumpel und Komplizen des Spammers und Betrügers. Deshalb wurde das bei mir in den Müll sortiert.

Ist es heute etwa das erste Mal seit anderthalb Jahrzehnten, dass diese Regel bei mir zu einer falschen Erkennung führt?

Nein. Denn opnebugbounty ist nicht openbugbounty. Um diesen vorsätzlich täuschenden Buchtsabenderher zu sehen, muss man nicht einmal in den Quelltext schauen. Dieser Müll ist völlig zu Recht im ekligen Glibbersieb gelandet. Er gehört dort hin.

OpenBugBounty
Make the web a safer place
A FLAW FOUND ON YOUR WEBSITE!

Website Security Vulnerability Notification.

Hello, a security researcher reported a security vulnerability affecting site tamagothi.de website via Open Bug Bounty coordinated and responsible disclosure program:
https://www.openbugbounty.org/researchers/Tommi_Len/

Following ISO/IEC 29147 standard guidelines, we verified the vulnerability’s existence prior to notifying you. Please contact the security researcher directly for technical details of the vulnerability. The researcher may also help remediate the vulnerability if you need any assistance. If you received this notification by error, please accept our apologies and forward it to your IT security team or a person in charge of your website security.

For more details about the vulnerability, contact the security researcher:

Profile of security researcher : https://www.openbugbounty.org/researchers/Tommi_Len/
Contact the researcher directly here : tommi.len.sec@gmail.com

Might you need any help, please, refer to: https://www.openbugbounty.org/open-bug-bounty
Stay secure,
Open Bug Bounty
Making Web Safer

DISCLAIMER: The non-profit Open Bug Bounty project has no direct or indirect relations with security researchers. Our sole mission is to verify the submissions and notify website owners as soon as possible to keep their websites safe.

Auch ansonsten gibt es ein paar Auffälligkeiten.

  1. Neben der nichtssagenden Quatschnummer aus dem Betreff gibt es keinen Hinweis. Nicht einmal, auf welche Art von Sicherheitslücke sich der Hinweis bezieht. (Der letzte derartige Hinweis, der ernstzunehmen war, hatte mich auf eine XSS-Lücke hingewiesen, inklusive ganz kurzem Beispielexploit, so dass ich das Problem in kurzer Zeit beheben und mich für den Hinweis bedanken konnte. Nur ein behobener Fehler ist ein guter Fehler.)
  2. Es gibt nicht einmal einen Hinweis auf den URL oder URI, unter dem das Problem auftritt. Die wichtigste Information, die es mir ermöglichen würde, ein Problem gegebenfalls erstmal „mit der Brechstange“ lösen zu können, wird mir verschwiegen. Niemand, der für ein „sichereres Web“ arbeitet, würde so vorgehen.
  3. Die Mail kommt ohne namentliche Ansprache. Sie geht an die Mailadressen info, contact, help, admin, webmaster, privacy, support, sales [als ob die Kaufleute etwas damit anfangen könnten], hello [sic!] und postmaster in der Domain. „Hello“ hat mich ganz besonders erheitert. Benutzt ernsthaft jemand solche Kontaktadressen?
  4. Einmal ganz von der Antwortadresse bei GMail abgesehen: Mein rspamd gibt dieser Mail 20,01 gülden gleißende Spampunkte. Damit sollte diese Mail überall als Spam aussortiert werden. Wer einen Spamfilter so lasch konfiguriert, dass so etwas noch durchkommt, kann sich die Spamfilterung auch sparen.
  5. Wenn ich in den Quelltext schaue, stelle ich fest, dass diese HTML-formatierte E-Mail ohne sachlichen Grund base64-codiert wurde, was den Umfang um rd. 35 % aufbläht. Typischerweise wird solche E-Mail als quoted-printable codiert, was zu deutlich weniger „Ballast“ führt. Ich sehe so etwas wie base64-codierte Text- oder HTML-Mail nur in Spam. Vermutlich versprechen sich die Spammer davon, dass einige Spamfilter Probleme bekommen. Aber immerhin: Anders, als bei einigen aktuellen Spams der „Rabattbande“ ist die Base64-Codierung diesmal wenigstens fehlerfrei. 😆️

Kurz, es ist eine Spam. Ich will nicht ausprobieren, was für eine tolle „Unterstützung“ ich bekäme, wenn ich darauf antwortete. Auf gar keinen Fall sollte man Unbekannten Zugangsdaten zu einem Serverrechner geben, damit sie angeblich das Problem beseitigen — danach hat man nämlich einen Server anderer Leute. Und wenn das Spammer sind, wird man deshalb Probleme bekommen.

Bitte nicht darauf reinfallen.

Natürlich kann es niemals schaden, den Server zu updaten. Im Moment sind die angelernten neuronalen Netzwerke sehr fleißig im Aufdecken von allerlei Sicherheitsproblemen. Dementsprechend viel ist man mit Sicherheitsupgrades beschäftigt, wenn man eine Website. Das nervt zwar, aber nur behobene Fehler sind gute Fehler… ach, das habe ich ja schon erwähnt.

Eine ganz einfache Websuche mit naheliegenden Suchbegriffen zeigt mir schon im ersten Treffer, dass ich nicht der Einzige bin, der diese Spam bekommt. Das hätte mich auch etwas verwundert. Spam ist Schrotmunition. Wenn man tausend Spams raussendet und fünf Empfänger fallen darauf rein, hat es sich für die Spammer gelohnt. Den Hinweisen bei BitBlokes habe ich nichts hinzuzufügen.

Please reply with ‘unsubscribe’ if you no longer want to receive emails. Thank you in advance.

Vielen Dank für den Dank für Nichts. Ich empfehle, diese Spam einfach zu löschen und auf gar keinen Fall zu beantworten.

Join our group

Montag, 19. Oktober 2026

Okay so – we want to meet and fuck, seriously. You still looking for a real sexy, horny girl who’s interested? Free friend request from our group, and you get 50 pussy fingering videos and nudes. Plus all the details, phone number, and daily romance. Totally free. Promise.

No worries. Just submit an email and verify it.
No card required

So sent me friend request now: Karla_69
I’ll be here..

Diese Karla 69 — ich hoffe mal, es ist nicht das Alter, sondern etwas stellungstechnisches — muss es sehr nötig haben. Aber leider will sie es nur da haben, wo jede Chatzeile Geld kostet. Dabei hätte sie sogar schon meine Mailadresse gehabt, um sich zu ein paar lustvollen Schweinereien zu verabreden. Wenn… ähm… wenn sie das überhaupt gewollt hätte. 😅️

Alle diese Dating-Websites aus der Spam sind Betrug. Wenn es dort nur Frauen gibt — ich denke, viele dieser Websites sind immer noch so plump — sollte man sich mal kurz die Frage stellen, was diese Frauen immer tun, damit die Männer vor ihnen weglaufen.

Seit einigen Wochen gibt es bei mir eine spürbare Häufung solcher Datingspams, sowohl in deutscher als auch in englischer Sprache. Diese kriminelle Geschäftsmodell scheint also wiederzukommen. Inzwischen ist ja auch wieder eine Generation groß geworden, die nichts mehr davon weiß.

Informationen zu Ihren Zahlungsdaten……..

Freitag, 16. Oktober 2026

Das sind aber viele Pünktchen…

Von: Open AI <contact@novaparkmobilya.com>

So schade, dass dieses angebliche OpenAI keine eigene Domain für seine Mailadressen hat. Und seine eigene Firmierung — also ohne das Leerzeichen aus der Mailadresse — kann es auch nicht mehr schreiben.

Wenn man eine sicher konfigurierte Mailsoftware verwendet, die nicht ungefragt Grafiken aus dem Web nachlädt, sondern stattdessen den ALT-Text eines Bildes anzeigt, sieht man auch…

File:ChatGPT-Logo.svg – Wikimedia Commons

…dass „OpenAI“ nicht einmal mehr seine Logos selbst hosten kann. 😂️

Sehr geehrter Kunde,

Genau mein Name!

Die Zahlungsabwicklung für Ihr ChatGPT-Abonnement ist fehlgeschlagen.

Möglicherweise müssen Sie die Angaben zu Ihrer Zahlungsmethode überprüfen, damit Ihr Abonnement weiterhin wie gewohnt funktioniert: Meine Daten überprüfen

Dazu nur dieses:

  1. Ich bin kein Kunde bei OpenAI.
  2. Ich habe kein Abonnement für ChatGPT.
  3. Ich verwende erst recht keine „Zahlungsmethoden“ für die gekünstelte Intelligenz.

Und trotzdem kommt dieser Müll bei mir an. Weil er als Spam wahllos auf jede Mailadresse geschossen wird, die Spammer herumliegen haben. Es ist natürlich ein Phishingversuch. Der Link führt auch nicht zur Website von OpenAI, sondern zu einer Weiterleitung von Google, dem dicksten Kumpel und Komplizen des Spammers und Betrügers. Von dort geht es weiter zu einer Website, die ebenfalls nichts mit OpenAI zu tun hat. Alle Daten, die man dort eingibt, gehen direkt an eine Betrügerbande. Dies gilt insbesondere für die im zweiten Schritt eingegebenen Kreditkartendaten.

Bitte befolgen Sie die angegebenen Anweisungen vor dem 17. Oktober.

Huch, das ist ja schon morgen!

Bitte nicht nachdenken, sondern einfach ganz schnell und dringend klicken! Damit sich solche Betrüger auch weiterhin protzige Autos und ihren täglichen Kokainkonsum leisten können.

Wenn Sie weitere Informationen oder Unterstützung benötigen, wenden Sie sich bitte an unser Support-Team.

Wie, die haben noch Leute für Kundendienst bei OpenAI? Nicht einmal so etwas bekommt der Anbieter so genannter „künstlicher Intelligenz“ an eine Maschine ausgelagert? Oder bemerkt er, dass die Menschen billiger sind? 😅️

Na ja, die Spam ist ja auch nicht von OpenAI, sondern von Trickbetrügern.

Bitte antworten Sie nicht auf diese E-Mail. Diese Nachricht wurde automatisch generiert.

Und die Absenderadresse faselt einen von „contact“. 😂️

© 2026 OpenAI. Alle Rechte vorbehalten.

Keine dumme Spam ist vollständig ohne die juristisch völlig unwirksame Proklamation eines „geistigen Eigentums“ für einen Text, der so etwas wie die dazu erforderliche „Schöpfungshöhe“ nicht einmal aus großer Ferne gesehen hat.

Nicht auf Phishing reinfallen und so etwas einfach löschen. 🗑️

Heute könnte dein Glückstag sein!

Donnerstag, 15. Oktober 2026

Wieso? Ist denn endlich Weltuntergang? Hört denn endlich mal die unerträgliche Dummheit trotz besserer Möglichkeiten auf?

BIS ZU €1,200 250 FREISPIELE

BONUS SICHERN

Aber nein doch, es ist nur Spam. Irgendeine Internetzockhölle mit einem ganz komischen Geschäftsmodell, die davon lebt, dass sie ihr Geld verschenkt.

Atefia – Dein Casino-Abenteuer beginnt hier!

Starte mit einem Willkommensbonus und mach dich bereit für noch mehr Casino-Action.

Registriere dich und sichere dir deinen Ersteinzahlungsbonus von 100% bis zu €1,000 + 200 Freispiele! Tätige eine Einzahlung von €20 oder mehr und schalte deinen Bonus frei.

Das ist ja toll, dass mir nach dem Bezahlen viel höhere Zahlen angezeigt werden, als ich Geld eingezahlt habe. Da merke ich auch gleich, welchen „Wert“ diese angezeigten Zahlen haben. 💩️

Noch mehr Gründe zu spielen?

WÖCHENTLICHES CASINO-CASHBACK 15% BIS ZU €3,000

Cashback? Ja, schon klar: Dem Spieler wird einfach das verlorene Geld zurückgegeben. Oder doch wenigstens so ungefähr ein Sechstel davon. Aber bitte nicht mehr als 20.000 Euro in der Woche verlieren, sonst gibt es nichts zurück.

Habe ich eigentlich schon erwähnt, dass die „Spiele“ in allen diesen Online-Zockhöllen vom Veranstalter beliebig manipuliert werden können und dass der „Spieler“ keine Möglichkeit hat, eine solche Manipulation zu entdecken? Gut, dann habe ich es jetzt mal erwähnt. Spam ist übrigens immer ein ganz schlechtes Zeichen.

Verpasse dieses zeitlich begrenzte Angebot nicht!

VERSUCHE DEIN GLÜCK

Jetzt aber schnell schnell! Nicht, dass noch jemand etwas Sinnvolleres mit seinem Geld macht!

Logo
Das Angebot gilt nur für neue Spieler ab 18 Jahren. Glücksspiel ist eine Freizeitaktivität. Egal, ob du selbst spielst oder jemand, den du kennst, spielt – es ist wichtig zu verstehen, dass Glücksspiel mit potenziellen Risiken verbunden ist. Achte auf Anzeichen wie den dringenden Wunsch, weiterzuspielen, eine zunehmende Spielfrequenz, das Leihen von Geld zum Spielen oder ein ungutes Gefühl aufgrund des Spielens. Verantwortungsbewusstes und sicheres Spielen ist sehr wichtig. Wenn du Anzeichen einer Spielsucht bemerkst, zögere nicht, Hilfe zu suchen.
Click here to unsubscribe

Auf das für gewerbliche Mail gesetzlich vorgeschriebenes E-Mail-Impressum hat dieser freundliche Casinospammer verzichtet. Er ist ja eh ein Betrüger, der gar kein Interesse daran hat, im Rahmen des Rechts zu bleiben.

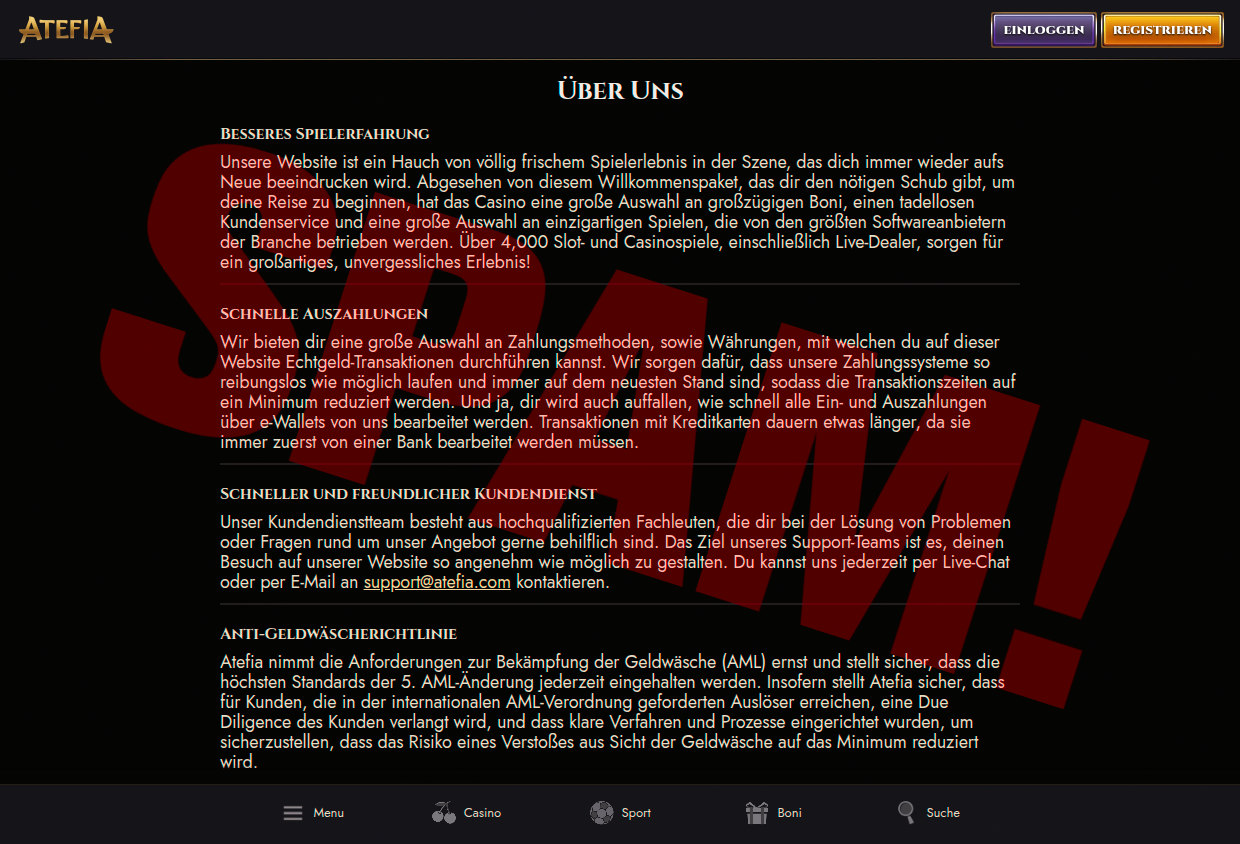
Auch auf der (mit jedem Link, einschließlich Abbestellen) verlinkten Registrierungsseite gibt es übrigens ebenfalls kein Impressum. Stattdessen — wenn ein Besucher überhaupt darauf kommt, einfach mal die Startseite aufzurufen, indem er den Pfad in der Adresszeile des Browsers zu entfernen — gibt es eine schnuckelige Über-uns-Seite, deren Archivierung über Archivierungsdienste technisch verhindert wird und die sich nur mit Desktopbrowsern anzeigen lässt, damit man keine gute Möglichkeit zur Dokumentation hat. Nun gut, ich habe mal einen Screenshot gemacht:

Screenshot der Über-uns-Seite des Spamcasinos

Natürlich habe ich den Screenshot auch in gut lesbarer Originalgröße. Um wen es sich handelt und welche Anschrift er hat, erfährt mal allerdings nicht auf dieser Seite. Stattdessen gibt es einen Reklametext, der nach aufgeschäumtem Gnobbelmatsch aus dem angelernten neuronalen Netzwerk schmeckt.

Wenigstens erfährt man etwas über das Affiliate-Programm dieses Casinos. Darüber wird wohl auch der Spammer sein Geld machen wollen, indem er diesem zwielichtigen Laden neue Kunden zutreibt.

Dringend Revive Metabolism Spezial Angebot läuft bald aus

Mittwoch, 14. Oktober 2026

Oh, wie dringend! Irgendein Zeug, das man vor der Spam gar nicht gekannt hat, gibt es bald nicht mehr.

GESUNDHEIT & UNTERHALTUNG
Das Geheimnis hinter den plötzlichen Verwandlungen in der Unterhaltungsbranche

Heute werden ganz große Geheimgeheimnisse verraten. Es gibt Verwandlungen. Und damit ist wohl nicht gemeint, dass aus dummen, selbstbezogenen Affen, die ihre Äußerlichkeiten für Geld verkaufen, plötzlich aufgeweckte und intelligente Menschen geworden wären.

Hallo,

Genau mein Name!

Ist dir aufgefallen, wie schnell bestimmte Prominente in letzter Zeit abnehmen?

Nein, das ist mir nicht aufgefallen. Aber ich habe natürlich mitbekommen, dass es seit einiger Zeit eine wirksame Abnehmspritze gibt. Von daher wäre ich nicht überrascht.

Die Medien behaupten, es läge an intensivem Cardio-Training und strengen Diäten, aber die Wahrheit wurde gerade im landesweiten Fernsehen geleakt.

„Medien“, die sich mit so einem unwichtigen Tittitainment beschäftigen, benutze ich nicht. Sie sind meine Lebenszeit nicht wert. Ich sehe so einen Müll manchmal im Aldi rumliegen, es handelt sich um so genannte „Frauenzeitschriften“, und sie bestehen zu einhundert Prozent ihrer Titelseite aus Reichtum, Adel, Bosheit, Niedertracht, Schwangerschaftsgerüchten, Spannerfotos, Missgunst und schwerer Krankheit. Das Betrachten solcher „Frauenzeitschriften“ ist gruselig, und ich kann nur hoffen, dass da nur eine Minderheit der Frauen zur Zielgruppe gehört und der Rest nicht ganz so kalt und herzlos ist. Grüße auch an Prinzessin Diana, die frühere Ehefrau des heutigen britischen Königs Karl III, die von Pressefotografen in den Tod gehetzt wurde. (Ja, ich weiß, dass der Fahrer betrunken war.)

Aber hey, „landesweites Fernsehen“. Welcher Sender war es denn? 😁️

Natürlich wird die Frage nicht beantwortet. Aber dafür kommen mal wieder die zwei oder drei Schwestern aus einer angeblichen Sendung Die Höhle der Löwen im Trashfernsehen. Diese Sendung hat niemals stattgefunden. Die ganze Geschichte ist Lüge.

Die Schwestern

Drei Schwestern traten in Die Höhle der Löwen auf und enthüllten eine 100% natürliche Formel namens Revive Metabolism. Sie bewiesen, dass sie genau die gleichen appetithemmenden Effekte wie beliebte Hollywood-Abnehmspritzen bietet, aber sicher in Kapselform.

Das Ergebnis? Die gesamte Jury warf ihnen Millionen von Euro hinterher, um dieses streng gehütete Hollywood-Geheimnis an die Öffentlichkeit zu bringen.

Und auch, wenn diese Lüge seit beinahe zehn Jahren immer wieder in solchen Spams verwendet wird — nicht nur für Schlankheitspillen und vergleichbare Quacksalberei, sondern auch für Potenzmittel und Reichwerdmethoden — scheint es immer noch genug Menschen zu geben, die darauf reinfallen. Die heutige Quatschmarke ist mir neu, hat aber schon ein gewisses Echo bei Trustpilot hinterlassen:

Dieses Unternehmen ist ein Betrug

Dieses Unternehmen ist ein Betrug. Der Preis, den sie angeben, entspricht nicht dem Preis, den sie in Rechnung stellen. Sie lassen keine Stornierung der Bestellung zu und ziehen das Geld ein, bevor die Bestellung bearbeitet wird. Das steht im Widerspruch zu dem, was sie auf ihrer Website versprechen. Ich habe es der Verbraucherschutzbehörde gemeldet

Etwas anderes hätte ich nicht erwartet.

Apropos Trustpilot: Wie es dort möglich ist, dass aus einer einzelnen Bewertung mit dem Minimum von nur einem Stern…
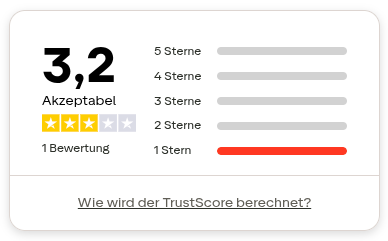
Screenshot eines Details von Trustpilot -- Trustscore: 3,2 Sterne, akzeptabel, bei lediglich einer einzigen Bewertung mit einem Stern.

…ein deutlich höherer Trustscore mit der Zusicherung „akzeptabel“ wird, müsst ihr die Zahlenzauberer von Trustpilot fragen. Ich finde das sehr fragwürdig.

Die geleakte Geschichte lesen

Natürlich ist der Link nicht direkt gesetzt, wie das jeder denkende und fühlende Mensch allein schon tun würde, weil es das Einfachste ist und es keinen Grund gibt, es anders zu machen. Spammer (und übrigens auch Werber) haben ganz viele Gründe, es komplizierter zu gestalten. Sie setzen niemals direkte Links.

$ location-cascade https://abre.ai/l12ez745df57ze4545f445sq758ez45545547754z7e455545555ze78r457ez45fds57gf45qs457ez545sf7ez8 
     1	https://sofortigeauszahlung.cam/RE7889DSGSETZFSDGFSGDSGDSSFSD78456678964567896478/DSF789654678547854786786787867896456786456789654687564657864567865676
     2	https://sofortigeauszahlung.cam/RE7889DSGSETZFSDGFSGDSGDSSFSD78456678964567896478/DSF789654678547854786786787867896456786456789654687564657864567865676/
     3	https://www.tabiop.com/25S82XJP/7MWGQ1XX/?__efq=1XzZiNTLF3DDJ4gdGKpFRDupvnH_0nw3/NN1210
     4	https://www.kumozi.com/2W1Q1KK/43NZH6CN/?sub1=fa1c10aff1f04f98987511580ac5c44e&source_id=20248&sub5=105522
     5	https://thuriblerespectless.space/v8mVHJEN/?s2=&s4=&usrip=88.64.5.60&dom=www.kumozi.com&so=20248&sub1=fa1c10aff1f04f98987511580ac5c44e&sub5=48955&ev=223GDT1&sb3=
     6	/?s2=&s4=&usrip=88.64.5.60&dom=www.kumozi.com&so=20248&sub1=fa1c10aff1f04f98987511580ac5c44e&sub5=48955&ev=223GDT1&sb3=
$ surbl abre.ai sofortigeauszahlung.cam www.tabiop.com thuriblerespectless.space 
abre.ai	okay
sofortigeauszahlung.cam	okay
www.tabiop.com	okay
thuriblerespectless.space	okay
$ _

Wie man sieht, funktioniert das Versteckspiel zurzeit noch. Keine der Domains aus der Weiterleitungskette steht zurzeit auf irgendeiner Blacklist. Was Spammer gar nicht mögen, ist, dass Menschen von ihrem Webbrowser oder anderer Software gewarnt werden, bevor sie eine Website von Spammern besuchen. Das zerstört nämlich das Geschäftsmodell.

Beste Grüße,
Dein Gesundheits-Insider-Team

Wo seid ihr denn „inside“? 😁️

Du erhältst diese E-Mail, weil du dich für unseren Newsletter angemeldet hast.

Abmelden

Ich habe mich ganz bestimmt nicht angemeldet.

Der Abmelden-Link führt übrigens auf dieselbe URI wie der Link „die geleakte Geschichte lesen“ weiter oben. Die so verlinkte Website ist ohne Impressum, aber dafür voller toller Behauptungen von Schlankheitswundern durch die „Promi-Behandlung“. Dort erfährt man sogar, wie es wirkt, und das mit lustigem Bildchen der überfüllten Fettzelle:
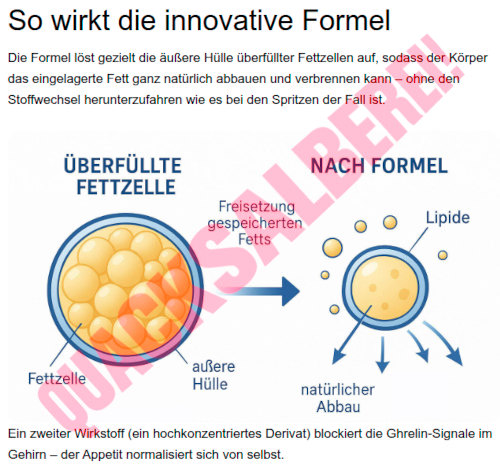
Detail aus der mit Spam beworbenen Website: So wirkt die innovative Formel -- Die Formel löst gezielt die äußere Hülle überfüllter Fettzellen auf, sodass der Körper das eingelagerte Fett ganz natürlich abbauen und verbrennen kann – ohne den Stoffwechsel herunterzufahren wie es bei den Spritzen der Fall ist. -- Abbildung -- Ein zweiter Wirkstoff (ein hochkonzentriertes Derivat) blockiert die Ghrelin-Signale im Gehirn – der Appetit normalisiert sich von selbst.

Natürlich darf aus das übliche Quacksalber-Gefasel von der Fettverbrennung nicht fehlen. Wo das Gehirnchen leer ist, und wo das ganze Interesse und der ganze emotionale Apparat darauf gerichtet ist, wie man aussieht, da soll der Bauch in Flammen aufgehen. 🔥️