Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Phishing“

Neuen 2012 Wichtige Updates!

Mittwoch, 4. Januar 2012

Aber einen ganz neuen, und ganz wichtige Updates! Ziemlich neu ist die Phishing-Idee, die in dieser Spam verbastelt wurde, und von daher ist sie auch ein bisschen gefährlich. Es soll nicht auf einen Link geklickt werden, sondern stattdessen ist ein „Formular“ zum „Ausfüllen“ an die Mail gehängt – offenbar haben die Warnungen der Polizeien und Banken, nicht auf Links in Mails zu klicken, um dann irgendwelche Kontoinfos an lichtscheue Typen zu geben, eine gewisse Wirkung entfaltet. Und jetzt müssen die Phisher ein bisschen kreativ werden. Aber wenn man seinen Strunztext dermaßen bescheuert formuliert, dann wirds auch nichts mit der tollen neuen Masche.

Sehr geehrter Inhaber der Kreditkarte,

Hallo! Deinen Namen kennen wir nicht, aber immerhin versuchen wirs mal mit dem „sehr geehrter“, während wir dich in Wirklichkeit verachten.

Ihre Kreditkarte wird vorübergehend für neue Sicherheits-Updates gesperrt.

Wie jetzt, für meine Kreditkarte gibts keine neue Sicherheit mehr?! :mrgreen:

Wir müssen unsere Datenbank zu aktualisieren jedes Jahr. Aus diesem Grund haben wir vorübergehend Ihre Kreditkarte gesperrt.

Klar, Kreditkarten werden jedes Jahr einfach alle gesperrt, weil da irgendwelche Leute an den Datenbanken rummachen. Die Umsatzausfälle sind den Banken dabei völlig egal, deshalb machen die Banken das auch so. Großes Spamkino!

Ihre Kreditkarte wird freigeschaltet, nachdem Sie und laden Sie das beigefügte Formular werden.

Alles klar? Na, dann…

Danke,
Visa und Mastercard Support Team.
© Copyright Visa Europe 2012

danke für die Mitarbeit an diesem Beschiss.

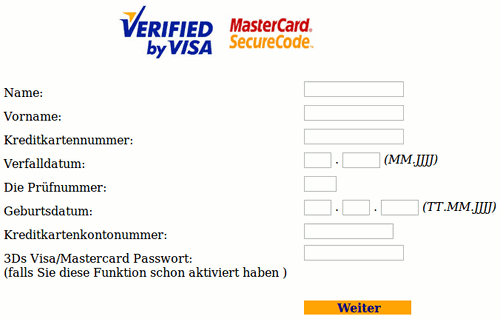
Das „beigefügte Formular“ ist übrigens eine HTML-Datei als Mailanhang mit einem HTML-Formular drin. Ich habe das mal ein bisschen bearbeitet, so dass auf keinen Fall Daten an die Verbrecher gehen können und hier hochgeladen, damit sich jeder anschauen kann, wie so ein Mailanhang „gebaut ist“¹. Die eingebetteten Grafiken werden übrigens aus dem halben Internet nachgeladen, und wie man in einer HTML-Datei die HTML-Entity für einen Umlaut schreibt, scheint zu diesen technischen Spezialexperten der organisierten Internet-Kriminalität noch nicht vorgedrungen zu sein.

Anders, als bei Links auf bekannte Phishing-Sites, wird hier vom Browser oder vom Mailclient niemals eine Warnung ausgegeben, und doch ist im Original ein von den Kriminellen verwendeter Server das Ziel für die eingegebenen Daten. Wer sich auf die „eingebaute Sicherheit“ seines Browsers oder seiner Mailsoftware verlässt, ist also wieder einmal verlassen. Wer aber seinen Kopf einschaltet, löscht die Spam schon nach den Worten „Sehr geehrter Inhaber der Kreditkarte“, denn so würde keine Bank dieser Welt ihre Kunden ansprechen – und vom Rest des Textes dieser Müllmail will ich gar nicht erst reden. Aber ich befürchte, dass da bald bessere Mails umlaufen.

¹Geändert am 17. Dezember 2013. Zwei Jahre nach der Masche erscheint es mir nicht mehr notwendig, diese Datei hier zu halten, zumal sie zu Fehlerkennungen durch gängige Sicherheitsprogramme führt.

Aktuelle Phishing-Warnung

Freitag, 2. Dezember 2011

Im Moment läuft eine neue Phishing-Masche, die mir recht gefährlich vorkommt, obwohl ich noch keine der Spams gesehen habe.

Die betrügerischen Mails stamen angeblich von der Deutschen Bundesbank. In ihnen wird behauptet, dass es seit Kurzem eine Kooperation zwischen dem Bundesamt für Sicherheit in der Informationstechnik und diversen Kreditinstituten gäbe, die dem Handel mit gestohlenen Kreditkarten entgegentreten wolle. Die Empfänger der Mail werden aufgefordert, ihre Kreditkarte zu „verifizieren“ und den spammenden Betrügern damit die erforderlichen Daten zu geben, um die Kreditkarte in kriminellen Geschäften missbrauchen zu können. Wenn dies nicht sehr kurzfristig geschieht, soll die Kreditkarte sehr schnell gesperrt werden.

Wie schon die Erwähnung auf „Unser täglich Spam“ erahnen lässt, kommt diese Spam nicht von der Deutschen Bundesbank und auch alle weiteren Angaben und Behauptungen in diesen Mails sind unzutreffend. Wer darauf bereits reingefallen ist, sollte jetzt sofort die Sperrung seiner Kreditkarte veranlassen und seine kontoführende Bank von diesem Vorgang in Kenntnis setzen. Die meisten Menschen werden allerdings hoffentlich so vernünftig sein, dass sie niemals auf die Idee kommen, derartige Daten nach Empfang einer simplen, nicht digital signierten E-Mail (deren Absender beliebig fälschbar und für den Empfänger ohne digitale Signatur unüberprüfbar ist) in irgendeine Website einzutragen.

Es ist übrigens schade, dass die Deutsche Bundesbank in ihrer Presseerklärung nicht den Text der Spam veröffentlicht hat, weiß ich doch aus meiner alltäglichen Erfahrung mit „Unser täglich Spam“ sehr genau, dass viele Menschen nach Texten aus der Spam suchen, wenn sie nähere Informationen erhalten möchten. Aber immerhin wird in einer Presseerklärung deutlich Stellung bezogen, und dies ist auf der Startseite sichtbar. So einen offenen Umgang mit diesem Thema wünschte ich mir von jedem Unternehmen und von jeder Institution, deren Namen von Kriminellen für Internetbetrügereien missbraucht werden.

Your account has been limited until we hear from you

Donnerstag, 6. Oktober 2011

Oh toll, eine Mail mit dem Absender service (at) paypal (punkt) com, die ist ganz bestimmt echt. Versendet wurde sie über den angemieteten Server eines niederländischen Hosting-Providers – freundlicherweise hat dieser den Vertrag bereits fristlos wegen Missbrauchs gekündigt. Hoffentlich hat er Vorkasse genommen.

Die Mail ist HTML-formatiert und kommt in einem zweispaltigen Design daher, das ich hier nicht wiedergebe.

Information Regarding Your account:
Dear PayPal Member:

Du bist zwar bei uns Kunde, aber wir kennen deinen Namen nicht.

Attention! Your PayPal account has been limited!

Sei alarmiert und handele möglichst ohne weiteres Nachdenken! Das ist besser für die spammenden Kriminellen.

As part of our security measures, we regularly screen activity in the PayPal system.We recently contacted you after noticing an issue on your account.We requested information from you for the following reason:

Our system detected unusual charges to a credit card linked to your PayPal account.

Wir wissen nicht, dass man ein Leerzeichen nach einem Punkt setzt. Wir haben dich, den wir nicht namentlich ansprechen können, vor kurzem kontaktiert. Wegen einer… ähm… einer Angelegenheit. Irgendwas Ungewöhnliches mit einer Kreditkarte. Wir können dir, Namenloser, auch nichts Näheres dazu sagen.

Stattdessen…

Reference Number: PP-259-187-991

…bekommst du eine sinnfreie Nummer.

This is the Last reminder to log in to PayPal as soon as possible. Once you log in, you will be provided with steps to restore your account access.

Also handele so schnell wie möglich. Das ist die letzte Aufforderung, Namenloser. Nachdem du dich eingeloggt hast – natürlich nicht auf der richtigen Website von PayPal, sondern auf der Website von Betrügern – sagen wir dir, was du zu tun hast. Ist eigentlich egal. Hauptsache, wir haben erstmal deine Zugangsdaten. Und damit wir die auch kriegen…

Click here to activate your account

…geben wir dir einen tollen Link.

Der geht übrigens nicht zu paypal (punkt) com, sondern zur episch langen Domain paypal (punkt) com (punkt) cgi (strich) bin (punkt) webscr (punkt) cmd (punkt) login (punkt) submit (punkt) dispatch (punkt) [MD5-Hash der Empfängeradresse, damit die Spammer wissen, dass die Spam ankommt] (punkt) xcvrytuj (punkt) com, was nur auf den nullten Blick wie ein Pfad auf der PayPal-Website aussieht. Die tolle Domain xcvrytuj (punkt) com hat jemand über dyndns (punkt) com eingerichtet, der lieber seine Anschrift nicht in einer Whois-Abfrage sehen möchte; sie kann so auf beliebige Rechner im Internet (auch mit Schadsoftware übernommene Privatrechner) umgeleitet werden.

We thank you for your prompt attention to this matter. Please understand that this is a security measure intended to help protect you and your account. We apologise for any inconvenience..

Wir bedanken uns dafür, dass du alarmiert bist und ohne größeres Nachdenken deine Zugangsdaten an organisiert Kriminelle im Internet gibst. Bitte halte das für eine Sicherheitsmaßnahme. Wir tun auch höflich und entschuldigen uns ein bisschen für die kleine Unannehmlichkeit. Hauptsache, du fällst rein.

Sincerely,
PayPal Account Review Departent

Diese Spam wurde automatisch erstellt und ist ohne Unterschrift gültig.

Copyright ©1999-2011 PayPal. All rights reserved. PayPal Ltd. PayPal FSA
Register Number: 226056.
PayPal Email ID PP059

Natürlich hat jede Mail ein Copyright. Urheber dieser Drecksmail ist allerdings nicht PayPal, sondern eine kriminelle Bande.

Und damit es noch schmackhafter wird, stehen auf der rechten Seite ein paar Sicherheitshinweise:

Protect Your Account Info
Make sure you never provide your password to fraudulent websites.

Außer in diesem Fall, bitte.

To safely and securely access the PayPal website or your account, open a new web browser (e.g. Internet Explorer or Netscape) and type in the PayPal login page (http://paypal.com/) to be sure you are on the real PayPal site.

In der Tat, das ist eine gute Idee gegen das Phishing. Passt nur nicht zum Klickmichhier-Link auf der linken Seite. Macht aber nichts, weil das eh keiner liest. Damit auch niemand auf die Idee kommt, kann man da nicht draufklicken.

For more information on protecting yourself from fraud, please review our Security Tips at https://www.paypal.com/us/securitytips

Diese URL haben die Verbrecher auch lieber nicht verlinkt. Es könnte kontraproduktiv sein…

Protect Your Password
You should never give your PayPal password to anyone.

In der Tat, das sollte man niemals niemals tun. Schon gar nicht, weil eine Phishing-Mail im Postfach ist, die nicht einmal mit einer namentlichen Anrede daher kommt.

Eine tolle neue Art zu gewinnen

Samstag, 17. September 2011

Aber gaaaanz neu! Und sowas von toll! Denn diesmal…

Im Ruby Royal gewinnen Sie immer

http://www.cyberfortinatop.com/de/ [endlose ID von mir entfernt]

…ist es ein „Casino“, in dem man immer gewinnt. Warum? Na, weil die Betreiber dieses „Casinos“ kein Geschäft machen wollen, sondern es bevorzugen, Geld zu verschenken. Außer in der Nacht vom 24. zum 25. Dezember, da haben diese Weihnachtsmänner natürlich keine Zeit, weil sie ja die ganze Welt beglücken müssen. Aber sonst immer. :mrgreen:

Die angegebene URL ist natürlich wieder ein Wegwerfprodukt, frisch heute morgen um 6.56 Uhr registriert von einer angeblichen Madeline Savige aus Mount Collins, Australien. Diese angebliche Frau verwedet natürlich trotz ihrer großen Ambitionen im Casinogeschäft eine Mailadresse in der anonym eingerichteten Domain fxmail (punkt) net, die übrigens eine wunderbare Website präsentiert, wenn man sich mal anschauen will, was auf diesem Serverchen sonst noch so läuft. Diese Website… bitte vor dem Runterscrollen hinsetzen… sieht zurzeit so aus:

Screenshot der Website, die unter fxmail.net verfügbar ist -- eine perfekt nachgebaute Yahoo-Startseite

Praktisch alle Links in dieser „liebevoll“ nachgemachten Yahoo-Startseite führen über eine Weiterleitung auf die originalen Yahoo-Seiten. Das hier offenbar eine Phishing-Attacke auf Yahoo-Konten vorbereitet oder bereits durchgeführt wird, sieht man nur beim Hinschauen. Was die Spammer mit gephishten Yahoo-Konten vorhaben, ist für mich eher unklar, da sich meines Erachtens nicht direkt Geld damit machen lässt. Sie könnten die Identitäten missbrauchen, sie könnten über bestehende Verbindungen von Yahoo-Konten zu Facebook- und Twitter-Konten Spam verbreiten, sie könnten zugehörige Flickr-Accounts missbrauchen, sie könnten mit den Mailadressen anderer Menschen spammen, sie könnten das auch alles zusammen machen. Es wird sich wohl nicht um ein harmloses Vergnügen handeln, wenn eine Yahoo-Seite nachgemacht wird. Die Domain fxmail (punkt) net ist am 5. April dieses Jahres eingerichtet worden, und sie wird nicht nur dafür verwendet, schnell „seriös“ aussehende Mailadressen für Domainregistrierungen von Spammern zu erzeugen, sondern – wohl auch wegen des ungewöhnlich seriös wirkenden Domainnamens – auch für andere kriminelle Absichten eingesetzt.

Aber ich schweife ab. Dass die Spammer keine harmlosen Kinder sind, sondern äußerst asoziale organisiert Kriminelle, die auf jeden nur verfügbaren Kanal andere Menschen betrügen wollen, sollte ja jedem bekannt sein, es verdient eigentlich keine weitere Erwähnung.

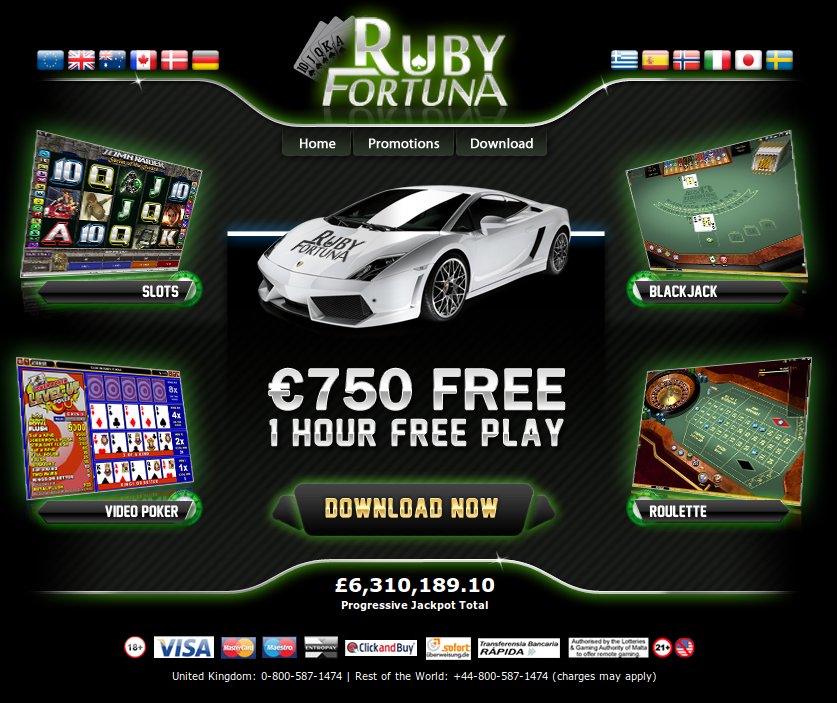
Also wieder zum Casino. Wo war ich? Ach ja, bei der angegebenen URL. Diese Domain, in der noch nicht einmal der Name der alten römischen Glückgöttin richtig geschrieben ist, weil den Spammern nach ein paar Jahren dieser Masche und nach täglich drei bis fünf neu eingerichteten Domains inzwischen die plausibel klingenden Domainnamen ausgegangen sind, ist ein Wegwerfprodukt. Sie wurde eingerichtet, um eine Chance zu haben, mit dem Link durch die Spamfilter zu kommen, was in diesem Fall nicht gelang. Dort gibt es eine Weiterleitung auf die zurzeit wirklich benutzte Domain www (punkt) rubyfortunacasinos (punkt) com, bei der sich die Glücksgöttin wieder so schreibt, wie sie sich schon im alten Rom schrieb. Was man dort zu sehen bekommt, ist der übliche Bullshit, diesmal wieder mit einem älteren grafischen Entwurf, der wenigstens keine unmittelbaren Kopfschmerzen wegen der Unfähigkeit der jetzigen Designer auslöst:

Screenshot der betrügerischen Casino-Website Ruby Fortuna

Unentbehrlich wie immer ist der emsig hochzählende Jackpot, der natürlich wie immer über JavaScript realisiert wurde und durch einfaches Neuladen der Seite wieder dorthin gestellt werden kann, wo er mit Zählen begann. Oder, um es einmal nüchtern im verwendeten JavaScript-Source zu sagen:

var jackpots = JP1;
var totals = 567898403;

for (i=0; i<jackpots.length-1; i++){
	jackpot = parseInt(jackpots[i]);
	if (i == 0) totals = jackpot;
	else totals += jackpot;
} 

function makeCurrency(data){
	data += '';
	x = data.split("");
	xr = x.reverse();
	for(i=0; i<xr.length; i++){
		if(i==0) tmpStr = xr[i];
		else if(i==2){
			tmpStr += ".";
			tmpStr += xr[i];
		}else if(i==5){
			tmpStr += ",";
			tmpStr += xr[i];
		}else if(i==8){
			tmpStr += ",";
			tmpStr += xr[i];
		}
		else tmpStr += xr[i];
	}
	x = ((tmpStr.split("")).reverse()).join("");
	return x;
}

function writeTotals(){
	try{
		value = makeCurrency(totals);
		document.getElementById("pjpval").innerHTML = "£" + value;
		totals += 26;
		setTimeout("writeTotals()",1000);
	} catch(e){ }
}

Es ist also reines JavaScript-Blendwerk, das einfach jede Sekunde einen Startwert (der sich nicht zu ändern scheint) um 26 Pence hochzählt. Da wird kein Jackpot in Echtzeit abgefragt. Da wird nur so getan, ab ob da ein Jackpot in Echtzeit abgefragt würde, und das – mit Verlaub – auf eine besonders dümmliche Weise. Jemand, der hinschaut, wird feststellen, dass der Pence-Beträge alle vier Sekunden um genau vier Pence gewachsen ist, weil 4×26 nun einmal 104 ergibt. Mit so kompliziertem Gefrickel wie der Verwendung von Pseudozufallszahlen scheinen sich die Betreiber dieses „Casinos“ noch nicht beschäftigt zu haben, und Math.random() haben sie auch noch nicht in der JavaScript-Dokumentation gefunden, weil sie das Internet eigentlich nur zum Spammen verwenden.

Ach ja, es sind Pence, denn der Zähler zählt in britischen Pfund. Ansonsten sind für diese in Gelddingen offenbar etwas nachlässigen Betreiber eines „Casinos“ aber alle Währungen irgendwie gleich, wie die folgende GIF-Animation des angepriesenen Bonus zeigt:
Kanadische Dollar, US-Dollar, Euro und britische Pfund... egal, alles nur Zahlen

Warum sollte es ein „Casino“ in Gelddingen auch genau nehmen.

Wenn man es dann genauer wissen möchte und mal schaut, wie die „Angebote“ auf Deutsch beschrieben werden, liest sich das so:

Ein fantastischer Bonus wartet auf Sie. Nachfolgend finden Sie die Angebote.

Vergessen Sie nicht, dass dies nur ein Willkommens-Bonus ist. Es gibt jeden Monat weitere Bonusse auf Ihre Einzahlungen!

1. Bonus

- Nach der Anmeldung erhalten Sie 750€ gratis und haben eine Stunde, um so viel wie möglich zu gewinnen.

- Sie können Slots, Roulette, Black Jack und Video Poker spielen. Erspielte Beträge über den ursprünglichen 750€ dürfen Sie behalten. So einfach ist das!

- Falls Sie nicht gewinnen bietet Ihnen das Casino einen 100% Bonus auf Ihre erste Einzahlung.

- Alle Bonusangebote unterliegen den Konditionen und AGB.

Huch! Da gibt es auf einmal nur noch eine Währung. Vielleicht sollten sich die „Autoren“ der Stummeltexte mal mit dem Grafiker absprechen, damit es einigermaßen konsistent bleibt. Aber wer lesen kann, wird sich vor allem über die „Konditionen und AGB“ wundern, die auf der gesamten betrügerischen Dreckssite genau so wenig zu finden sind wie ein Impressum. Eigentlich schade, denn diese Bedingungen sind oft für einen heftigen Lacher gut.

Ach ja, Konsistenz: „Der 1. Bonus“ war früher mal sinnvoll, als von komplexen, mehrstufigen Bonussystemen gefaselt wurde. Jetzt könnte man den Überrest der Nummerierung schmerzlos entfernen. Aber dafür müsste sich ja jemand dran setzen, der auch etwas Deutsch kann und es bemerkt. Ach, da oben ist ja auch eine kleine japanische Flagge. Ob ich mal einen Mailpartner aus Japan frage, wie gut das Japanisch der Spammer ist? Der lacht doch so gern… Mal klicken… oh schade, die ist ja gar nicht verlinkt, die Flagge mit der roten Sonne. Die steht da nur, um noch ein bisschen mehr Eindruck zu schinden. Na, das passt ja auf so eine tolle Betrügersite, die eigentlich nur Eindruck schinden will. Bis zur totalen Lächerlichkeit.

Na, zumindest das können diese Verbrecher, die mit dieser inzwischen etwas müden Masche ihre Affiliate-Gelder vom Magic Box Casino kassieren wollen: Lächerlich sein.

Was hingegen ganz allgemein von den „Casinos“ im Internet zu halten ist, das lese man bitte beim Antispam e.V. weiter.

Aktuelles Twitter- und Facebook-Phishing

Samstag, 10. September 2011

Ein Zitat aus der Rhein-Zeitung:

[…] am Samstag tauchten erstmals massenhaft Tweets zu einer Facebook-Anwendung auf, die auf Deutsch verfasst waren. Die Tweets nach dem Zufallsprinzip passten oft auch als mögliche Antworten und dürften automatisch aus bestehenden Tweets generiert worden sein. Viele Nutzer klickten unbedarft darauf und landeten bei der Anwendung Facebook Profile Viewer. Sie gibt vor, dem Nutzer anzeigen zu können, wer sich die eigene Facebook-Seite angeschaut hat. Das funktioniert allerdings nicht.

Die zugesagte Funktionalität ist technisch nicht möglich.

Wahr ist, dass Facebook in seinen Datenbanken entsprechende Daten sammeln wird. Diese Daten werden allerdings nicht veröffentlicht und über keine Schnittstelle zur Verfügung gestellt. Sie dienen einzig dem Geschäft von Facebook.

Ich weiß nicht, welche Masche diesmal von den kriminellen Phishern probiert wird. Anfang des Jahres haben sie zum Beispiel zur Eingabe eines JavaScript-Schnippsels in die Adresszeile des Browsers aufgerufen, um sich Zugriff auf ein Facebook-Konto zu verschaffen. Ich weiß nur eines: Diese Leute haben keine guten Absichten.

Niemand möchte, dass sein persönlicher Kanal bei einer Web-Zwo-Nullseite zu einer Reklameschleuder für organisiert Kriminelle wird. (Es ist übrigens sehr unangenehm, in so einer Angelegenheit Besuch von der Kriminalpolizei zu bekommen, wenn man in den Fokus der Ermittler gerät.) Deshalb: Finger weg! Niemals irgendwelche angeblichen „Apps“ installieren, die über so seltsame Kanäle in die Aufmerksamkeit gedrängt werden.

Die Frage, wer das eigene Profil bei einer derartigen Website besucht hat, ist übrigens irrelevant. Viel wichtiger ist es, wer dort reagiert, interagiert, kommuniziert. Und das wird ja sichtbar…

Ihre Kreditkarte wurde gesperrt

Samstag, 13. August 2011

Aber ich habe gar keine Kreditkarte…

Die Mail kommt von einer angeblichen „Creditcard Association, Margarito Felton“, was ein gnadenlos dummer ausgedachter Name für einen Phishing-Versuch ist. Wenn man wegen seiner Kreditkarte wirklich eine Nachricht bekommt, dann natürlich von dem Unternehmen, mit dem man den Vertrag über die Kreditkarte hat… und eine solche Nachricht wird niemals als unsignierte Mail kommen, sondern in der Regel als Brief. Insbesondere würde in so einer Mail niemals dazu aufgefordert, auf einen Link in der Mail zu klicken und persönliche Daten einzugeben. So etwas machen nur Betrüger.

So viel dazu. Wer daran denkt, kann auf einfaches Phishing kaum noch hereinfallen – sehr anders kann es hingegen aussehen, wenn persönliche Daten zusammen mit einer Kreditkartennummer bei einer der kürzlichen ausgebeuteten Datenschleudern herumlagen. Vor allem Sony hat den Kriminellen eine große Menge Datenmaterial geliefert. Dieses Material wird von Kriminellen benutzt werden, vielleicht sogar für „persönliche“ Briefe mit der Sackpost, die natürlich viel überzeugender gestaltet werden können. Der Vertragspartner ist bekannt und eine namentliche Anrede des Betrugsopfers ist möglich. Die Datenhaltung bei Sony war verantwortungslos und ist für die Internet-Kriminellen eine Goldgrube. Derart missbrauchbare Daten hätten niemals auf einen ständig mit dem Internet verbundenen Rechner gehört. Den Schaden haben die vielen Menschen, die in eine sichere und verantwortungsvoll betriebene Datenverarbeitung bei einer renommierten Firma vertraut haben, und sie werden diesen Schaden auch niemals von der in Wirklichkeit bis zur Dummheit fahrlässigen Firma ersetzt bekommen. Ich wünsche mir sehr, dass solche Vorfälle nicht vergessen werden und viele Menschen vom Vertrauen in anderen Firmen abhalten. Der einzige funktionierende Datenschutz – der immer auch ein Schutz vor den Machenschaften der Internet-Verbrecher ist – ist äußerste Sparsamkeit beim Herausgeben von Daten.

Sollten sie jemals eine überzeugend gestaltete Mail empfangen oder gar einen Brief bekommen, der von ihnen eine Freischaltung einer Kreditkarte oder eines Kontos fordert, klären sie diese Sache bitte telefonisch mit ihrem Kreditinistitut, bevor sie auch nur daran denken, das Verfahren durchzuführen. Und nehmen sie nicht gerade eine Telefonnummer aus der fraglichen Mail oder aus dem fraglichen Brief, sondern aus gesichert echter Korrespondenz.

Guten Tag,

Wie immer ist eine persönliche Anrede bei der betrügerischen Massenware der Phishing-Spam nicht möglich. Jede Bank und jeder Geschäftsmann würde Kunden namentlich ansprechen.

wir bedauern, Ihnen mitteilen zu müssen, dass ihre Kreditkarte aus Sicherheitsgründen vorläufig gesperrt wurde.

Huch, aus Sicherheitsgründen! Unter tiefstem Bedauern! Und ohne weitere Angaben! Warum nicht gleich einfach nur „aus Gründen“? Sehr glaubwürdig…

Um Sie gegen den Missbrauch ihrer Kreditkarte zu bewahren [sic!], haben wir neue Sicherheitsmechanismen eingeführt. Um diese einzuschalten und gleichzeitig ihre Kreditkarte zu entsperren, brauchen Sie nur das Online-Formular auszufüllen.

Schon klar, neue Sicherheitsmechanismen. Und davon wurde den Kunden vorher gar nichts mitgeteilt, es gab kein Schreiben, dass man demnächst einen kleinen, nervigen, technischen Vorgang ausführen muss, das wird einfach so gemacht und die Karte wird einfach so gesperrt… ist ja niemand darauf angewiesen, über sein Geld zu verfügen. So springen vielleicht Verbrecher mit ihren Opfern um, aber niemand mit den Kunden, von denen er lebt.

Da „schaltet man doch sofort die Mechanismen ein“, indem man…

Bitte folgen Sie den Link, um die Sicherheitsmassnahmen einzuschalten.
http (doppelpunkt) (doppelslash) www (punkt) creditcard (punkt) com (slash) online (slash) cc_measures (slash) verification (punkt) php (?) country (gleich) de (?) app (gleich) 1988359160

…in einer anonym gehaltenen Spam herumklickt. Die Mail ist übrigens HTML-formatiert und der Link geht in Wirklichkeit zu einer Seite in der Domain ijasmine (punkt) cn. So kann jeder, der vor dem Klicken einen Blick in die Statuszeile wirft, bemerken, dass hier vorsätzlich ein falscher Eindruck erweckt wird, der recht sicher auf eine Betrugsabsicht hindeutet. Deshalb wird so etwas ja auch in der Statuszeile angezeigt.

Thunderbird erkennt übrigens diese Technik und gibt eine deutliche Warnung beim Klick aus. Das ist ein Grund mehr, eine richtige Mailsoftware zu verwenden und sich nicht ohne Not auf technisch eingeschränkte Webmailer zu beschränken. Zumal so ein hervorragendes Programm wie Thunderbird kein Geld kostet…

Wer trotz aller Warnungen auf den Link geklickt hat (und die nächste Warnung im Firefox, dass es sich um eine als betrügerisch gemeldete Website handelt, ebenfalls ignoriert), der bekommt die folgende Gelegenheit zum Datenstriptease vor Kriminellen:

Screenshot der Phishing-Site

Ach, wie hübsch hier doch Visa und MasterCard unter einem Hut gekommen sind. Mit den eingegebenen Daten ist übrigens ein beliebiger Missbrauch der Kreditkarte durch Kriminelle möglich, und die werden diese Möglichkeit zu nutzen wissen. Deshalb…

Bitte füllen sie das Formular vollständig und sorgfältig aus!
Bitte beachten Sie, dass ihre Kreditkarte solange gesperrt bleibt, bis Sie das Formular vollständig ausgefüllt haben.

…legen sie ja auch so viel Wert darauf, dass man da sorgfältig ausfüllt. Wer solchen Betrügern etwas Spaß bereiten will, kann ja mal ein paar Daten eintragen. Die Halunken freuen sich immer über frische Daten.

CreditCard Association,
8 Rue des Artisans
9131 Bettembourg, Luxembourg

Coole Firmierung! Fast so überzeugend wie eine Bank, die sich Geld Gesellschaft nennt. 😀

Ihre Kreditkarte wurde ausgesetzt, weil wir ein Problem festgestellt, auf Ihrem Konto.

Montag, 4. April 2011

Was? Ich habe doch gar kein Konto, und schon gar keine Kreditkarte. Mal schauen, ob die Phishing-Mails im Laufe der letzten 12 Monate ein bisschen „intelligenter“ geworden sind.

Dieses wunderbare Exemplar kommt mit der gefälschten Absenderadresse service (at) support (punkt) com, was mich schon einmal sehr erheiterte. Aber das ist noch nicht alles, denn zu dieser tollen Absenderadresse wurde auch noch ein „Name“ angegeben, und der lautet service (at) verifiedbyvisa (punkt) com. Gnadenlos doof mal wieder, was da versucht, Wichtigkeit vorzutäuschen, wo es nur um Betrug geht – vielleicht wäre es für die Phisher mal besser, wenn sie die gröbsten Unstimmigkeiten aus ihrem Text rausnähmen und die deutschen Mails zur Abwechslung einmal von jemandem schreiben ließen, der Deutsch kann…

VerifedbyvisaVerifedbyvisa

…und vielleicht sogar noch so viel Englisch, dass er das Wort „verified“ fehlerfrei getippt kriegt. In der gefälschten Absenderadresse hats doch auch geklappt.

Aber hey, diesen Text hat der unbekannte Autor dieser Zeilen selbst nicht gesehen, es ist nur der alternative Text zu einigen aus dem Internet nachgeladenen Grafiken, die ich grundsätzlich nicht in Mails anzeigen lasse. Nein, die Bildchen sind nicht etwa von Visa, sonst würde womöglich noch schnell auf die dort gewiss eintreffenden Phishing-Meldungen reagiert und die in vielen zehn- oder hunderttausend Spams eingebettete Grafik würde gegen ein Bild mit einem deutlichen Warnhinweis ausgetauscht; sondern sie sind von irgendwelchen Internet-Klitschen, die natürlich auch Kärtchen akzeptieren und ein geeignetes Logo in ihrer Website verbaut haben. Einmal von media (punkt) itsfogo (punkt) com und einmal von www (punkt) nordea (punkt) fi. Dass damit eine unter Umständen enorme Serverlast bei den so in Spams gehotlinkten Websites verursacht wird, dass diese Last vielleicht sogar zu Ausfällen und damit zu finanziellen Verlusten bei diesen Händlern führen kann, ist den Kriminellen aus der Phishing-Mafia wie üblich scheißegal. Sind halt asoziale, stinkende Drecksspammer, die niemand vermissen würde, wenn sie tot wären.

Hallo Gast Visa Europe,

Ein Kandidat für eine der blödesten Anreden, die ich jemals in einer vorgeblich persönlichen Mail gesehen habe: „Hallo Gast“… 😆

Wo haben die (mutmaßlich russischsprachigen) Spammer nur diesen tollen Text aufgegabelt, den sie ganz sicher nicht richtig verstehen konnten? Aber schon mit einem besseren Wörterbuch wäre klargeworden, dass diese Ansprache gar nicht geht. Na ja, wenn sich die Spammer Mühe gäben, könnten sie auch gleich mit richtiger Arbeit anfangen, und das wollen sie eben nicht.

Ihre Kreditkarte wurde ausgesetzt, weil wir ein Problem festgestellt, auf Ihrem Konto.

Huch! Und was war das für ein Problem? Vielleicht eines mit dem Hilfsverb „haben“, dass es in der russischen Sprache übrigens nicht gibt? Mal weiterlesen:

Wir haben […]

Nee, das wars nicht.

[…] zu bestimmen [sic!], dass jemand Ihre Karte ohne Ihre Erlaubnis verwendet haben. Für Ihren Schutz haben wir Ihre Kreditkarte aufgehangen. [sic!] Um diese Suspension [sic!] aufzuheben Klicken Sie hier und folgen Sie den Staat [sic!] zur Aktualisierung der Informationen in Ihrer Kreditkarte. [sic!]

:mrgreen: – unfassbar, diese Stümper machen sogar mich sprachlos! Wer auf diese Spam reingefallen ist, sollte sich gleich zusammen mit seiner Karte aufhängen!

Der Klick auf dem dümmstmöglichen Linktext „Klicken sie hier“ führt natürlich nicht zu Visa, sondern zu user32918 (punkt) vs (punkt) easily (punkt) co (punkt) uk. Dort gibt es eine „liebevoll“ nachgemachte Visa-Website, auf der man ein paar Daten offenbaren darf, damit die Verbrecher mit der Karte ein paar Geschäfte machen können.

Vermerk: Wenn diese nicht vollständig ist, werden wir gezwungen sein, Ihre Karte aussetzen

Hey, zwei Absätze vorher habt ihr doch schon geschrieben, dass ihr die Karte ausgesetzt habt! Ist schon mistig, wenn man sein eigenes Geschreibe nicht versteht, nicht?!

Wir bedanken uns fur Ihre Zusammenarbeit in dieser Angelegenheit.

Aber ich habe doch noch gar nicht und ich werde auch nicht… :mrgreen:

Dossier n : PP-1124-075-998
Danke, [sic!]
Kunden-Support-Service.
Copyright 1999-2011 VerifedbyVisa. Tous droits rйserves.

Ach ja, wenn statt des „é“ ein „й“ erscheint, wenn das französische lange E zum russischen kurzen oder konsonantischen I geworden, denn weiß auch wirklich jeder Leser, dass hier mal wieder ein spammender Idiot zu unfähig ist, eine technisch halbwegs korrekte Mail von seinem Drecksskript erzeugen zu lassen. Wie man HTML-Entitäten codiert, fragt mal einen vierjährigen Nachwuchshäcker auf dem Pisspott, ihr phishenden Nichtskönner! Das ist dermaßen billig und simpel… ach, wenn die sich Mühe geben wollten, könnten sie ja auch weniger ehrlose und asoziale Dinge tun. Spammer eben.

Neue Phishing-Masche: Filter sind sinnlos

Donnerstag, 17. März 2011

Kurzes Zitat Heise Online – Unter dem Radar der Phishing-Filter:

Kriminelle setzen offenbar auf eine neue Masche beim Phishing, um die Warnung vor Phishing-Seiten in modernen Browsern wie Firefox und Chrome auszuhebeln. Dazu verschicken sie Mails, die statt eines Links ein HTML-Dokument im Anhang mitbringen. […]

Öffnet der Empfänger das HTML-Dokument im Browser, so präsentiert sich ihm etwa ein PayPal-Formular, in das er aus den üblichen vorgekaukelten Sicherheitsproblemen seine Zugangsdaten eingeben soll. Da das Formular lokal auf dem Rechner läuft, kann auch der Phishing-Filter nicht warnen, denn dieser springt nur auf externe URLs an. Ein Klick auf den Senden-Knopf schickt die eingegebenen Daten dann per POST-Request an ein PHP-Skript auf einem (gehackten) Server. Dabei warnt der Browser laut M86Security ebenfalls nicht.

Wer sich der Kriminalität im Internet bewusst ist, gibt die Internetadressen seiner Bank, seines bevorzugten Auktionshauses oder irgendeiner anderen für Kriminelle möglicherweise interessanten Website (auch Web-2.0-Dienste gehören dazu, weil dort übernommene Profile eine ideale Grundlage für Spam und die Verbreitung von Schadsoftware unter falschem Namen sind) ausschließlich von Hand ein. Selbst die Lesezeichen der Browser haben sich immer wieder einmal als kriminell manipulierbar erwiesen.

Also nochmal ganz langsam: Internetadressen von Diensten, die missbraucht werden können, immer von Hand eingeben. Und missbraucht werden kann beinahe alles, vom Forenaccount über Twitter und Facebook bis hin zu den für Verbrecher unmittelbar lukrativen virtuellen Möglichkeiten zur Handhabung von Geld.

Diese einfache Vorgehensweise ist ein sehr brauchbarer Schutz vor Phishing, wenn der verwendete Rechner ansonsten „dicht“ ist – wenn also nicht ein krimineller Angreifer die Hosts-Datei manipulieren kann. Aber wer seinem Rechner persönlich oder geschäftlich wichtige Daten anvertraut oder gar Geld über seinen Rechner bewegt, wird doch hoffentlich keinerlei Software aus fragwürdigen Quellen installieren!

Wer einen halbwegs abgesicherten Rechner hat – ich empfehle dabei übrigens dringend, dass man auf das Lieblings-Betriebssystem der Internet-Kriminellen, auf Microsoft Windows, verzichtet – braucht keinen weiteren Phishing-Schutz, wenn er solche Internetadressen immer von Hand eingibt und eine generelle Haltung der Aufmerksamheit hat.

Eine Software kann niemals die Aufmerksamkeit des Menschen ersetzen. Wenn ein „Phishing-Schutz“ dermaßen leicht durch die Internet-Kriminellen auszuhebeln ist, wie dies im oben verlinkten Artikel bei Heise Online beschrieben wird, denn handelt es sich bei diesem Schutz um eine zwar zugesagte, aber lediglich simulierte Sicherheit. Eine solche zugesagte, aber nicht existierende Sicherheit ist gefährlich und arbeitet in Wirklichkeit den Kriminellen zu, weil sich viele Menschen unter diesem Versprechen in falscher Sicherheit wiegen und deshalb ihre Aufmerksamkeit herabsetzen. Dass die so zur Unvorsicht gebrachten Menschen auch generell leicht durch allerlei Betrugsnummern zu beeinflussen sind, ist eine zusätzliche Verschärfung dieses Problemes. Das angebliche Sicherheitsfeature ist nur Schlangenöl, der Glaube an seine Wirksamkeit gefährlich.

Deshalb: Niemals irgendwelche Zugangsdaten in eine Seite eingeben, die sich geöffnet hat, weil man in einer Mail herumklickte, so sehr diese Seite auch „echt“ aussehen mag. Egal, ob Link oder Anhang: Internetadressen, die für Kriminelle interessant sein könnten, immer von Hand eingeben.

Aufmerksamkeit, Vernunft und Bewusstsein sind immer noch der beste Phishing-Schutz.