Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Mail“

Anwaltschaft Kostenrechnung 01.07.2013 Apodiscounter Online GmbH AG

Montag, 1. Juli 2013

Vorab: Diese Mail kommt von keinem Anwalt, sondern von Verbrechern. Sie enthält Schadsoftware im Anhang — oder zumindest einen Versuch, im Anhang Schadsoftware zu transportieren. Den Anhang nicht öffnen! Die Mail löschen! Durchatmen! Lächeln! Es ist ein schöner Sommerabend…

Absender des kriminellen Bullshits ist „Anwalt Christina Müller“ mit der zum Zwecke der Mitteilung eines Juristen wenig überzeugenden Absenderadresse lessthanfrank (at) hotmail (punkt) com. Die Spam wurde wirklich über eine Microsoft-IP versendet, von daher scheint hier eine Hotmail-Adresse aktiv für Spam missbraucht zu werden. Meine Abuse-Mail an Microsoft ist natürlich schon draußen, aber viele tausend Spams sind wohl auch schon draußen, und das ist ganz sicher nicht die einzige Mailadresse, die von den Spammern benutzt wird. Microsoft hat sich auch schon mechanisch bei mir bedankt… 😉

Guten Tag,

Wir haben keine verdammte Ahnung, wie die Empfänger heißen. Das ist sicherlich etwas erstaunlich, denn wir sind…

unser Anwalt-Büro wurden [sic!] heute am 01.07.2013 vom Unternehmen Apodiscounter Online GmbH AG gebeten Ihre finanziellen Interessen in Ihrem Fall zu schützen.

…ganz wichtige Anwälte (ohne Kanzlei, ohne Homepage, ohne Anschrift), die sicherlich eine Sache gegen eine Person haben und nicht gegen eine Mailadresse. Das eine oder andere Komma fehlt uns auch manchmal, aber das fällt ja kaum noch auf.

Sie erhalten dieses Schreiben als letzte Möglichkeit Ihre ausstehende Rechnung zu begleichen. Danach wird ohne weitere Schreiben ein Gerichtsverfahren gegen Sie angestrebt.

Als so richtig tolle Anwälte wissen wir natürlich nicht, was ein gerichtliches Mahnverfahren ist und sprechen deshalb von einem „Gerichtsverfahren“. Weil wir eben so richtige Spezialexperten sind. Das macht aber nichts, denn die meisten Menschen in Deutschland sind juristisch völlig ungebildet und lassen sich von solchen Ankündigungen auch dann noch erschrecken, wenn der Substanzmangel im betrügerischen Versuch derart gravierend ist, dass man vor Lachen kaum noch atmen kann.

Mit dem online abgeschlossenem Vertrag vom 29.05.2013 haben Sie sich rechtlich verpflichtet [sic!] die Summe in Höhe von 393,00 Euro an Apodiscounter Online GmbH AG zu überweisen. Die Lieferung erfolgte an die angegebene Adresse und ist nachweisbar.

Toll, die haben eine „angegebene Adresse“, aber da ist mein Name nicht dabei. Das muss wohl ein Postfach sein. Aber „nachweisbar“ ist das. :mrgreen:

Kosten unserer Beauftragung und die gesetzlichen Verwarnungen:
21,00 Euro (Pauschale nach § 9 Abs. 1 und 2)
17,00 Euro (Leistungen nach 2112)

„Leistungen nach 2112“ finde ich besonders „gut“ gelungen. Was soll das denn sein? Meint ihr vielleicht den §2112 BGB mit dem Verfügungsrecht des Vorerben? Oder ist das so etwas ähnliches wie 4711, nur nicht annähernd wohlduftend? :mrgreen:

Die Rechnung haben Sie bis heute nicht an das Konto von Apodiscounter Online GmbH AG übertragen. [sic!] Außerdem sind Sie gezwungen [sic!] die Ausgaben unserer Beauftragung im vollen Umfang zu bezahlen.

Genau richtig für Leute, die Rechnungen nicht bezahlen, sondern einfach übertragen — und aus diesem Grunde weder eine Bankleitzahl noch eine Kontonummer benötigen.

Wir bitten Sie, den fälligen Betrag in Höhe von von 534,79 Euro so bald wie möglich auf das Bankkonto von Apodiscounter Online GmbH AG zu überweisen.

Hui, ein Anwaltsschreiben, das mir ein „Gerichtsverfahren“ androht, aber keine Fristsetzung enthält. Wie überzeugend!

Aber dafür lernen wir jetzt mal, wie diese Spezialanwälte rechnen. Denn das ist ganz großes Kino. Zum Rechnungsbetrag von 393 Euro kommen einmal 21 Euro Pauschale für Bullshit und einmal 17 Euro für 4711 oder eine andere Ziffernfolge. Das wird dann fröhlich in folgender Weise addiert:

  393,00
+  21,00
+  17,00
--------
  534,79

Sollten hier Schüler der dritten Klasse mitlesen, die ihre im Rechenunterricht erworbenen Kenntnisse einmal praktisch einsetzen wollen: Findet den Fehler in dieser Rechnung und führt sie richtig aus. Wenn ihr alles richtig gemacht habt, müsste dabei 431,00 herausgekommen sein. Ihr seid im Rechnen qualifizierter als diese „Anwälte“, die zwar auf einen in Gelddingen machen, aber mit einfachem Addieren so überfordert sind, dass sie sich um 103,79 Euro verrechnen. 😯

Die Kontonummer und weitere Einzelheiten Ihrer Bestellung sind im Anhang. Für den Eingang des Betrags setzten wir Ihnen eine letzte Zeitfrist bis zum 08.07.2013.

Ach, da ist sie ja, die Frist. Wie niedlich, wenn auch etwas sittenwidrig kurz gesetzt. Und alles Weitere gibts im Anhang, den man jetzt möglichst schnell, am besten in gedankenloser Panik, aufmachen sollte. Der besteht übrigens bei meinem Exemplar des Bullshits aus einem ZIP-Archiv, in dem ein kaputtes [!] ZIP-Archiv liegt. Ob hier ein Fehler eines gängigen Unzippers ausgenutzt werden soll, oder ob die Skriptkünste der Verbrecher beim Kampf gegen die Antivirusprogramme einfach mal wieder versagt haben, kann ich natürlich nicht beurteilen. Der für mich völlig funktionslose Müll wird zurzeit nur von einem Zwanzigstel der gängigen Virenchecker als möglicher Schädling erkannt.

Typischerweise kommen solche Mails mit einer ausführbaren Datei für Microsoft Windows im Anhang — und wer die unter Microsoft Windows öffnet, der hat hinterher einen Rechner anderer Leute auf dem Tisch stehen, und diese Leute führen nichts Gutes im Schilde…

Mit verbindlichen Grüßen
Christina Müller Anwalt Buro [sic! Ohne ü.]

Unter Erbietung meiner vorzüglichsten Hochachtung
verbleibe ich als Ihr

Nachtwächter
Nach Diktat verreist

(Deutsche Übersetzung der Grußformel: Leck mich dort, wo die Sonne nicht hinscheint, Idiot!)

Investment In Your Country

Montag, 1. Juli 2013

Der Bullshit kommt mit der Absenderadresse fatimah (at) moa (punkt) gov (punkt) my, die natürlich gefälscht ist. Die Antworten für diese hochvertrauliche Geschäftssache sollen deshalb auch an eine kostenlos und anonym einzurichtende Mailadresse bei Google gehen, nämlich an halima (punkt) mutara (at) gmail (punkt) com. Das macht man ja immer so, wenns um ein paar Millionen Dollar geht, und da hat man auch nie die paar Dollar im Monat für den Betrieb eines eigenen Servers übrig…

Dear Beloved Friend,

Ich habe keine verdammte Ahnung, wie du heißt, denn dieser Müll geht an ein paar Millionen Empfänger.

Please kindly permit me of my desire to go into business relationship with you. I am Miss. Halima Mutara a daughter to late Mutara Hasina of Egypt; I want to invest the sum of Four Million Five Hundred Thousand United States Dollars (US$4.5M) only in your country with your assistance.

Mein unterwürfiger Ton ist natürlich reinste Verarschung. In Wirklichkeit bin ich ein unhöfllicher und aufdringlicher Spammer, der dich mit einer uralten Betrugsnummer abziehen will — und der sich leider immer noch darauf verlassen kann, dass Menschen darauf reinfallen. Deine möglicherweise vorhandene Intelligenz verachte ich. Weil das alles nicht so toll klingt, habe ich mir einen anderen Namen gegeben und tue mal so, als ob ich aus Ägypten käme. Schau lieber nicht in den Mailheader, sonst stellst du nämlich fest, dass meine Mail über eine dynamische IP aus Myanmar versendet wurde. Die gehört zu einem privat genutzten Computer, den mein Kollege nebenan mit einer Schadsoftware-Spam zum Zombie für uns gemacht hat. Glaub lieber, dass ich Millionen von Dollar habe und dir in die Hand drücken möchte, weil ich zwar mit Geld vollgesogen bin und Geschäfte machen will, aber rätselhafterweise keine Geschäftspartner kenne.

My private email: [halima (unterstrich) mutara1 (at) hotmail (punkt) com] for more details

Dass ich zwar dazu imstande bin, den Mailheader Reply-To auf eine Mailadresse zu setzen, heißt aber noch lange nicht, dass ich ihn auf die gewünschte Antwortadresse setzen würde. Tatsächlich ist dieses ganze technische Zeugs „böhmische Dörfer“ für mich, und ich habe da irgendwas reingeschrieben. Ich will schließlich kein Techniker werden und mühsam irgendwas lernen, sondern ich will Leute betrügen. Die Mailadresse für die Antwort schreibe ich dann lieber in die Mail rein, denn wer gewohnheitsmäßig auf „Antworten“ klickt, um eine Mail zu beantworten, hat schon zu viel Lebenserfahrung, um auf meine weiteren Lügen reinzufallen und sich für kunstvoll vor die gierigen Augen gemalte Millionen eine Vorleistung nach der anderen aus der Tasche leiern zu lassen — immer schön über Western Union versteht sich, ich will schließlich nicht in den Knast, sondern mir ein hübsches Leben machen.

Thanks
Miss. Halima Mutara

Danke, dass ich dir etwas von deiner Lebenszeit rauben durfte
Dein Vorschussbetrugsspammer

Was sehne ich mich nach den Zeiten zurück, in denen den Idioten zumindest manchmal noch etwas Neues einfiel…

hi

Sonntag, 30. Juni 2013

Hello dear, soniakones01 (at) yahoo (punkt) com

Die Anrede „Hallo liebe Mailadresse“ wirkt noch weniger überzeugend, wenn nicht einmal die Mailadresse stimmt — denn du hast da die Antwortadresse deiner triefenden Drecksspam reingeschrieben. Vielleicht solltest du doch noch einmal nachlesen, was es mit der Bedeutung der Angaben im E-Mail-Header so auf sich hat. Mein kurzer Profitipp: Reply-To ist nicht der Empfänger. :mrgreen:

Nice to meet you ,how are you doing today in your country?.

Ich habe keine Ahnung, wie du heißt oder in welchem Land du lebst oder was du machst, aber ich bin entzückt, dir zu begegnen.

My name is Sonia wish to have you as my friend,honest to share a true relationship with you,for friend is all about Respect, Admiration and love passion,and sharing of ideas, am free and open minded ,easy going and a great sense of humor. hoping to hear from you so that i can be able to tell you more of my self, have a nice day from love Sonia

Ich nenne mich übrigens mal Sonia schreibe ohne Punkt frei von der Leber weg, dass ich unbedingt eine wahrhafte Beziehung mit dir aufbauen will, obwohl ich dich gar nicht kenne. Weil, das musst du verstehen, das meine ich mit Respekt, liebender Hingabe und gemeinsamen Vorstellungen. Bin total frei von jeder Scham und jedem Anstand, bin immer offenen Geistes, wenns darum geht, meinen Mitmenschen mit ein paar betrügerischen Lügen das Geld aus der Tasche zu ziehen; lasse es mir so richtig gut gehen mit dem über Western Union rübergebeamten Geld von hundert dummen Idioten, denen ich meine zuckersüßen Mails zusende und hab natürlich ganz viel Sinn für Humor, wenn auch etwas schrägen, wie du an meiner Spam siehst. Hoffe, ich höre schnell von dir, denn mir sind schon wieder zwölf geldmäßig leergesaugte Idioten abgesprungen, die jetzt nicht noch mehr Geld rüberschicken, und das Koks und die Nutten sind so teuer hier. Aber nee, eine Frau bin ich in Wirklichkeit gar nicht. Schreib einfach zurück, und ich erzähle dir noch jede Menge weiterer liebestoller Lügen. Mit schmatzendem Judasbussi. Deine Sonia.

Mitteilung

Freitag, 28. Juni 2013

Gefälschte Absenderadresse dieses hingestümperten Versuchs ohne besondere Überzeugungskraft ist noreply (at) commerz (punkt) de — tja, Spammer, wenn du schon einen Absender fälschst, dann könntest du doch eigentlich auch gleich die richtige Domain der Commerzbank nehmen. Ach, solche Gedanken hast du dir nicht gemacht, weil es dir zu mühsam war, sich Gedanken zu machen? Ich verstehe. Das merkt man deiner Phishingmail aber auch an…

Sehr geehrter Kunde,

Hallo Kunde, deinen Namen kennen wir nicht.

Wir möchten Sie darüber informieren, dass Ihr Konto von einem nicht autorisierten Computer zugegriffen wurde.

Wir unterschieden hier zwischen autorisierten und nicht-autorisierten Computern. Da müssen sie schon aufpassen, an was für einem Rechner sie sich einloggen, um ihre Fernkontoführung machen. Wenn der nicht autorisiert ist, schrillen bei uns alle Alarmglocken — ihre Anmeldedaten sind uns hingegen egal

Bitte besuchen Sie uns bestätigen, dass Sie der Inhaber des Kontos sind.

https://www.commerzbank.de/

Also seien sie bitte so doof und geben noch einmal sämtliche Daten ein, die bei der Commerzbank schon längst bekannt sind. Wundern sie sich nicht darüber, dass dabei in der Adresszeile ihres Browser nichts von „Commerzbanking“ steht, sondern mdsideas (punkt) com und geben sie ihre PIN und ihre gesamten Kreditkartendaten auf einer „liebevoll“ nachgemachten Commerzbank-Site ein. Wir plündern dann ihr Konto und lassen es uns richtig gut gehen!

Danke

Ihre Phisher mit der miesen Masche.

Wer darauf reingefallen ist, obwohl das wegen der miesen Machart der Spam schwierig ist, sollte sich sofort mit seiner Bank in Verbindung setzen — bei der Gelegenheit könnte man auch mal fragen, warum eigentlich kein Wort der Warnung über die laufende Phishing-Masche auf der Startseite der Commerzbank-Homepage steht und ob man das als Zeichen interpretieren soll, dass es der Commerzbank gleichgültig ist, wenn ihre Kunden betrogen werden. Immerhin muss ich der Commerzbank zugute halten, dass sie eine Grundaufklärung über Phishing auf ihrer Website leistet, was leider nicht der Regelfall ist.

Und dann war da noch „Ruby Palace“

Dienstag, 25. Juni 2013

Und dabei habe ich nach so viel Funkstille schon geglaubt, dass die Affiliate-Spammer für das „Magic Box Casino“ nach gefühlten vier Jahren Spam jeden naiven Menschen in ein Opfer verwandelt haben und ihre Spamflut deshalb eingestellt haben, weil einfach niemand mehr auf diesen Bullshit hereinfällt.

Aber nein, sie sind wieder da. Und damit ich das auch nicht übersehe, haben sie es mir gleich zweimal im Verlaufe von sechs Stunden gesagt, dass sie wieder da sind — mit ihren üblichen Qualitätsspams aus den üblichen Textbausteinen, die so ausgelutscht sind, dass einem kaum noch etwas dazu einfällt.

Betreff: Starten Sie mit einem sensationellen Willkommens-Angebot durch

Ruby Palace bietet den besten Willkommens-Bonus im Netz! Melden Sie sich gleich an und profitieren Sie von einem Bonus, der Ihre Einzahlungen verdreifacht.

Mehr als 450 Weltklasse-Casinospiele erwarten Sie mit Spannung, Unterhaltung und gewaltigen Gewinnen.

Solange Sie im Ruby Palace spielen, erhalten Sie wöchentliche und monatliche Bonusse und andere Angebote.

Alle Spieler/innen im Ruby Palace profitieren von unserem erstklassigen 24-Stunden-Kundenservice. Wir sind immer für Sie da und Sie können uns über kostenlose Hotlines, E-Mail und Live-Chat kontaktieren.

Registrieren Sie sich noch heute, sichern Sie sich Ihren exklusiven 200% Willkommens-Bonus und genießen Sie den besten Service der Industrie! [sic!]

http://www.extralotrubydream.com/

Hier der obligatorische Screenshot des aktuellen Design-Gestrokels für die Wegwerfseiten:

Screenshot der betrügerischen Website Ruby Palace

Wer auf „Herunterladen & Spielen“ klickt und die heruntergeladene Datei auf seinem Rechner ausführt, lasse alle Hoffnung fahren. Diese Datei kommt von Spammern, und die haben keinen Grund, sich auf das Affiliate-Geschäft mit dem in der BRD illegalen Glücksspiel zu beschränken. Dass hier (zurzeit noch) nur in einem Fall eine mögliche Schadsoftware von Antivirusprogrammen erkannt wird, muss also nichts bedeuten. Software von kriminellen Spammern ist nicht empfehlenswert. Punkt.

Lustig ist, dass die Wegwerfdomains jetzt aus vier Namensbestandteilen bestehen. Offenbar sind alle sinnvollen (und die ganzen sinnlosen) Kombinationen aus drei Bestandteilen inzwischen für Wegwerfdomains „aufgebraucht“. Die Website dieses Casinos wurde übrigens erst gestern frisch eingerichtet, und die bei der Registrierung verwendete australische Anschrift ist Google Maps nicht bekannt — schade, ich hätte gern mal ein paar Fotos des betrieblichen Umfeldes rausgesucht, in dem das Internet für diesen „besten Service der Industrie“ gemacht wird… 🙁

Sechs Stunden später war diese frische Domain offenbar nicht mehr gut genug, wie die zweite automatisch erzeugte Mitteilung dieser lobotomierten Grabverweigerer belegt:

Betreff: Im Ruby Palace werden Einzahlungen jetzt verdreifacht

Registrieren Sie sich noch heute im Ruby Palace und Sie qualifizieren sich [sic!] für einen unglaublichen 200% Bonus auf Ihre erste Einzahlung.

Nachdem Sie sich anmeldeten und wir Ihren Kontostand kräftig aufgestockten [sic!], haben Sie Zugriff auf über 450 der besten Online Casinospiele, einschließlich Thunderstruck II, The Dark Knight™ und Mega Moolah.

Unser Angebot endet natürlich nicht mit dem Willkommens-Bonus. Jede Woche folgen außergewöhnliche Angebote, wie Bonusse auf Einzahlungen und vieles mehr.

Natürlich garantieren wir Ihnen einen Weltklasse-Kundenservice, den Sie täglich, rund um die Uhr mittels Anruf, E-Mail oder Live Chat erreichen können.

Worauf warten Sie noch? Melden Sie sich noch heute an!

http://www.artlotrubygrand.com/

Aus Extraviel Rubin-Traum ist binnen sechser Stunden Kunstgänze Rubin-Groß geworden. Diese Leute wissen gar nicht, wie gut sie als Dadaisten sind! Und dabei wollen sie nur den Spamfiltern voraus sein — ganz so, als ob Wörter wie „Ruby Palace“, „Casino“ und „Bonus mit dreistelliger Prozentangabe“ irgendwo auf dieser Welt noch durch die Filterung kämen.

Ach ja, natürlich liegt auf der anderen Wegwerfdomain, die ebenfalls gestern mit einer angegebenen Anschrift in Polen eingerichtet wurde, genau die gleiche betrügerische Website — die kein eigenständiges Casino ist, sondern ein Affiliate-Geschäft mit dem „Magic Box Casino“, das mit hoher Wahrscheinlichkeit nach der Einzahlung nichts von den tollen Zusagen der Spammer wissen wird.

Tobias Koch von der SeoAgentur mal wieder

Dienstag, 25. Juni 2013

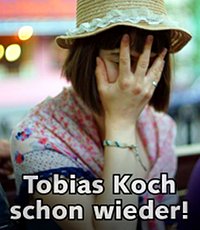
Tobias Koch schon wieder!Nur der Vollständigkeit halber: Der frühere „Peter Knopp“, der ein noch früherer „Thomas Lipke“ ist und der sich jetzt „Tobias Koch“ nennt, hat mal wieder eine seiner netten Mails geschrieben, in der er mich darauf hinweist, dass ich jeden Tag Kunden verliere.

Der Text des gnadenlosen Bullshits ist unverändert. Nicht einmal der Spaß, mal wieder einen neuen peinlichen Text zu lesen, wird mir von diesen Matschbirnen gegönnt.

Na ja, der Text ist fast unverändert…

Denn die angebliche SEO-Agentur mit der einfallsreichen angeblichen Firmierung SeoAgentur ist schon wieder mit ihrer eigenen Website umgezogen. Sie ist jetzt nicht mehr wie noch vor einer Woche unter seo (strich) ag (punkt) net und seo (strich) agentur (punkt) net zu finden, sondern ab sofort unter s (strich) agentur (punkt) net. Gestern erst eingerichtet, diese tolle Domain, und heute schon in idiotischen Spams verlinkt.

Eines scheint diese im Internet so unstet herumziehende SEO-Agentur gar nicht zu mögen: Kundenbindung durch eine konstante Adresse im Web und die Auffindbarkeit der eigenen betrügerischen Dreckssite durch Google.

Warum sollte so ein Suchmaschinenmanipulateur denn auch die eigene Website wie eine Referenz für seine besonderen Fähigkeiten aufbauen? :mrgreen:

Hinweis für Interessierte: Ein Großteil der gesamten Geschichte dieses Betrugs kann hier auf Unser täglich Spam nachvollzogen werden. Viel Spaß!

Quelle des Bildes mit dem Facepalm: Wikimedia Commons, Lizenz: CC BY SA 3.0

Ihre O2 DSL Bestellung (Kundennummer DE17858936)

Dienstag, 25. Juni 2013

Vorab: Diese Mail ist nicht von O2!

Oh wie schön, ich habe eine Kundennummer. Die ist ja fast so interessant wie die Lottozahlen für jemanden, der nicht Lotto spielt.

Lieber O2 Kunde,

Wir wissen nicht, wie der Mensch mit der Kundennummer heißt, obwohl…

Informationen zu Ihrem Auftrag finden Sie im Anhang an diese E-Mail als pdf-Datei. Diese können Sie mit einem Doppelklick ganz einfach öffnen.

…er uns doch einen „Auftrag“ erteilt hat. Vermutlich kam der Auftrag von irgendeiner Nummer und nicht von einem Menschen mit Namen und Postanschrift.

„Ganz einfach öffnen“ heißt hier übrigens: Es handelt sich um ein ZIP-Archiv. In diesem ZIP-Archiv befindet sich eine Datei der Marke .pdf.exe, also eine direkt ausführbare Datei für Microsoft Windows, die von kriminellen Spammern zugestellt wurde. Damit nicht ganz so schnell auffällt, was es mit dieser Datei auf sich hat, wurden nach .pdf ein paar lustige Leerzeichen eingefügt.

Wer das ZIP-Archiv „ganz einfach“ mit einem Doppelklick öffnet und dann dieses angebliche PDF ebenso einfach mit einem Doppelklick lesen will, führt Software von Kriminellen auf seinem Rechner aus. Hinterher steht auf seinem Schreibtisch ein Computer anderer Leute, und seine Internetleitung wird ebenfalls von Kriminellen für Spam, üble „Geschäfte“, Manipulation des Online-Bankings, Abgreifen von Daten und alles mögliche missbraucht. 85 Prozent der so genannten Antivirusprogramme erkennen diese Schadsoftware zurzeit noch nicht, das wird also mal wieder zwei Tage dauern, bis man vor der Brut von heute halbwegs geschützt ist.

Da ist es doch gut, wenn man ein Gehirn hat, das diese Spam erkennen kann, so dass man auf die wieder einmal nutzlose Schutzsoftware gar nicht angewiesen ist. 😀

Hinweise zum pdf-Format: Zum Lesen, Drucken und/oder Speichern von PDF-Dateien benötigen Sie das Programm Acrobat Reader von Adobe. Haben Sie den Acrobat Reader noch nicht auf Ihrem Computer installiert, können Sie ihn hier kostenlos herunterladen: http://www.adobe.de/products/acrobat/readstep2.html

Toller Hinweis. In dieser Textmenge wäre auch Platz für einen Hinweis gewesen, was da überhaupt von wen bestellt wurde, was die angebliche Bestellung kostet und so weiter! Spams mit angeblichen PDFs, die in Wirklichkeit Schadsoftware sind, erkennt man regelmäßig daran, dass der Text der Mail alle wichtigen Informationen (außer vielleicht einen alarmierend hohen Preis) verschweigt und für solche wichtigen Einzelheiten auf ein angehängtes Dokument verweist, welches in der Regel in ein ZIP-Archiv gepackt ist, damit es die Antivirusprogramme etwas schwerer haben — und dass der Text mit eher sinnlosen „Informationen“ aufgebläht wird, damit die gnadenlose Dummheit dieser Masche nicht sofort auffällt. Es gibt keinerlei sachlichen Grund für ein Unternehmen, so vorzugehen. Es gibt überhaupt keinen Grund, ein PDF in ein ZIP-Archiv zu packen, denn PDF-Dokumente können bereits komprimiert werden. Es gibt noch weniger als überhaupt keinen Grund, im Text der E-Mail nichts zum Geschäftsvorfall zu sagen und damit Missverständnisse zu provozieren, die zu teuren Support-Angelegen werden können. Niemand würde das tun. Jedenfalls niemand, der noch bei Troste ist. Es ist ein sicheres Erkennungszeichen für Spam mit Schadsoftware.

Unser persönlicher Tip für Sie: Möchten Sie die Datei auf Ihrem Rechner abspeichern? Verwenden Sie einfach die rechte Maustaste und klicken Ziel speichern unter an. Anschließend wählen Sie das Verzeichnis auf Ihrem Rechner aus, in dem die Datei abgespeichert werden soll.

Oh, wie schön, jetzt tippt uns der Spammer noch „persönlich“ und erklärt dem Empfänger einer E-Mail, wie man einen Anhang speichert, als ob der Empfänger einer E-Mail das nicht wüsste. Das ist ja fast so „persönlich“ wie die Ansprache als „lieber Kunde“. :mrgreen:

Freundliche Grüße

Ihr O2 Team

Feindliche Grüße

Ihr krimineller Spammer

Ihr „Kredit“ — auch bei schlechter Auskunft

Dienstag, 25. Juni 2013

Schön, dass der „Kredit“ gleich in Anführungszeichen gesetzt wird. Mein Profitipp an die Spammer: Die davon ausgelöste Wirkung ließe sich noch durch die Wendung „Ihr so genannter ‚Kredit'“ verbessern. :mrgreen:

Erfüllen Sie sich ihre Träume -- Unsere Standardkredite sind für Privatpersonen bis 50.000 Euro und für Gewerbe bis 100.000 Euro

Ab 4,5%, mit einem Asterisk* dran, der auf eine nirgends in dieser Mail gegebene Anmerkung verweist. Tja, das sieht eben manchmal etwas dumm aus, wenn man solche Grafiken eher etwas gedankenlos von irgendwo aus dem Internet mitnimmt, um seine Betrugsnummer optisch ein bisschen aufzupeppen.

Stellen Sie hier Ihren Antrag >>>

Klicken sie in eine Spam und freuen sie sich auf eine Kaskade von Weiterleitungen. Der Link geht zu crede (punkt) com (punkt) ua, einer im April dieses Jahres eingerichteten Domain, deren Betreiber sich lieber hinter einem Whois-Anonymisierer versteckt. Aber dort gibt es gar keine Inhalte, sondern eine Weiterleitung auf eine Unterseite ohne Inhalte, die dann schließlich in die Domain expressstandardcredit (punkt) com weiterleitet. Diese wurde Ende März dieses Jahres von einem Menschen aus dem brummenden Moskau registriert, der trotz seines tollen Jobs im ganz dicken Finanzgeschäft bei der Registrierung unglücklicherweise nur eine kostenlos und anonym einzurichtende Mailadresse beim Freemailer yandex (punkt) com anzugeben hatte. Dass Google Maps die angegebene Anschrift des freundlichen, mutmaßlich russischen Mitmenschen nicht bekannt ist, brauche ich eigentlich gar nicht mehr zu erwähnen…

Aber die Zielgruppe solcher Darlehens-Spam sind ja auch nicht Menschen, die kurzerhand whois an der Kommandozeile tippen, wenn sie einen Link in einer Spam sehen. Die Zielgruppe sind verzweifelte Menschen mit einem Berg von Problemen oder naive Menschen, die glauben, dass das Internet mit rosaroten Wölkchen von Feenstaub betrieben wird und dass Geld an Bäumen wächst. Und den Menschen dieser Zielgruppe soll das letzte bisschen Geld aus der Tasche gezogen werden. Das geht natürlich am besten, wenn man Geld verspricht.

Guten Tag,

Wie üblich hat der Spammer keine Ahnung, wie die Empfänger seines E-Mülls heißen. Aber das braucht er ja auch nicht zu wissen, er will ihnen ja nur…

haben Sie Probleme, einen Kredit zu bekommen?

…Geld geben. Und Geld gibt man grundsätzlich an irgendwelche Unbekannten. Warum man das tut? Na, ist doch klar…

Frisches Geld kommt aus dem Ausland — nutzen Sie jetzt diese Chance wie viel andere [sic!] schon vor Ihnen.

…man tut das, weil man im Ausland ist und dort — anders als hier im trüben trüben Euroland — ganz viele Geldbäume wachsen, so dass ständig frisches Laub da ist und dass niemand mehr weiß, wohin mit dem ganzen Zaster.

Auch bei schlechter Auskunft und bereits abgelehntem Antrag können wir Ihnen ein Darlehen vermitteln zu günstigen Zinsen von 4,5 Prozent p.a. und einer Laufzeit von bis zu 15 Jahren.

Deshalb ist so ein Krämerkram wie Bonität auch vollkommen wumpe. Selbst jemand, bei dem kaum zu erwarten ist, dass er das Geld zurückzahlen kann, bekommt noch frisches Laub vom immergrünen russischen Geldbaum in die Hand gedrückt. Denn hier schreibt keine Bank, hier schreibt der Weihnachtsmann persönlich, und das mitten im Sommer. Die Angabe von irgendwelchen Zinsen steht da nur, um diese Tatsache ein bisschen zu verschleiern, weil selbst dumme Menschen nicht mehr an den Weihnachtsmann glauben.

Ideal für Privat, Gewerbe und Immobilien — Keine Vorkosten — keine Versicherung — Nachweis des Einkommens reicht aus.

Keine Vorkosten sind die paar hundert Euro, die man dann doch aus irgendwelchen Gründen schön anonym über Western Union oder MoneyGram irgendwohin bewegen muss. Warum nicht auf ein Konto mit einer normalen Überweisung? Diesem Einwand begegnen die Spammer schon in ihrer Spam:

Wir garantieren Expressbearbeitung und Auszahlung innerhalb von einer Woche.

Und genau so werden sie es auch beim Abzocken sagen! „Eine Überweisung dauert Wochen und ist ganz schrecklich langsam, und vorher können wir gar nicht tätig werden. Sie verstehen schon, die Banken sind alle Verbrecher, und das ist hier noch schlimmer. Nehmen sie doch das Expressverfahren, dann haben sie schneller ihr Geld“…

Dass nicht nur kein Geld kommt, sondern dass die über einen angeblichen „Kreditantrag“ abgegriffenen Daten auch noch in einem Identitätsmissbrauch für diverse andere kriminelle „Geschäfte“ verwendet werden, erfährt man, wenn zwar immer noch kein Geld kommt, aber dafür im Briefkasten eine Aufforderung steckt, bei der Polizei eine Aussage zu machen.

Mit freundlichen Grüßen

Anton Reise
Kundenberater

In der Hoffnung auf neue Opfer

Ihr Darlehensspammer

Sie brauchen einen Kredit – stellen Sie jetzt Ihren Antrag >>>

Du mich auch!

*Ein Asterisk ist dieses kleine Sternchen…