Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Mail“

Wichtig : PayPal Mitteilung

Samstag, 5. Oktober 2013

Muss wohl wichtig sein, wenn schon im Betreff steht, dass es wichtig ist…

Das wirklich Wichtige allerdings vorab: Diese ziemlich „gut“ gemachte Phishing-Mail mit dem gefälschten Absender service (at) paypal (punkt) de kommt nicht von PayPal, obwohl der Empfänger namentlich angesprochen wird.
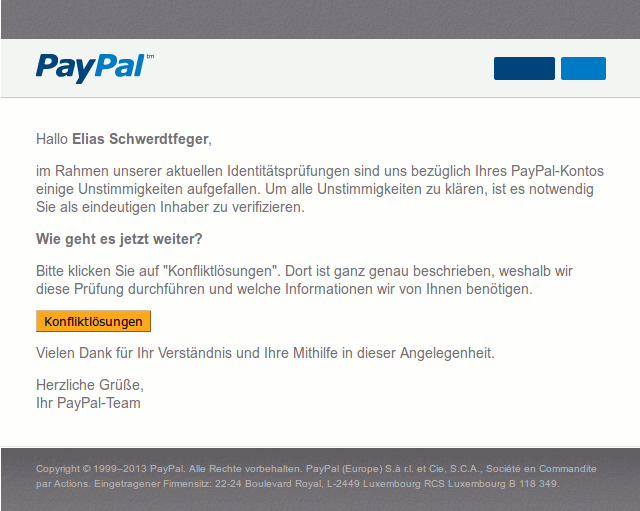
Hallo Elias Schwerdtfeger, im Rahmen unserer aktuellen Identitätsprüfungen sind uns bezüglich Ihres PayPal-Kontos einige Unstimmigkeiten aufgefallen. Um alle Unstimmigkeiten zu klären, ist es notwendig Sie als eindeutigen Inhaber zu verifizieren. Wie geht es jetzt weiter? Bitte klicken Sie auf "Konfliktlösungen". Dort ist ganz genau beschrieben, weshalb wir diese Prüfung durchführen und welche Informationen wir von Ihnen benötigen. Konfliktlösungen Vielen Dank für Ihr Verständnis und Ihre Mithilfe in dieser Angelegenheit. Herzliche Grüße, Ihr PayPal-Team

Wenn der Müll dann auch noch an die richtige Mailadresse gegangen wäre, hätte er einen naiven Empfänger überzeugen können — ich habe die Angewohnheit, für jede Sache eine eigene Mailadresse einzurichten, und dieses kleine bisschen Prävention empfehle ich erst recht jedem Menschen, der weniger geübt darin ist, Spam sicher als solche zu erkennen. Seit die Verbrecher große Datenbanken haben, in denen Mailadressen zu Namen zugeordnet sind, seit eine persönliche Ansprache also kein Indiz mehr dafür ist, dass eine Mail auch „echt“ ist, bleibt kaum noch ein anderer einfacher Schutz vor derartigen Phishing-Versuchen. Die Verwendung eines guten Mailclients — ich verwende übrigens den inzwischen etwas „moppelig“ gewordenen Thunderbird — macht es einfach, mit mehreren Mailkonten umzugehen.

Natürlich hat auch diese „gut“ gemachte Phishing-Mail eine Reihe von Formulierungsschwächen, die es einem erfahreneren Spamgenießer ermöglichen, den Müll sicher als Müll zu erkennen. Hier nur eine ganz kurze Auflistung dessen, was mir sofort aufgefallen ist, bevor ich mir die Mail näher anschaute:

  • Hallo
    Eine „unhöfliche“ Anrede, die PayPal mit an Sicherheit grenzender Wahrscheinlichkeit nicht für die Kundenansprache wählen würde. Ich schließe aus dieser Anrede, dass diese Spammer noch keine automatisierbare Methode haben, aus dem Vornamen das Geschlecht des Empfängers zu bestimmen, um „Sehr geehrter Herr“ oder „Sehr geehrte Frau“ vor den Namen setzen zu können.
  • im Rahmen unserer aktuellen Identitätsprüfungen
    Wie sollte eine Unternehmung, die nichts weiter als verifizierte Kontodaten hat, „Identitätsprüfungen“ durchführen? Das ist Bullshit.
  • bezüglich Ihres PayPal-Kontos
    Eine steife, papierhaft klingende Formel, die den spröden Charme eines Strafzettels verbreitet. Unwahrscheinlich, dass so etwas im Kundenkontakt verwendet wird.
  • Sie als eindeutigen Inhaber zu verifizieren
    Das wäre zwar mit einem Ausweisdokument oder einer notariell beglaubigten Kopie eines solchen möglich, aber nicht mit ein paar Eingaben in einer Website. Übrigens könnte bei solchen Vorwänden in Zukunft den Phishern der „elektronische Personalausweis“ sehr entgegenkommen, weil er die Idee einer Identitätsprüfung über eine Website plausibler macht. Eine von technisch unbeleckten Innenministern eingeführte „Sicherheit“ über ein maschinenlesbares Dokument könnte also der organisierten Kriminalität direkt zuarbeiten und für weniger Sicherheit sorgen.
  • Bitte klicken Sie auf "Konfliktlösungen"
    So etwas würde — wenn es das gäbe — vermutlich in einer Weise benannt, die nicht beim Kunden den Eindruck eines „konfliktträchtigen“ Daseins als Kunde erweckt. Ich möchte den Spammern, die hier mitlesen, jetzt aber keine Formulierungshilfe geben… 😉
  • Dort ist ganz genau beschrieben, weshalb wir diese Prüfung durchführen
    War in der E-Mail etwa kein Platz mehr dafür? :mrgreen:

Es ist also immer noch möglich, trotz namentlicher Ansprache durch entspanntes, gründliches Lesen zu erkennen, dass es sich mit hoher Wahrscheinlichkeit nicht um eine E-Mail von PayPal handelt.

Wenn man dann noch das unbedingt empfehlenswerte Quäntchen Vorsicht aufbringt, vor dem Klick auf einen Link in die Statuszeile seiner Mailsoftware zu schauen, wohin dieser Link überhaupt geht, fällt auf, dass er nicht in die PayPal-Website geht, sondern zum mir bislang unbekannten URL-Kürzer nvlx (punkt) de. PayPal hat — im Gegensatz zu kriminellen Spammern — keinen objektiven Grund, seine eigene Domain in einer E-Mail auf diese Weise zu verschleiern, so dass es sich um ein sehr deutliches Alarmsignal handelt.

Über nvlx (punkt) de gibt es dann eine Weiterleitung in die Domain check (strich) p25 (punkt) net, wo man in einer „liebevoll“ nachgemachten PayPal-Seite gegenüber „PayPal“ lauter Daten angeben kann, die PayPal schon lange kennt — und die in der Spam versprochene Erklärung, warum man das überhaupt tun sollte, gibt es dort natürlich nicht. Inwieweit auf diese Weise eine „Identität“ überprüft werden kann, gehört zu den Fragen, die jeder aufgeweckte Dwölfjährige beantworten kann: Gar nicht.

Einmal ganz davon abgesehen, dass PayPal niemals E-Mails mit der Aufforderung versendet, irgendwelche Bullshit-Verifizierungen zu machen.

Aber es bleibt festzuhalten: Spam mit namentlicher Ansprache ist wesentlich gefährlicher als anonym formulierte. Seit dem ersten personalisierten PayPal-Phishing, das mir untergekommen ist, haben die Spammer eine Menge dazu gelernt. Und sie werden mehr dazulernen, das ist sicher. Sie leben schließlich davon, dass möglichst viele Menschen auf ihre Spam hereinfallen.

Softwareaktulisierung

Mittwoch, 2. Oktober 2013

Der Absender dieses teilweise unfreiwillig lustig formulierten Phishing-Versuches nennt sich „Stadt Sparkasse“ und verwendet die wenig überzeugende Absenderadresse net (at) endmerwintest (punkt) biz. Wenn man schon eine Absenderadresse fälscht, dann kann man es doch auch gleich gut machen!

Ach, dafür brauchte man ein Gehirn, ich verstehe… :mrgreen:

Sehr geehrte(r) Herr/Frau,

Ab dem 30.09.2013 [sic! Am 2.10. erfährt man erst davon!] führt die Sparkasse [welche?!] ein Upgrade aller Online-Banking-Konten durch, um Betrugsmaschinerien [sic!] und Internetkriminellen den Zugang zu Kundendaten zu erschweren. Im Rahmen eines Online-Banking Upgrades [sic! Deppen Leer Zeichen] wird die Sicherheit eines jeden Sparkassenkundenkonto [sic! Kein Genitiv] weiterhin gewährleistet. Um an dem Upgrade teilzunehmen, öffnen Sie bitte den untenstehenden Aktivierungslink.

www.sparkasse.de/update/kunde

An dieser Stelle hat den Phisher offenbar die Konzentrationsfähigkeit verlassen. Er hat seinen Link — der natürlich in dieser HTML-formatierten Spam nicht zur Sparkasse, sondern in die Domain areainformatica (punkt) co geht — in die Mail gehämmert, ist also mit allem fertig, was er sich vorgenommen hat und schreibt jetzt noch eine ganze Größenordnung peinlicher und nachlässiger:

Wir empfehlen Ihnen dringend dieses Upgrade durchzuführen. [Ja, muss ich denn nun, oder ists nur eine Empfehlung?] Im falle [sic!] einer Enthaltung [sic!], wird Ihr Online-Banking tool [sic!] für Sie nicht mehr zugänglich sein. Als ein angesehenes und seriöses Finanzinstitut [sic!], sehen [sic! Komma zuviel] wir uns verpflichtet [sic! Hier fehlts Komma] unseren Kunden gegenüber Vertrauen und Sicherheit zu maximieren [sic!] und langfristig exzellenten Zahlungsverkehr zu garantieren. [sic!]

Kaum anzunehmen, dass nach „Genuss“ dieser Passage noch jemand glauben kann, dieser Strunz käme wirklich von einer Sparkasse.

Bitte beachten Sie die Dringlichkeit dieses Upgrades.

Mit freundlichen Grüßen,
Ihr Sparkassen-Team

Alles weitere, was ich zu dermaßen schlechten Phishing-Maschen zu sagen habe, habe ich schon vor ein paar Wochen gesagt. Viel Spaß damit.

Fernsehbericht

Mittwoch, 2. Oktober 2013

Der Absender nennt sich PRO7, hat aber nichts mit einem ähnlich benannten Fernsehsender zu tun. Die Absenderadresse ist bericht (at) top (strich) produkt (punkt) de.

Hallo,

Ich habe nicht die geringste Ahnung, wer sie überhaupt sind.

einfach ansehen und entscheiden, ich verspreche Ihnen das ist auch was für Sie.

http://www.top-produkt.de/bericht

Dafür gebe ich ihnen in einer illegalen und asozialen Spam einen Link zum Draufklicken. Weil das etwas „für sie“ ist. Was das ist? Hey, im Internet der Spammer und Kriminellen sind Katzen im Sack total begehrte Tiere, das verrate ich einfach nicht. Wenn sie so doof sind und drauf klicken, erzähle ich ihnen auf einer gewerblichen Website ohne Impressum, dass das Geld aus der Steckdose kommt, wenn sie auf mein Geschäft einsteigen.

versendet an mxxxt (at) hxxxxxxxu (punkt) de

Versendet an eine Mailadresse.

Der Fernsehbericht geht ca. 5 Minuten

Spam ist das neue Fernsehen.

Diese Spam wurde mechanisch erstellt und ist ohne Unterschrift gültig.

RechnungOnline Monat Oktober 2013

Montag, 30. September 2013

Die Mails mit dem gefälschten Absender rechnungonline (punkt) (at) telekom (punkt) de, die verblüffend ähnlich wie eine echte Mail der Deutschen Telekom aussehen, sind natürlich keine Mails der Deutschen Telekom. Mein soeben erhaltenes Exemplar wurde von einer dynamisch vergebenen IP-Adresse aus Italien, also vermutlich über einen mit Schadsoftware zum Bot gemachten Privatrechner, versendet. Das Layout und der Text entspricht vollständig dem kriminellen Versuch aus dem Februar dieses Jahres.

Ihre Rechnung für Oktober 2013

Guten Tag,
mit dieser E-Mail erhalten Sie Ihre aktuelle Rechnung. Die Gesamtsumme im Monat Oktober 2013 beträgt: 41,67 Euro.

Spätestens beim Fehlen der persönlichen Anrede sollte klar sein, dass es sich nicht um eine Mail der Deutschen Telekom handelt. Kein Unternehmen wird seine Kunden unpersönlich ansprechen. Da die Spammer inzwischen viele Zuordnungen von Namen zu Mailadressen in ihrem Datenbestand haben, ist aber auch eine persönliche Ansprache in keinem Fall mehr ein hinreichendes Indiz, dass die Mail wirklich von der Deutschen Telekom stammt.

Ziel dieser Spam ist es, dass der Empfänger den Anhang öffnet. Es handelt sich um ein ZIP-Archiv, in dem sich eine Datei befindet, deren Name auf .pdf.exe endet, also eine direkt ausführbare Datei für Microsoft Windows, die von Verbrechern mit gefälschtem Absender unter Erweckung eines falschen Eindruckes zugestellt wurde — und die als kostenlose Zusatzleistung klar macht, wie die Verbrecher wohl an ihr Botnetz für den Spamversand gekommen sind. Nach dem „Öffnen“ dieser Datei hat man einen Computer anderer Leute auf seinem Schreibtisch stehen und muss damit leben, dass die Internetleitung von Verbrechern genutzt wird, dass sämtliche Tastatureingaben an die Verbrecher gehen und dass alle auf diesem Rechner bewusst oder unbewusst gespeicherten Daten kompromittiert sind.

Wer Microsoft Windows in den Standardeinstellungen belassen hat, glaubt zu sehen, dass der Dateiname auf .pdf endet, weil Microsoft der Meinung ist, dass der wirkliche Dateiname vor dem Anwender verborgen bleiben muss und mit dieser dummen und leider — trotz der Wucht der organisierten Internet-Kriminalität der Zehner Jahre — niemals korrigierten Entscheidung aus der Mitte der Neunziger Jahre eine derartige Überrumpelung überhaupt erst ermöglicht.

Die Schadsoftware wird zurzeit nur von einem Drittel der gängigen Antivirus-Programme erkannt. Wer sich auf diesen „Schutz“ verlassen hat, ist wieder einmal verlassen.

Warum die Hersteller des Antivirus-Schlangenöls¹ nicht dazu imstande sind, eine Datei mit einem Namen wie .pdf.exe allein deshalb als verdächtig zu behandeln, weil eine solche Benennung außerhalb der Trojanerverbreitung durch Überrumpelung vollständig sinnlos wäre, gehört zu den Fragen, die sie am besten einmal dem Antivirus-Schlangenölhersteller ihrer Wahl stellen. Nachdem derartige Nummern schon seit einigen Jahren laufen und großen Schaden anrichten, habe ich nicht mehr das geringste Verständnis dafür, dass dieses sehr einfache Muster einer doppelten Dateinamenserweiterung von .exe-Dateien nicht erkannt wird.

Wenn diese Spam mit einer namentlichen Ansprache bei einem Telekom-Kunden angekommen wäre, hätte er kaum Chancen gehabt, sie als Spam zu erkennen. Als letztes verdächtiges Anzeichen bleibt der leicht zu übersehene, überflüssige Punkt in der gefälschten Absenderadresse. Diese Schwäche wird vermutlich in zukünftigen Spamwellen dieser Masche verschwinden.

Es gilt weiterhin: Anhänge in E-Mails stinken und sollten nur mit äußerster Vorsicht behandelt werden. Dies gilt in ganz besonderem Maße, wenn der Anhang ein ZIP-Archiv ist, in dem sich ein angebliches „Dokument“ wie eine Rechnung, eine Auftragsbestätigung, eine Mahnung oder dergleichen befindet. In diesen Fällen handelt es sich beinahe ausschließlich um Schadsoftware, die an einen serverseitigen Spamfilter vorbeigemogelt werden soll — auf den meisten Servern wird nämlich darauf verzichtet, bei der Spamerkennung Archivformate auszupacken, um zu vermeiden, dass mit einer Archivbombe der Server „abgeschossen“ werden kann.

Wenn sie eine Rechnung als E-Mail erhalten, und im Anhang dieser Mail befindet sich ein ZIP-Archiv, das die eigentliche Rechnung enthält, können sie diese Mail bereits löschen. Es besteht keinerlei sachliche Notwendigkeit, echte Rechnungen in ein Archiv zu verpacken und auf diese Weise für den Empfänger umständlicher handhabbar zu machen (weil PDF-Dokumente bereits selbst komprimiert werden können). Aber es gibt einen „guten“ Grund für die Spam-Verbrecher, ihren hochgefährlichen Sondermüll in dieser Darreichungsform zu versenden. Schließlich leben die Halunken davon, dass die Mail nicht in Spamfiltern hängenbleibt, sondern ankommt und arglose Menschen dazu bringt, das zu tun, was die Halunken wollen.

Also: Äußerste Vorsicht bei E-Mail mit Anhang! Egal, wer der Absender zu sein scheint!

¹Wenn eine derartig primitive Masche auch nach Jahren noch dazu benutzt werden kann, einem naiven Anwender eine Software von Verbrechern unterzujubeln, dann belegt das nur eines: Den Herstellern von Antivirus-Programmen sind die realen Verbreitungswege der Schadsoftware und die davon betroffenen Menschen egal. Ihnen reicht das Geschäft mit der gefühlten Sicherheit, das sie sich gut bezahlen lassen. Sie sind wie Quacksalber, die einem Menschen mit einer lebensbedrohlichen Lungenentzündung überteuerte Hustenbonbons verkaufen und auf die Placebo-Wirkung hoffen. Es ist nur noch Schlangenöl, kein Bemühen mehr um das, was eigentlich verkauft wird: Ein leidlich vor den Attacken der Kriminellen abgesicherter Computer.

Markt für Zelt

Montag, 30. September 2013

Lieber Purchasing Manager,

Dies ist JXTRADE, wir sind in der Herstellung quickup Zelt spezialisiert. Jxtrade

Wir schreiben, um eine langfristige Zusammenarbeit mit Ihnen festgelegt. Bitte lesen Sie unsere Webseite www.tent.net.cn

Mit unseren fortschrittlichen Bearbeitung und anspruchsvolle Fähigkeiten, würden wir leicht erfüllen Ihre Qualität und Lieferbedingungen.

Greeings

Richard

Trotz beachtlicher Bemühungen des unbekannten Autors erreicht diese Spam nur 5,3 Schwitt auf der nach oben offenen Dada-Skala.

Arbeitsvorschlag

Sonntag, 29. September 2013

Die Kuhn LTD sucht einen Angestellten für die Abteilung: Nummer BBP4861-0016

Auf eine Anrede wird verzichtet. Die Abteilung hat ja auch keinen Namen, sondern nur eine Nummer.

Dieses Können bringen Sie mit:
Mindestens 2 Stunden Zeit täglich

„Zeit haben“ ist das neue Können.

Internetzugang

„Internet haben“ ist das neue Können.

Belastbarkeit

Die „Belastbarkeit“ ist sehr empfehlenswert, wenn man wegen seines „Jobs“ als Postempfänger oder Hilfsgeldwäscher der organisierten Internet-Kriminalität jede Menge freundliche Beamte der Kriminalpolizei, Untersuchungsrichter und Staatsanwälte kennenlernt.

Grund PC-Kenntnisse

„Die E-Mail empfangen können“ ist das neue Können.

Das Gehalt ist 25€ per Stunde Brutto.

Für ungelernte Tätigkeit ohne besondere Fähigkeiten wird ordentlich Zaster versprochen.

Anfragen senden Sie uns bitte an die Mail cravensthij (at) nokiamail (punkt) com

Bitte die Mail nicht beantworten, indem sie auf „Antworten“ klicken. Die Absenderadresse ist gefälscht.

Auf eine Grußformel wird verzichtet.

Selbst gespielte Höflichkeit ist zu viel gegenüber den Leuten, die man verachtet und ausnutzt.

Ihre organisierte Internet-Kriminalität

RE:Investment Partnership

Samstag, 28. September 2013

Dear Sir,

Lieber Unbekannter,

My name is Carlos Souza, I am the director of Foreign Remittance department of Bank of America in New York City.

ich habe einen tollen Namen und einen tollen Job, die du mir beide einfach glauben musst. Meine Mailadresse habe ich bei der französischen Post, wo ich nur irgendwelche ausgedachten Daten angeben und ein Captcha lösen muss.

After going through your profile on the internet, I wish to discus the investment $US20,000,000 Million dollars in a good sector in your country on partnership.

Nachdem ich irgendwo in diesem Interdingsda dein Profil gesehen habe, weiß ich zwar nicht deinen Namen (deine Mailadresse scheint ja dringestanden zu haben), aber ich will dir zwanzig Millionen Dollar anvertrauen.

Kindly contact me for more details via my email address: for more details and to advice me on your area of specialization.

Wenn du noch mehr Lügen hören möchtest, antworte mir bitte — und sag mir bei der Gelegenheit auch gleich, was du überhaupt machst. Ich erzähle dir dann hübsche Lügen und ziehe dir eine Vorleistung nach der anderen aus der Tasche. Das mache ich mit einer Handvoll Idioten wie dir gleichzeitig, und davon finanziere ich mir meinen verfeinerten Lebensstil.

Expecting your earliest response

Mach schnell, der Puff hier ist echt teuer!

Thanks
Carlos Souza

Voller Verachtung
Dein Vorschussbetrugsspammer

Benachrichtigung

Freitag, 27. September 2013

Neue Sicherheitsfunktionen, loggen Sie sich bitte ein und bestдtigen Sie Ihr Konto.

https://www.amazon.de/

Mal wieder so eine garantiert „echte“ Mail von Amazon mit dem garantiert „echten“ gefälschten Absender noreply (at) amazon (punkt) de — als besonderer „Echtheitsbeweis“ dient hier die Unfähigkeit der Phisher, Umlaute in einer HTML-formatierten Mail zu codieren.

Natürlich führte der Link nicht zu Amazon, sondern in ein „gehacktes“ Forum, wo dem gläubigen Klicker gleich zwei Wünsche auf einmal erfüllt wurden: Erstens konnte er seine Amazon-Zugangsdaten an Kriminelle geben, und zweitens bekam er in einem unsichtbaren IFRAME eine kostenlose Sicherheitsüberprüfung seines Browsers — wenn diese fehlschlägt, wird eine aktuelle Kollektion von Schadsoftware installiert.

Der Forenbetreiber ist informiert und hat den Müll schon von seinem Server entfernt. 😉