Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Phishing“

Der Zugriff auf Ihr Konto wurde eingeschr?nkt.

Montag, 13. August 2012

Es ist ja nicht so, dass die Spammer nichts an ihren Nummern ändern würden.

Es scheint sogar so zu sein, dass die Spammer genau lesen, wie naive Internetnutzer über typische Maschen im Internetbetrug aufgeklärt werden, um dann ihre Spam ein wenig anzupassen.

Der Absender der folgenden Komposition aus HTML-Gestaltung und Phishing-Mail hat sich etwa folgendes gedacht: „Der Polizist da in der Zeitung, der hat gesagt, dass die Phishing-Mails den echten Mails täuschend ähnlich sehen. Da lasse ich mein PayPal-Phishing doch mal völlig anders als die corporate identity von PayPal aussehen, und schon merken die Leute nicht mehr, dass es eine Phishing-Mail ist. Und dann geben die mir hunderte von neuen Zugangsdaten für meine Betrugsgeschäfte“.

Dann setzte er sich an die Tasten und gestaltete eine beachtliche HTML-Mail.

Und so sah das Meisterwerk des unbekannten Künstlers schließlich aus (zum Vergrößern klicken):

Liebe User PayPal, Ungewöhnliche Kontobewegungen haben es notwendig gemacht Ihr Konto einzugrenzen bis zusätzliche Informationen zur Überprüfung gesammelt werden. Zur Zeit haben Sie nur begrenzten Zugang zu Ihrem Pay Pal Konto. Wir bitten Sie daher die von uns angeforderten Kontodaten zu enrneuern. Bitte klicken Sie hier

Es wird mit Sicherheit ein grandioser Erfolg werden! :mrgreen:

Wir gesperrt Ihrem Konto für sicherheit.

Mittwoch, 8. August 2012

Dieses Meisterwerk des Phishings muss man einfach in seinem originalen HTML-Layout genießen, um die reizvolle Kombination eines Strebens nach gestalterischer Exzellenz mit der unfassbaren Blödheit in der Durchführung der Masche genießen zu können:

Ihr Name: nicht verfügbar -- Datum: 08/08/2012 -- Wir gesperrt Ihrem Konto für sicherheit. -- Aufgrund mehreren fehlgeschlagenen TAN-Code-Eingaben, wurde das Online-Banking-Zugang vorübergehend ausgesetzt. -- Um Ihr Konto wieder herzustellen, klicken Sie bitte: Melden Sie sich bei Online-Banking und fahren Sie mit der Überprüfungsprozess. -- Mit freundlichen Grüßen, -- Marc Bauer  Sparkasse  Betrugsprävention Team -- © sparkasse.de 2012

Immerhin ist „Ihr Name: nicht verfügbar“ die bis jetzt kreativste Ausrede eines Phishing-Spammers für die fehlende persönliche Ansprache des angeblichen Kunden. Ich muss nicht noch eigens erwähnen, dass die Sparkasse mit diesen Spams nichts zu tun hat, oder?! Der Link führt deshalb auch nicht auf eine Website der Sparkasse, sondern zu einem Server mit dem schönen Namen net77 (strich) 43 (strich) 56 (strich) 76 (punkt) mclink (punkt) it. Das sieht man übrigens in der Statuszeile des Mailprogrammes, wenn man mit der Maus über den Link geht – ein Klick ist dafür nicht erforderlich. Dieses bisschen Aufmerksamkeit vor dem Klicken kann einem eine Menge Ärger ersparen, wenn die Phishing-Mails mal besser werden oder wenn – was sich in letzter Zeit sehr häuft – man sogar mit seinem richtigen Namen angsprochen wird.

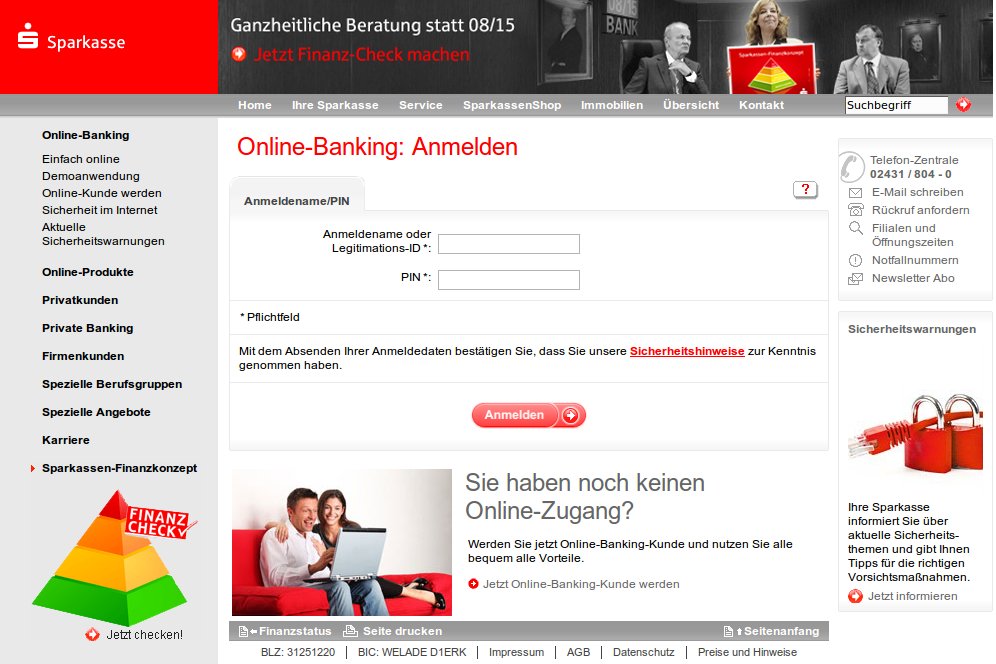
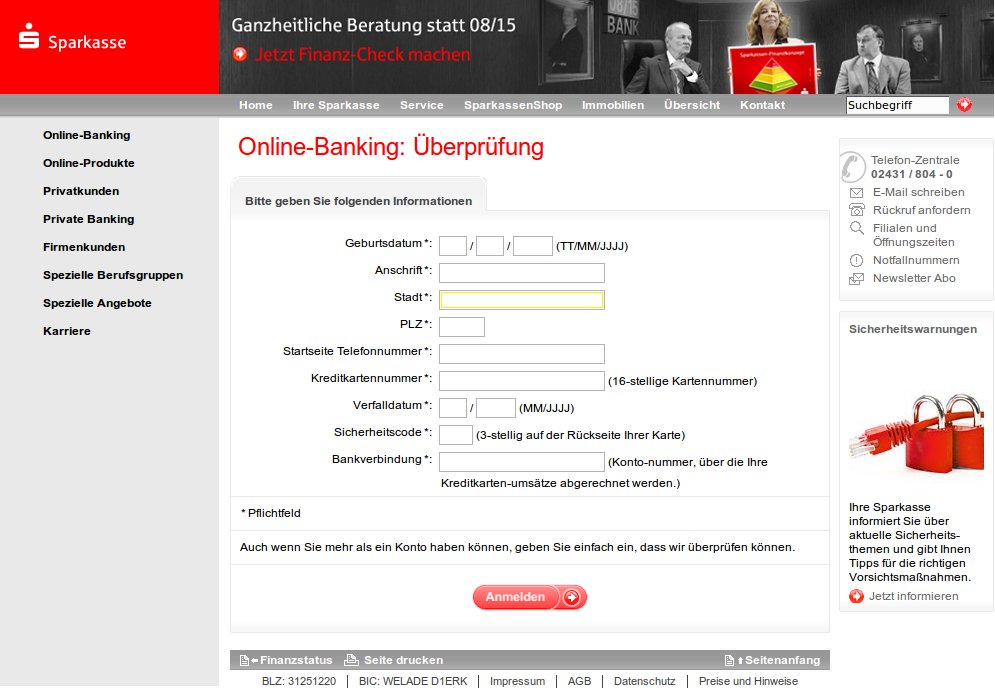
Denn die Phishing-Site dieser Verbrecher ist schon sehr „liebevoll“ gebaut worden und glänzt auch damit, dass sie das Zwerchfell nicht mit so einem miserablen Deutsch wie in der Mail reizt (Zum Vergrößern Vorschaubilder klicken):

Screenshot der Phishing-Site: Anmeldung

Screenshot der Phishing-Site: Dateneingabe zur angeblichen Online-Überprüfung des Kontos

Mit besseren Phishing-Mails könnte sehr wohl jemand auf diese Site reinfallen – vor allem, wenn sie unter einer Domain läge, die etwas mehr Vertrauen erweckte.

Da zurzeit nach etlichen Cracks großer Websites riesige Datenbanken mit der Kombination Mailadresse und echter Name unter den Verbrechern zirkulieren, erwarte ich für die kommende Zeit eine neue Blüte des alten Phishings. Gut gebaute Websites und überzeugend formulierte Mails mit persönlicher Ansprache könnten leicht ein Zehntel der Empfänger dazu bringen, der organisierten Internet-Kriminalität Konten und persönliche Identitäten für ihre Machenschaften zur Verfügung zu stellen.

DESHALB IST ES WICHTIG, immer daran zu denken, dass Banken und Sparkassen derartige Mails niemals versenden. Die E-Mail „einer Bank“ mit der Aufforderung, auf einen Link zu klicken und irgendwelche Daten zu „bestätigen“, ist immer ein Phishing-Versuch der Kriminellen. Generell sollte man es vermeiden, die Website seiner Bank (oder eine beliebige andere Website, die für Spammer und Kriminelle interessant ist: also fast jede) aufzurufen, indem man in eine Mail klickt. Die Lesezeichenfunktion des Webbrowsers ist nicht zur Zierde da, sondern kann auch ein gutes Mittel gegen die einfach gestrickte Kriminalität der Phisher sein.

Strato Sehr geehrter User: Wir sind derzeit in Kontoführung Dienst tätig.

Dienstag, 26. Juni 2012

WICHTIGER HINWEIS AN EMPFÄNGER: Diese Mail kommt nicht von Strato. Sie ist ein Betrugsversuch. Bitte nicht darin herumklicken, sondern die Müll einfach löschen.

Sehr geehrter Abonnent, [sic!]

Wir sind derzeit in Rechnung Wartung [sic!] tätig.
Als Abonnent sind Sie verpflichtet, Ihre weitere Mitgliedschaft zu bestätigen.
Bei Nichtbeachtung Ihre weitere Mitgliedschaft bestätigen wird [sic!], um Service-Aufhängung [sic!] führen.

Klicken Sie hier, um sich anzumelden und in einem einfachen Schritt zu bestätigen.

BITTE BEACHTEN SIE: Dies ist eine Zwangsmaßnahme. Bei Nichtbeachtung Aktualisieren Sie Ihre Informationen werden anService-Aufhängung [sic!] führen
Danke [sic!]
Admin
Strato Admin Update ® [sic!]
Copyright © 2012

Eine unfassbar schlechte Phishing-Mail, die ich hier nur erwähne, weil ich Phishing auf Strato-Dienstleistungen bislang noch nicht gesehen habe. Gut, dass sie so schlecht ist, dass eigentlich niemand darauf hereinfallen kann, denn sonst hätten die Verbrecher demnächst jede Menge Webspace und Mailadressen zur Verfügung.

Strato wäre dennoch in meinen Augen gut beraten, einen auffälligen Hinweis auf das Phishing in seiner Website zu platzieren, um die letzten Zweifel bei einigen Empfängern der Mail zu zerstreuen. Ein solcher Hinweis fehlt zurzeit (26. Juni, 16.12 Uhr) noch. Ich weiß allerdings nicht, ob Strato seine Kunden nicht per E-Mail kontaktiert hat oder über einen anderen Weg aufklärt.

Fraud Prävention Suite

Freitag, 15. Juni 2012

AKTUELLE WARNUNG: Die angeblich von DHL stammenden Mails, die zur „Verifizierung“ eines Packstation-Accounts aufrufen, stammen nicht von DHL. Es handelt sich um überzeugendes und deshalb sehr gefährliches Phishing.

Also auf keinen Fall darauf hereinfallen!

Grundsätzlich immer daran denken, dass keine Firma mit einer E-Mail dazu auffordern wird, Passwörter oder vergleichbare Zugangsdaten preiszugeben. Auch bei Mails mit persönlicher Ansprache immer sehr skeptisch bleiben und im Zweifelsfall lieber einmal telefonische Rücksprache halten, als übereilt etwas zu tun, was nur Internetkriminellen nützt. Oder, um es mit DHL zu sagen:

Wir werden Sie niemals im Internet oder telefonisch nach Ihrer PIN fragen, diese benötigen Sie ausschließlich zur Bedienung der PACKSTATION-Automaten.

Im Moment ist es noch offen, wie die Phisher an die Daten gelangt sind. Es handelt sich um ein überzeugend durchgeführtes Phishing, bei dem die Mails an die richtige Mailadresse gehen und die Postnummern der Empfänger bekannt sind. Einige Kommentare in öffentlichen Foren deuten zurzeit stark darauf hin, dass DHL selbst das Datenleck sein könnte – diese Möglichkeit wird allerdings im Moment von DHL zurückgewiesen.

Die Qualität der zuvor irgendwo kriminell abgegriffenen Daten ist so gut, dass Standardtipps zur Vermeidung und Erkennung von Phishing nicht greifen. Wer eine eigene Adresse ausschließlich für die Packstation verwendet hat, bekommt die Spam an genau diese Adresse. Die angegebene Postnummer stimmt. Sehr viele Empfänger der Spam werden keinen Verdacht geschöpft haben. Wer darauf hereingefallen ist, muss sofort tätig werden! Welche Möglichkeiten es gibt, wird sich für Kunden gewiss auf der richtigen DHL-Website erschließen. Das an Phisher gegebene Passwort sollte auf der Stelle geändert werden, um die Kontrolle über den eigenen Account zu behalten.

Alles weitere bei DHL – ich kenne die dortigen Abläufe nicht.

Change your Password

Dienstag, 12. Juni 2012

This is an automatic message from the Internet Movie Database (IMDb) registration system.

Dies ist eine über ein Botnetz versandte Mail, die auch bei Leuten ankommt, die noch nie etwas von der IMDb gehört haben. Deshalb fehlt auch jede Anrede.

Our system detected your password is too weak. Short passwords are easy to guess.

Wir haben uns gedacht: Es wäre doch schön, wenn wir mal wieder ein paar Leute einen Haufen persönlicher Daten irgendwo eingeben lassen, damit wir mit den so übernommenen Identitäten unsere kriminellen Geschäfte machen können.

Please follow this link :

https://secure.imdb.com/password_update/imdb/31764577128474171815

Bitte wundere dich nicht weiter darüber, dass das wirkliche Ziel des Links in dieser HTML-formatierten Mail ganz woanders hingeht.

[Die Phishing-Seite wurde über ein gecracktes Forum jemanden anders auf den Webserver gespielt. Sie ist inzwischen entfernt worden.]

If you used your IMDb password at any other sites, you‘ll need to change those passwords as well.

Bitte sei so nett, und verwende das Passwort, das du uns mitteilst, an möglichst vielen anderen Stellen im Web. Wir werden diese Stellen schon finden und uns nutzbar machen.

Regards,
IMDb User Protection help
http://imdb.com/register/

Mit roboterhaftem Gruß
Deine Phishing-Spammer

Hi Dear Friend

Samstag, 9. Juni 2012

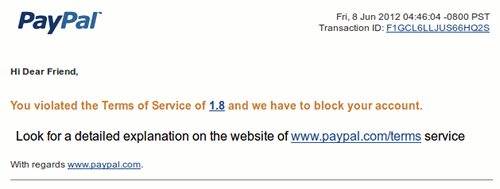
Weil gerade so viel PayPal-Phishing bei mir ankommt, sei auch diese wunderschöne Kombination aus dem Streben nach gestalterischer Exzellenz und der Unfähigkeit zum adäquaten Ausdruck hier kurz erwähnt:

Hi Dear Friend, You violated the Terms of Service of 1.8 and we have to block your account. Look for a detailed explanation on the website of ... service. With regards www.paypal.com

Egal, auf welchen Link einer klickt: Sie gehen alle zur Website der Schurken.

Anders, als man auf dem ersten Blick glauben möchte, geht es hier allerdings nicht um Phishing. Vielmehr ist die Zielseite eine kaum durchschaubare JavaScript-Wüste zusammen mit der Aufforderung, doch bitte ein paar Sekunden Geduld zu haben, bis zur eigentlichen Seite weitergeleitet wird. Ich habe das nicht vollständig analysiert, sondern mir nur einen flüchtigen Eindruck davon verschafft. Es wird ein unsichtbarer IFRAME verwendet, um darin verschiedene Multimedia-Dateien darzustellen, es wird versucht, in einem anderen unsichtbaren IFRAME ein kleines PDF darzustellen, es wird ein relativ kleines Java-Applet eingebettet und Flash kommt auch nicht zu kurz. Desweiteren werden mehrfach obskure HTML-Dokumente in anderen unsichtbaren Bereichen geladen.

Oder kurz gesagt: Hier wird mit hoher Wahrscheinlichkeit jede bekannte Sicherheitslücke ausgenutzt, wenn sie offen ist.

Die flapsige Formulierung und der dumme Stil sind vermutlich keine Unfähigkeit, sondern Kalkül. Menschen, die eine derartige Mail mit der Anrede „Hallo lieber Freund“ für eine Geschäftskorrespondenz halten, werden wohl in der Regel auch keine besonders gut gesicherten Rechner verwenden…

Und diese Dummheit einiger Leute versaut dem Rest der Internetnutzer das Leben.

Ihr PayPal Konto ist gesperrt! Ihre Mithilfe ist gefragt.

Freitag, 8. Juni 2012

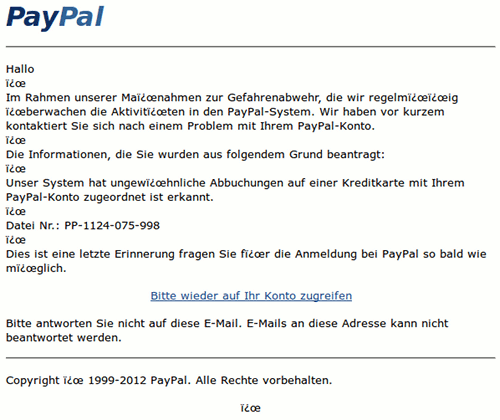
Die aktuelle PayPal-Phishing-Spam, aufwändig in HTML gesetzt. Nur echt mit dem Deppen Leer Zeichen schon im Betreff.

PayPal – Bitte bestatigen Sie Ihre personlichen Daten

Hallo,

Einfach nur „Hallo“. Einen Namen weiß der kriminelle Spammer schließlich nicht.

Im Rahmen unserer Massnahmen zur Gefahrenabwehr, regelmasig Bildschirm Aktivitat Paypal [sic!].
Wir bitten um Informationen �ber Sie aus dem folgenden Grund:

Unser System erkannt ungewohnliche Gebuhren fur eine Kreditkarte in Verbindung mit Ihrem PayPal Konto.

Wenn man so ein tolles Deutsch schreibt, hilft das ganze HTML drumherum, um es wie eine Mail von PayPal aussehen zu lassen auch nicht mehr weiter. Ich lasse den Rest der Mitteilung mal in ihrem fröhlichen Duktus fließen, ohne sie durch allzu große Anmerkungen zu unterbrechen…

Dies ist die letzte Mahnung [sic!], sich bei PayPal. [sic!] Dies ist die letzte Erinnerung an bei PayPal anmelden. [sic!]
Sobald Sie den Zugang werden wir Massnahmen, um den Zugang zu Ihrem Konto wieder. [sic!]

Einmal verbunden, folgen die Schritte zur Aktivierung ihres Kontos! [sic!]
Vielen Dank fur Ihr Verstandnis, da wir der Account-Sicherheit zu gewahrleisten arbeiten. [sic!]

Das Verfahren ist sehr einfach:

1. Klicken Sie auf den Link unten, um einen sicheren Browser offnen.
2. Bestatigen Sie, dass Sie der Inhaber des Kontos sind und folgen Sie den Anweisungen.

Gehen Sie Zu Ihrem Konto

Natürlich geht es da nicht zu PayPal, sondern zu einer unter der Domain www (punkt) qgrupoasesor (punkt) com abgelegten Phishing-Site. Ob die Ablage der Phishing-Seite in einem beeindruckend langem Unterverzeichnis dieser Website aufgrund einer kriminellen Übernahme des Servers geschah, oder ob das Consulting-Unternehmen, das dort seine Website betreibt, nur Fassade ist, kann ich leider nicht beantworten, weil ich kein Spanisch kann, um den Sachverhalt kurz in einer Mail dazulegen. Und ja, ich habe es bei lateinamerikanischen Sites oft genug auf Englisch versucht, und zwar immer erfolglos…

Achtung! Ihr PayPal-Konto wurde begrenzt!

Freitag, 25. Mai 2012

Dieser freundliche Absender einer HTML-formatierten Mail, der sich „PayPal.com“ nennt, beweist mit seinem liebevoll aus der Betrugsnummer eines anderen Phishers übernommenen Text…

Screenshot der betrügerischen Mail

…dass man als Stümper bei solcher Zweitverwertung eventuelle Probleme mit der Zeichencodierung noch verschlimmern kann. Einmal ganz davon abgesehen, dass der Link zur URL http (doppelpunkt) (doppelslash) alvimei (punkt) it (slash) templates (slash) casino (strich) royale (strich) template (slash) de (slash) Continue (slash) DE (slash) webscr.php geht und nur beim Hingucken klar macht, dass genau die gleichen Halunken, die den Betrug mit den angeblichen Internet-Casinos machen, auch den Betrug mit dem PayPal-Phishing machen.

Warum auch nicht, werden sie sich sagen, es ist ja beides „leicht verdientes Geld“ durch Betrug…

Abgelegt waren die Phishing-Seite und das komplette Design eines angeblichen „Casinos“ übrigens in einem Joomla-CMS eines anderen Menschen, dessen Zugangsdaten vermutlich durch eine Schadsoftware ausgespäht wurden, die er ebenfalls von diesen organisiert Kriminellen untergejubelt bekommen hat. Die Passwörter sind inzwischen geändert, und die Dateien sind gelöscht.