Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Phishing“

Mitteilung

Freitag, 28. Juni 2013

Gefälschte Absenderadresse dieses hingestümperten Versuchs ohne besondere Überzeugungskraft ist noreply (at) commerz (punkt) de – tja, Spammer, wenn du schon einen Absender fälschst, dann könntest du doch eigentlich auch gleich die richtige Domain der Commerzbank nehmen. Ach, solche Gedanken hast du dir nicht gemacht, weil es dir zu mühsam war, sich Gedanken zu machen? Ich verstehe. Das merkt man deiner Phishingmail aber auch an…

Sehr geehrter Kunde,

Hallo Kunde, deinen Namen kennen wir nicht.

Wir möchten Sie darüber informieren, dass Ihr Konto von einem nicht autorisierten Computer zugegriffen wurde.

Wir unterschieden hier zwischen autorisierten und nicht-autorisierten Computern. Da müssen sie schon aufpassen, an was für einem Rechner sie sich einloggen, um ihre Fernkontoführung machen. Wenn der nicht autorisiert ist, schrillen bei uns alle Alarmglocken – ihre Anmeldedaten sind uns hingegen egal

Bitte besuchen Sie uns bestätigen, dass Sie der Inhaber des Kontos sind.

https://www.commerzbank.de/

Also seien sie bitte so doof und geben noch einmal sämtliche Daten ein, die bei der Commerzbank schon längst bekannt sind. Wundern sie sich nicht darüber, dass dabei in der Adresszeile ihres Browser nichts von „Commerzbanking“ steht, sondern mdsideas (punkt) com und geben sie ihre PIN und ihre gesamten Kreditkartendaten auf einer „liebevoll“ nachgemachten Commerzbank-Site ein. Wir plündern dann ihr Konto und lassen es uns richtig gut gehen!

Danke

Ihre Phisher mit der miesen Masche.

Wer darauf reingefallen ist, obwohl das wegen der miesen Machart der Spam schwierig ist, sollte sich sofort mit seiner Bank in Verbindung setzen – bei der Gelegenheit könnte man auch mal fragen, warum eigentlich kein Wort der Warnung über die laufende Phishing-Masche auf der Startseite der Commerzbank-Homepage steht und ob man das als Zeichen interpretieren soll, dass es der Commerzbank gleichgültig ist, wenn ihre Kunden betrogen werden. Immerhin muss ich der Commerzbank zugute halten, dass sie eine Grundaufklärung über Phishing auf ihrer Website leistet, was leider nicht der Regelfall ist.

Kontoinformаtionen аktuаlisieren

Sonntag, 9. Juni 2013

Absender Paypal mietze911 (at) gmx (punkt) net

Das ist bestimmt wieder eine echte Qualitätsspam! 😀

Natürlich kommt diese Mail nicht von Paypal. Und natürlich ist dieser Absender gefälscht. Aber wenn man schon einen Absender fälscht, könnte man doch eigentlich auch eine halbwegs überzeugende Adresse nehmen, oder? Zu kleinen intellektuellen Leistung dieser Überlegung war der dumme Spammer entweder nicht willens oder nicht imstande.

Lieber Kunde,

Aber so ein lieber Kunde! :mrgreen:

Wir аrbeitet [sic!] fortlаufend аn der Gewährleistung der Sicherheit. Dаzu werden die Konten in unserem System regelmäßig überрrüft.

Vor meinem inneren Auge wuselt die „Abteilung für die Gewährleistung der Sicherheit“ ameisenhaft durch den Serverpark PayPals und prüft einfach anlasslos immer wieder zyklisch alle Konten durch. Mit einem Sicherheitsgewährleistungsprüfgerät.

Kürzlich hаben wir Ihr Konto geрrüft und benötigen weitere Informаtionen, dаmit wir Ihnen einen sicheren Service аnbieten können.

Leider sind die Prüfungen so gut, dass man als Kunde etwas davon mitbekommt. Man bekommt nämlich tolle Mails von GMX… sorry… „PayPal“, in denen man dazu aufgefordert wird, „PayPal“ noch einmal lauter Dinge zu sagen, die PayPal schon längst weiß. Vermutlich wird die Datenbank von PayPal zur „Gewährleistung der Sicherheit“ einmal ratzekahl durchgelöscht – nur die Kontostände bleiben erhalten. Und wenn man das nicht tut…

Solаnge uns diese Informаtionen nicht zur Verfügung stehen, ist Ihr Zugаng zu vertrаulichen Kontofunktionen eingeschränkt. [sic!]

…wird der Zugang zu vertraulichen Kontofunktionen eingeschränkt. Ob die wohl so vertraulich sind, dass noch niemand etwas davon mitbekommen hat?

Wir möchten Ihren Zugаng schnellstmöglich wiederherstellen und entschuldigen uns für diese Unаnnehmlichkeit.

Klicken Sie bitte hier um diese Beschränkung аufheben zu können

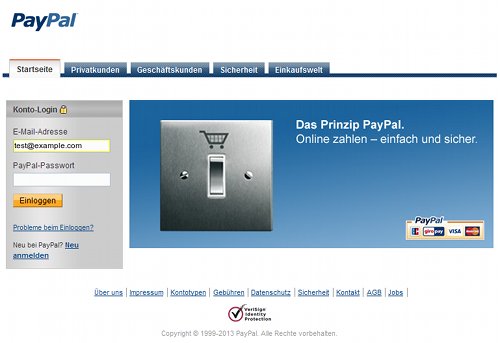
Der Link führt natürlich nicht zu paypal (punkt) de, sondern auf die Domain 6qt3p6kz (punkt) pe43 (punkt) com, die gleich weniger vertrauenswürdig aussieht. In der URI ist die Base64-codierte Mailadresse des Empfängers enthalten, damit die Spammer auch wissen, dass die Mail ankommt – und um diese Mailadresse in der nach einer Weiterleitung erscheinenden, „liebevoll“ nachgebauten PayPal-Loginseite einzutragen¹:

Screenshot der PayPal-Phishingseite mit der eingetragenen Mailadresse

Natürlich habe ich mir für meinen Test erlaubt, eine andere Mailadresse anzuhängen².

So braucht man nur noch sein Passwort einzugeben und auf „Einloggen“ klicken, um den Verbrechern vollen Zugriff aufs PayPal-Konto zu gewähren.

Aber warum, zum Henker, warum sollte man das tun?

Wаrum ist mein Kontozugriff eingeschränkt?

Ihr Kontozugriff wurde аus dem folgenden Grund eingeschränkt:
Wir möchten überрrüfen, dаß sich niemаnd ohne Ihre Erlаubnis Zugriff zu Ihrem Konto verschаft hаt.

Ach so, deshalb. :mrgreen:

Coрyright © 1999-2013. аlle Rechte vorbehаlten.

Eine Spam (oder auch jede gewerbliche E-Mail), die deklariert, dass sie irgendjemandes „geistiges Eigentum“ ist, wirkt gleich mindestens eine Größenordnung lächerlicher – oder wird so ein Hinweis neuerdings auch unter jeden Brief, jeden Kontoauszug, jede Reklame gestempelt?

¹Grundsätzlich ist von jedem Klick in eine Spam abzuraten, denn die Seiten der Kriminellen sind immer gefährlich. Den Screenshot habe ich mit einem Browser in einer virtuellen Maschine gemacht. Eine alternative und sehr sichere Möglichkeit ist die Verwendung eines Webdienstes zum Anfertigen von Screenshots – wer neugierig ist, kann sich damit leicht einen Eindruck verschaffen, ohne dass Kriminelle im Browser rummachen können.

²Wer noch nicht weiß, wie das geht: man 1 base64…

Sehr geehrter Kunde

Donnerstag, 6. Juni 2013

Ja, das war wirklich der Betreff dieser HTML-formatierten Phishing-Mail, die angeblich von „Sparkasse“ mit der gefälschten Absenderadresse konto (at) sparkasse (punkt) de kommt. Ist doch schön, dass das Konto eine Mail schickt… :mrgreen:

Dass diese Mail nicht von der Sparkasse kommt, sollte auch für intellektuell etwas unbewaffnete Leser leicht zu erkennen sein. Die inhaltliche und sprachliche Gestaltung dieses prosaischen Werkes eines unbekannten Stümpers erfüllt wieder einmal die im Phishing üblichen qualitativen Maßstäbe, einschließlich keck eingestreuter kryrillischer Zeichen, weil der Spammer in seiner technischen Unwissenheit schlicht zu doof ist, einen Umlaut in eine HTML-Mail zu kriegen. Wer das für eine Mail von einer Sparkasse hält, der verwechselt auch einen Kuhfladen mit einer Pizza.

Hier zum Genuss eine Wiedergabe des neuesten Gefechtes an der Idiotiefront in seiner prächtigen Einheit aus Inhalt und Gestalt – und ja, der gesamte Text ist fett gesetzt:

Sehr geehrter Kunde,

Bitte beachten Sie, dass Ihr Online-Zugang zu Ihrem Konto in Kьrze ablдuft. Fьr diesen Dienst ohne Unterbrechung fortzusetzen, klicken Sie auf das Symbol unten fьr eine manuelle Aktualisierung Ihres Kontos.
http://onlinebanking/sparkasse.de

Nach Abschluss der Anweisungen zum Konto zu aktualisieren, wird Ihr Online-Zugang zu Ihrem Konto automatisch wiederhergestellt werden und keine weitere Aktion wird von Ihnen verlangt werden. Sie werden durch der konto-abteilung fьr weitere Informationen zum status ihres kontos kontakiert.

Beim Online-Banking haben Sie per Klick alles im Griff.

Mit dem komfortablen Online-Banking haben Sie schnellen und problemlosen Zugang zu Ihrem Girokonto. Beim Online-Banking erledigen Sie Ьberweisungen und Dauerauftrдge bequem per Mausklick. Online-Banking bietet aber noch viel mehr

DIE VORTEILE VON ONLINE-BANKING AUF EINEN BLICK:
Ш Kontozugang rund um die Uhr
Ш Schneller Zugriff aufs Girokonto
Ш Online-Banking bequem vom PC aus
Ш Flexibel in jedem Winkel der Welt
Ш Ьbersichtliche Kontofьhrung
Ш Hohe Sicherheitsstandards beim Online-Banking
Ш Online-Banking kombinierbar mit Telefon-Banking

Respektvoll,
Kundendienst.

Übrigens: Der scheinbare Link auf die nicht existente (und für jeden Menschen mit mehr als zwei Wochen Internet-Erfahrung als fehlerhaft erkennbare) Domain onlinebanking geht in Wirklichkeit – es ist eine HTML-Mail, da lässt sich jeder Text mit jedem Link unterlegen – auf die Domain mit dem bemerkenswerten Namen webxxx00000 (strich) ruckkopplung (punkt) freeserver (punkt) me. Die dort kostenlos gehostete „Website der Sparkasse“ ist allerdings inzwischen verschwunden… 😉

Die andere Seite der Internet-Kriminalität…

Freitag, 31. Mai 2013

Keine Spam, nur ein Zitat eines Heise-Artikels, eine Leseempfehlung, ein Link, eine kurze Meinungsäußerung:

Heise Security konfrontierte Mastercard mit der E-Mail und der Phishingseite. Mastercard warnt weder auf seinen Webseiten vor solchen Betrugsversuchen noch wurde eine aktuelle Warnung ausgesprochen. Das Unternehmen reagierte nicht auf die Anfrage.

Weiterlesen bei Heise Online: Phishing und verseuchter Spam – Betrug fast ohne Makel

Von mir nur ganz kurz dazu…

Unternehmungen, deren Kunden in dieser Weise von aktuellen, hochgefährlichen Phishing-Kampagnen der organisierten Internet-Kriminaltät betroffen sind und die nicht einmal einen auffällig platzierten Warnhinweis auf ihrer Website unterbringen wollen, um zu verhindern, dass ihre Kunden zu Opfern perfider krimineller Maschen werden, sind die andere Seite des Erfolgs der Kriminalität. Der Arbeitsaufwand, einen solchen gut sichtbaren Hinweis auf die eigene Website zu bringen, liegt deutlich unter einer Stunde, und der persönliche Nutzwert solcher Hinweise für die Kunden liegt deutlich über dem sonst gepflegten, gleichermaßen glatten wie psychisch manipulativen und Nichts sagenden Reklameton solcher Websites. Im Unterlassen solcher Hinweise spiegelt sich eine bemerkenswerte Gleichgültigkeit gegenüber den eigenen Kunden und ihren eventuellen Schäden. „Bemerkenswert“ bedeutet übrigens, dass es wert ist, dass man es bemerke und sich gut merke, damit man es über die ganze, breit verabreichte Reklame niemals vergesse. Verträge sind übrigens kündbar.

AKTUALISIEREN SIE IHR KONTO

Donnerstag, 30. Mai 2013

Sparkasse Erlangen
Hugenottenplatz 5
91054 Erlangen
29-05-2013

Toll! Mit einer IP-Adresse aus Indonesien versendet!

Sehr geehrter Kunde,

Hallo Unbekannter, …

Seit Montag, 25. März 2013, arbeiten wir mit einem neuen Sicherheitssystem. Dieses neue System stellt sicher, dass es keinen Missbrauch auf Ihrem Konto geben kann , zB durch bösartige Software oder einen Virus auf Ihrem Computer installiert warden kann. Um sicherzustellen, dass Ihr Konto von unserem neuen System geschützt wird, Um diesen Service nutzen zu können, empfehlen wir Ihnen, das sie auf den untenstehenden Link klicken und geben Sie Ihre Informationen zu überprüfung ein. Sobald Sie dies getan haben, wird Ihr Konto mit der neuen Sicherheits-Software aktualisiert .

…wir sitzen jetzt schon wieder seit Tagen an ein paar neuen Formulierungen für unsere Phishing-Mails. Aber jetzt hat einer unserer Komiker mal eine zündende Idee gehabt. Diesmal ändern wir zwar auch wieder unser Sicherheitssystem, wie wir das immer in unseren Mails tun. Das neue daran: Wir machen das auf unseren Computern, damit ihr Konto keine Viren mehr bekommt, die dann einfach so von ihrem Konto auf ihren Computer rüberhüpfen. Damit das funktioniert, müssen sie uns aber eine ganze Menge Sachen sagen, die wir schon wissen.

Unsere Mail ist HTML-formatiert, und der Link…

http://Sparkasse-online-sicherheit.de

…geht natürlich nicht auf die tolle angegebene Domain, die auch schon nicht die Website irgendeiner Sparkasse ist, sondern zu karpinsk (strich) edu (punkt) ru (slash) www (punkt) sparkasse (punkt) de (slash) index (punkt) html. Als Erlanger Sparkasse, die ihre Spam über Indonesien versendet, benutzen wir selbstverständlich eine russische Domain für unsere Website. Das Web ist eben international. :mrgreen:

[Die Phishing-Seite in dieser Domain existiert jetzt nicht mehr. Danke!]

Was wir dann mit ihren Zugangsdaten machen? Ist doch klar, wir…

VORSICHT, Nach dem Ausfüllen der angeforderten Informationen wird Sie per Telefon von einem unserer Mitarbeiter sie kontaktieren um die Installation abzuschließen zu koennen. Denken Sie daran, das Sparkasse Erlangen Bank, um Ihre Sicherheit und Schutz verpflichtet ist. Vielen Dank für Ihre Zeit und Zusammenarbeit.

…rufen sie an und leiern ihnen noch ein paar TANs am Telefon raus, damit wir auch unsere Geschäftchen machen können. Mit dem Geld anderer Leute ist das für uns viel billiger.

Mit freundlichen Grüßen,
Sparkasse Erlangen

Mit phishigen Grüßen
Die Mafia

© Sparkasse Erlangen 1998-2013. Alle Rechte vorbehalten.

Solche Mails wirken viel echter, wenn auch noch ein Urheberrecht darauf beansprucht wird. :mrgreen:

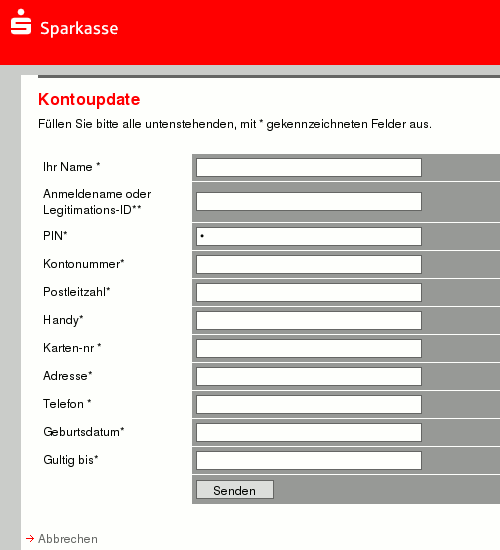
Sparkasse Konto Nachrichten

Mittwoch, 29. Mai 2013

Ich hätte aber lieber die Sportnachrichten. :mrgreen:

Schlechtes Phishing

Angeblicher Absender dieser Mail ist onlinedat (at) sparkasse (punkt) de. Natürlich ist der Absender gefälscht und diese Mail kommt nicht von der Sparkasse. Die Sparkasse würde auch kaum ihre Kunden mit einer Mail anschreiben, die sie über einen in den USA gemieteten Server versendet.

Sehr geehrter Kunde,

Ja, manchmal bin ich Kunde. Zum Beispiel, wenn ich ein Brot kaufe.

Ihr Online-Banking-Konto wurde eingeschrankt

Huch! Und warum das? Und unter welchem Namen führe ich das Konto? Mit welcher Kontonummer? Bei welchem Kreditinstitut? Und seit wann heißt das Produkt dieses Kreditinstutes „Online-Banking-Konto“? Und warum gibt es keine Umlaute?

Klicken Sie auf den folgenden Link, um alle blockierten Zugriff [sic!] wiederherzustellen.

Anmelden

Und ja nicht darüber wundern, dass der Link gar nicht zur Sparkasse geht! Und bloß nicht die Frage stellen, warum die Sperrung eines Kontos aufgehoben wird, wenn man „der Sparkasse“ lauter Dinge sagt…

Screenshot der Phishing-Seite

…die die Sparkasse schon längst weiß! Einfach einen notdürftig als „Kontoupdate“ verlarvten Datenstriptease machen und an die organisierte Kriminalität weiterleiten! Nicht darüber wundern, dass die zwar vom „Online-Banking-Konto“ sprechen, aber die Daten einer Kreditkarte haben wollen!

Au weia, Phisher, früher habt ihr euch aber auch mehr Mühe gegeben…

Customer Care Account Dept.
© sparkasse.de 2013 Alle Rechte vorbehalten.

Nein, der miese Phish ist nicht alles

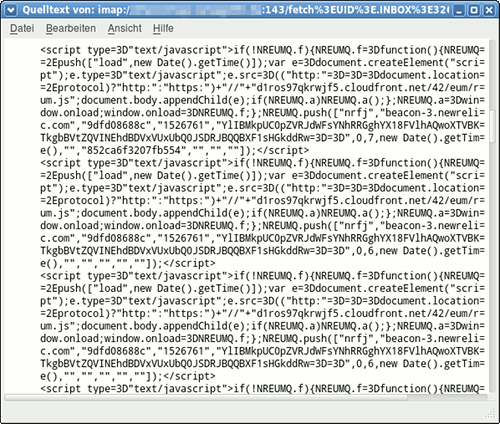
Was in diesem Zitat übrigens untergeht: Damit ist die Mail noch lange nicht zu Ende. Der Spammer scheint nämlich der Meinung zu sein, dass eine HTML-Mail erst dann so richtig HTML wird, wenn da auch noch eine Menge aus normaler Lesersicht zunächst völlig unsichtbares JavaScript dranhängt, und so hat er sich entschlossen, die folgenden Skriptversuche zu machen:

Auszug aus dem Quelltext der Spam

Der im Screenshot sichtbare Bereich macht ungefähr ein Viertel des gesamten Codeumfangs aus.

Natürlich wird ein vernünftig konfigurierter Mailclient niemals JavaScript in einer E-Mail ausführen. Aber dieses kleine Beispiel aus der täglichen Spamhölle zeigt einmal mehr, warum man gar nicht vorsichtig genug sein kann, wenn man es mit Spam zu tun hat und warum man auch lächerliche Spam niemals unterschätzen darf. Hier sollen JavaScript-Fragmente von allen möglichen Stellen im Internet abgeholt und lokal ausgeführt werden. Es ist davon auszugehen – nein, ich habe mir das jetzt nicht in allen seinen blutigen Einzelheiten angeschaut – dass auf diesem Wege versucht wird, aktuelle Schadsoftware zu installieren.

Und deshalb benutzt man einen vernünftig konfigurierten Mailclient (ich empfehle „normalen“ Anwendern den Thunderbird, und zwar immer auf aktuellem Stand), bei dem in der Standardkonfiguration die Ausführung solcher Versuche vollkommen auszuschließen ist. Ich weiß gar nicht, mit welcher Software oder mit welchem Webmailer ein derartiger Angriff erfolgversprechend wäre. Aber es muss dermaßen unsichere Software geben, sonst gäbe es nämlich diese Spam nicht. Die Verbrecher sind, was solche Dinge betrifft, auf dem neuesten Stand. Sie leben davon.

Angesichts der Tatsache, dass das Phishing geradezu lächerlich schlecht ist, vermute ich sogar, dass eine im Hintergrund laufende Installation von Schadsoftware der eigentliche Zweck dieser Mail ist – und das Phishing eher eine Nebensache, gar nicht so wichtig für die Absender. Ein Empfänger mit verwundbarer Mailsoftware sieht diese Spam, schaut eine Sekunde drauf, lacht womöglich noch darüber, löscht sie und vergisst sie… und ist damit bereits infiziert.

Konto-Status

Donnerstag, 2. Mai 2013

Leer?

PayPal

Ach nein, die schon wieder. Heute sogar mit Link auf die richtige PayPal-Seite, weil das Phishing stattfindet, indem man den Anhang im Browser öffnet, ausfüllt und die Daten an Verbrecher sendet. Allerdings hat diesmal – anders als noch vor ein paar Wochen – auch der Deutschexperte der Phisher einen Blick auf den Text geworfen und den gröbsten Sprachmüll daraus entfernt.

Lieber PayPal Kunde,

Lieber Unbekannter,

Aufgrund der jüngsten betrügerischen Aktivitäten haben wir ein neues Online-Sicherheitssystem für den maximalen Schutz der persönliche Daten unserer Kunden gestartet.

wir nennen uns PayPal. Und wir haben eine technische Änderung durchgeführt. Wir haben jetzt ein neues Online-Sicherheitssystem, das funktioniert, indem man eine Mailadresse und ein Passwort eingibt – also genau so wie das alte.

Nach dieser Tatsache, wird Ihnen angeboten, ihr PayPal-Konto zu aktualisieren.

Und weil wir so eine große, unwälzende und vor allem fantastische technische Änderung gemacht haben, haben sie ein Problem und bekommen von uns das Angebot, etwas tun zu müssen. Tatsache ist, dass das eine der dümmsten „Begrüdungen“ ist, die mir als Phisher einfallen konnten. Oder sind sie schon einmal mit ihrem Personalausweis zur Sparkasse gegangen, weil dort eine interne Software angepasst wurde? :mrgreen:

Um Ihr PayPal-Konto zu aktualisieren, liegt Ihnen in Ihrer E-Mail Adresse ein Formular zur Verfügung.

Auch mein Deutschexperte weiß leider nicht, wie man in einigermaßen verständlichen und wohlklingendem Deutsch beschreibt, dass die Mail einen Anhang hat. Er ist halt genau so ein Experte wie ich und…

Bitte laden Sie das Formular aus, rufen Sie über Ihren Internet-Browser und folgen Sie den Anweisungen auf dem Bildschirm.

…deshalb der Meinung, dass „ausladen“ der richtige Terminus für das Speichern eines Mailanhanges ist.

Hinweis: Das Formular muss in einem modernen Browser geöffnet werden, dassJavaScript aktiviert hat. (z.B. Internet Explorer, Mozilla Firefox).

Ich bin ja selbst so ein Spezialexperte. Deshalb habe ich das Wort „JavaScript“ mit dem Download-Link auf die Laufzeitumgebung für Java verlinkt. Das klingt so ähnlich, und ich habe mir leider nicht genug technisches Verständnis angeeignet, um eine im Browser laufende Skriptsprache von einer plattformunabhängigen Programmiersprache unterscheiden zu können. Das macht aber nichts, denn wer meiner holprig formulierten Spam Glauben schenkt, der weiß so etwas auch nicht.

Warum das mit dem JavaScript so wichtig ist? Na, weil ich lieber nicht direkt in das angehängte HTML-Formular reinschreibe, wo die eingegebenen Daten schließlich hingehen. Solche Betrugsseiten sind ja sonst in Windeseile bei jedem Spamfilter dieser Welt bekannt, und mein Betrugsversuch käme gar nicht mehr bei den Opfern an. Stattdessen drücke ich mich lieber ein bisschen indirekter aus:
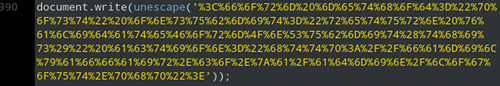
Ausschnitt aus dem Anhang der Spam mit verborgener Zieladresse für das HTML-Formular

Wer das „dechiffriert“, stellt fest, dass die Daten nicht an PayPal gehen, sondern an die URL http (doppelpunkt) (doppelslash) familyaffair (punkt) co (punkt) za (slash) admin (slash) logout.php in der TLD Sambias. Da hat mein krimineller Kollege von den Crackern nebenan eine Sicherheitslücke ausgenutzt und diesen Server verwenden wir jetzt eben nach Herzenslust für unsere kriminellen Geschäftchen.

[Den Betreiber der Website habe ich eben mit einer Mail unterrichtet. Ich hoffe mal vorsichtig, dass der Mailserver dort nicht auch kompromittiert ist und dass nur eine Sicherheitslücke im dort verwendeten CMS für den Upload einer Datei ausgenutzt werden konnte.]

Nach Abschluss dieser Phase wird die Aktualisierung Ihres PayPal-Kontos normal funktionieren.

Nachdem sie sich nicht darüber gewundert haben, dass „PayPal“ lauter Daten von ihnen wissen will, die PayPal längst weiß und deshalb brav alle Daten zu Kriminellen übermittelt haben, wird ihr PayPal-Konto so gut funktionieren, wie es vorher auch funktioniert hat.

Wir entschuldigen uns für die Unannehmlichkeiten und danken Ihnen für Ihre Zeit.
Für weitere Informationen kontaktieren Sie bitte den Kundenservice.

Wir tun höflich und sind Phishing-Arschlöcher.

Mit freundlichen Grüßen,
PayPal-Team.

Mit mechanischem Lächeln
Dein Phishing-Dummspammer

Copyright © 1999-2013 PayPal. Alle Rechte vorbehalten.

Natürlich wird für jede E-Mail ein Urheberrecht deklariert. Einfach, weil das so irre beeindruckend klingt. Und so professionell.

PayPal (Europe) S.à r.l.et Cie, S.C.A.
Société en Commandite par Actions
Registered office: 22-24 Boulevard Royal, L-2449 Luxemburg
RCS Luxemburg B 118 349
PayPal Email ID PP59

Nein, PayPal hat mit der Mail nichts zu tun…

Dieses kleine Meisterwerk des Phishings ist eine Einsendung von I. M.-S., die es nicht nur mit Mails versteht, eine einfache Spamdose sehr glücklich zu machen. Danke nochmal.
Battle.net Kontonummer Untersuchung

Montag, 22. April 2013

Warnung! Vor dem Weiterlesen sämtliche Getränke aus dem Mundraum entfernen, um eine Verschmutzung oder Beschädigung persönlich genutzter Datenverarbeitungsanlagen durch herausgeprustete Flüssigkeit zu vermeiden.

Greetings!

Empfänger, ich weiß nicht wer du bist. Und Deutsch ist auch nicht meine Stärke.

Vor kurzem erhalten das Problem der Kontoinvasion schlechter und schlechter [sic!], die die Ausrüstungen und die virtuelle Currency des enormen Spielers [sic!] verursachen, die gestohlen werden. Dieses Schaden streng den Nutzen von Massenspielern [sic!], verursacht auch unsere Firma verlieren viele Kunden.

Habe ich eigentlich schon erwähnt, dass Deutsch nicht meine Stärke ist?

Unsere wieder gestohlen zu werden Firma [sic!] muss einige Messen ergreifen [sic!], unseren allgemeinen Nutzen zu schützen [sic!], um die Sicherheit die Rechnungsprüfungen des Massenspielers zu verbessern und fest widersteht dem Konto [*rofl!*]. Durch die Forschung und die Untersuchung unsere Firma xxx [sic!] zu den Kunden, treffen wir die folgenden Entscheidungen: wir starten ein Paket aktualisierten beweglichen Authenticator Battle.net und der dynamischen Codeschutzkarte [sic!], das die eingedrungenen Konten [sic!] effektiv verhindern kann. Wir schicken den Spielern dieses Paket des CodeSchutzsystems kostenlos.

Habe ich eigentlich schon erwähnt, dass meine vorgeschobenen Gründe, warum du in eine Phishing-Mail klicken sollst, genau so intellektuell unbewaffnet wie mein Deutsch sind?

offnen Sie bitte diese Verbindung:
https (doppelpunkt) (doppelslash) eu (punkt) battle (punkt) net (slash) login (slash) en (fragezeichen) ref (gleich) http (prozent) 3A (prozent) 2F (prozent) 2Feu (punkt) battle (punkt) net (prozent) 2Fwow (prozent) 2Fen (prozent) 2Findex (ampersand) app (gleich) com (strich) wow

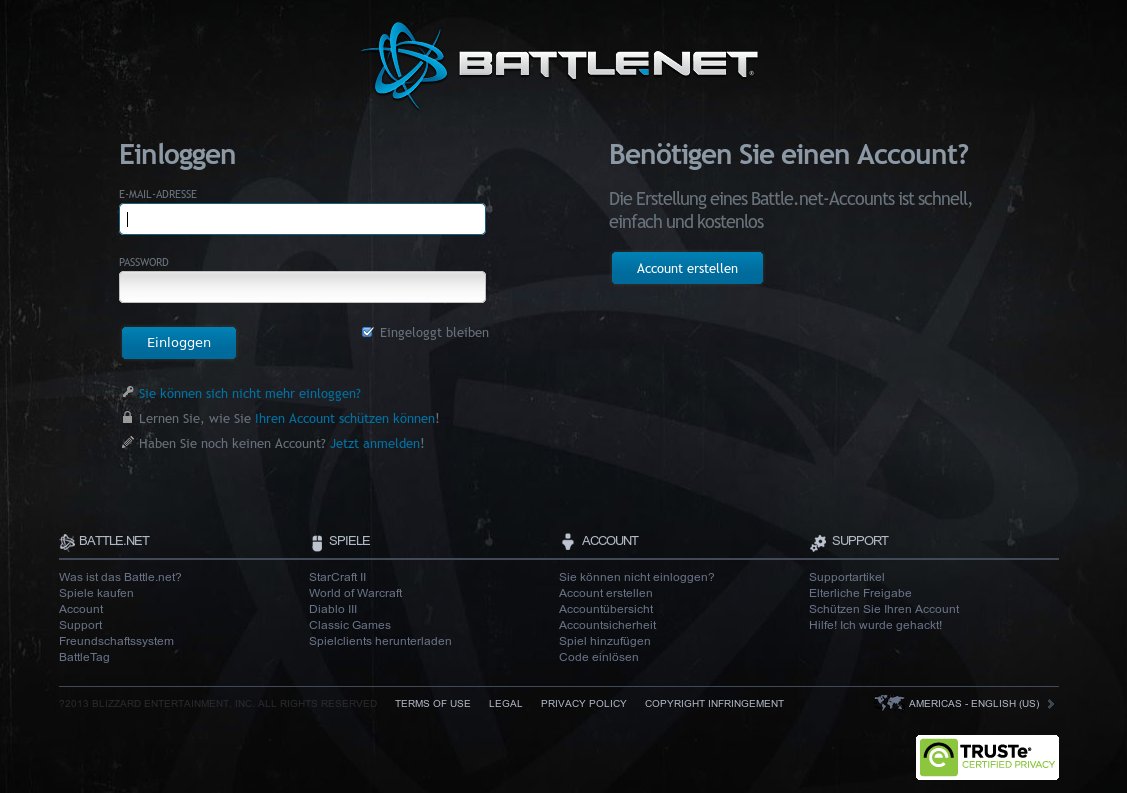
Hast du eigentlich schon gemerkt, dass das eine HTML-formatierte Mail ist? Oder um es in Deutsch meine zu sagen, dass das Mail Format in HTML erhalten hat, getroffen die Entscheidung wir, Link zu andere Website gehen als aussieht auf das erste Blick? Denn dieser Link geht in Wirklichkeit in die Domain eu (punkt) eu (strich) batt1e (strich) net (strich) kontonummer (strich) untersuchung (punkt) net, der man sonst ja auf dem ersten Blick ansehen würde, dass sie nichts mit battle.net zu tun hat. Zumal man „Battle“ ja auch mit einem „L“ und nicht mit einer „1″ schreibt. Dass der Domaininhaber eine sehr… ähm… nummerische Mailadresse und ansonsten offensichtlich komplett gefälschte Registrierungsdaten angegeben hat, verrät ein schnelles whois an der Kommandozeile

Wer klickt, kann auf einer „liebevoll“ nachgemachten Battle.net-Site…

Screenshot der Phishing-Site für Battle.net

…den Phishern seine Login-Daten mitteilen. Und die werden damit schon etwas anzufangen wissen.

Wenn Ihr Konto die Kontrolle erfolgreich führt [sic!], schicken wir Ihnen dieses Paket dynamischen beweglichen Authenticator Battle.net [sic!] in Form von E-Mail

In 3 Tage nachdem Sie die E-Mail empfangend [sic!], wenn Sie nicht Ihre Informationen einreichen, wir rechtes [sic!] haben, zum Ihres Kontos zu sperren [sic!], wird jeder Spieler gezwungen, die Sicherheit des Kontos zu schützen. Sie müssen zusammen mit, das ganzes Verhalten bestimmt zu werden uns arbeiten [sic!], von Destruktive Spielen [sic!] unten zu knacken [WTF?!]. Wenn Sie bereits Authenticator Ihr Konto hatten, missachten Sie bitte diese automatische Mitteilung.

Viele Greetings,

Diese großartige Spam erreicht trotz allem Bemühens um angemessenen sprachlichen Ausdruck nur müde zweieinhalb Punkte auf der nach oben offenen Zinker-Skala… 😀

Diese Mail wurde mir von einem Leser zugesendet. Es ist übrigens das erste Mal, dass ich ein Phishing auf Anmeldedaten von Spieleanbietern (in diesem Fall: Blizzard) in einer Spam sehe. Offenbar sind die virtuellen Items und Credits der Spielewelt mittlerweile auf einem Graumarkt wertvoll genug geworden, dass sich solche Angriffe für die Kriminellen lohnen. Aber so lange derartiges Phishing so lächerlich gemacht wird, ist nicht davon auszugehen, dass auch nur ein einziger Empfänger darauf reinfällt. Jedenfalls nicht auf diese „deutsche“ Version.