Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Phishing“

⚠Login attempt! Guangzhou, China, IP 180.77.204.56

Donnerstag, 5. November 2026

Von: Crypto.com <noreaply@admincrypto.com>

Tolle Domain für die Absenderadresse! Und daran, dass ein Namensteil mit noreply bei vielen Menschen unmittelbar als Spam aussortiert wird, haben die Absender auch gedacht und noch einen Schreibfehler eingebaut.

$ surbl admincrypto.com
admincrypto.com	LISTED: ABUSE
$ _

Diese Domain steht auch schon auf allen Blacklists. Wegen Spam, Spam und Spam. Demnächst wird auch noch Phishing dazukommen. Die folgende, über eine IP-Adresse eines niederländischen Dienstleisters versendete Spam ist gestern dreimal gekommen:

crypto.com Account notice

Natürlich ist crypto (punkt) com eine völlig andere Domain. Sie gehört der maltesischen Foris DAX MT Limited. Ich habe mit dieser Klitsche nichts zu tun, bin dort nicht Kunde und benutze generell kein Kryptogeld. Ich halte Kryptogeld als Zahlungsmittel für untauglich und gescheitert, und stelle ferner fest, dass es im Alltag, außerhalb krimineller Schattenwirtschaften, auch kaum als Zahlungsmittel genutzt wird. Da ist etwas bedauerlich für die Idee, denn die Nutzung als Zahlungsmittel war der einzige projektierte Anwendungsfall für Kryptogeld. In der wirklichen Nutzung ist Kryptogeld seit sehr vielen Jahren nur noch ein Spekulationsobjekt, also eine Wette darauf, was wohl der nächste Kryptogeld-Käufer für einen Preis in Zentralbankswährung bezahlen wird. Das ist in meinen Augen genau die widerliche und hirnlose Gier, die Menschen überwinden müssen, statt ihr Leben danach auszurichten, wenn sie ein halbwegs erfreuliches Leben haben möchten.

Hello,

So genau hat schon lange niemand mehr meinen Namen gekannt.

Login attempt!

The sign-in attempt was made from:

Device: safari, mac os x
Time: Wed, 04 Nov 2026 09:19:25 +0000
Location: Guangzhou, China
180.77.204.56
Call Call us anytime
+49 (697) 104-7██6
We are here to help

Wenn so etwas bei mir ankommt, obwohl ich keinen Account bei crypto.com habe, ist klar, dass alle diese Angaben die Lüge einer Trickbetrügerbande sind.

Crypto.com will never ask for your password or codes by email. Please use the number above only.

Die Telefonnummer aus der E-Mail steht unter Kontrolle einer Trickbetrügerbande. Wer dort anruft, spricht mit Betrügern. Wer dort Zugangsdaten nennt, wird betrogen. Es gibt keinen Unterschied zum Klick in einer Mail und zur Angabe von Daten in einer betrügerischen Website. Das Kryptogeld ist hinterher weg und kann nicht zurückgeholt werden. Oder genauer: Das Kryptogeld hat hinterher jemand anders.

Phishing ist die älteste Betrugsmethode des Internetzeitalters, und diese an sich sehr primitive Methode findet bis heute ihre Opfer.

Zum Glück für uns alle gibt es ein ganz einfaches Mittel, um sich vor solchen Betrügereien zu schützen: Nicht in die E-Mail klicken und nicht bei solchen Telefonnummern aus einer E-Mail anrufen! Stattdessen für alle Websites, bei denen man ein Benutzerkonto hat, Lesezeichen im Webbrowser anlegen und diese Websites nur noch über diese Lesezeichen aufrufen. Wenn man so eine Spam bekommt und sie nicht sofort als Betrugsversuch erkennt: Einfach die Website über das Lesezeichen aufrufen und sich dort wie gewohnt anmelden! Wenn man dort keinen Hinweis auf das in der Mail behauptete Problem angezeigt bekommt, hat man einen dieser gefürchteten „Cyberangriffe“ abgewehrt. So einfach geht das. Macht das! 🛡️

Thanks,
Crypto.com Support

Danke für den pseudohöflichen Dank für Nichts! Mir könnt ihr auch den Buckel runterrutschen!

Crypto.com – Markets – Individuals – Businesses
This message is about your account.

Ganz sicher nicht. Dieser Müll kommt auch bei Menschen an, die gar keinen Account haben. Bei mir zum Beispiel.

Entf! 🗑️
Wichtig: PhotoTan-Update jetzt durchführen

Freitag, 23. Oktober 2026

Das ist Phishing. Natürlich kommt diese Spam nicht von der Comdirect, was man übrigens auch schon an…

Von: Comdirect Finanz-Team <hlh72663@qhsh.com.cn>

…der Domain der Absenderadresse sehen kann. Durch Hinschauen.

Comdirect

Sicherheitsupdate für photoTAN
Obligatorische Sicherheitsprüfung bis 23. Oktober 2026

Um die Sicherheit Ihres Kontos zu erhöhen und Ihre personenbezogenen Daten zu schützen, steht ab sofort ein Sicherheitsupdate für photoTAN zur Verfügung. Dieses Update ist obligatorisch.

Frist: 23. Oktober 2026
Offizielle Comdirect-Seite öffnen

So so, „offizielle Comdirekt-Seite“. Hat die Bank auch ein paar inoffizielle Seiten? 😅️

Der Link geht natürlich nicht zur Comdirect-Website, sondern in die Cloud von Amazon. Von dort aus landet man nach einigen Weiterleitungen — Spammer setzen niemals direkte Links, wie das denkende und fühlende Menshen tun — auf einer „liebevoll“ nachgemachten Website in der Domain ecmdirectweb (punkt) com, die von Betrügern betrieben wird. Alles, was man dort eingibt, geht direkt an eine Betrügerbande.

Typischerweise gibt es hinterher noch einen Anruf, dass man zum Abschluss noch eine Transaktion bestätigen soll. Danach ist das Konto leergeräumt. Die bei der „Sicherheitsprüfung“ angegebene Adresse wird zusammen mit der Bankverbindung weltweit für Betrugsgeschäfte benutzt. Wer auf so ein Phishing reinfällt, kann und wird jahrelangen Ärger haben.

Zum Glück für uns alle gibt es einen sehr guten, einfachen und kostenlosen Schutz gegen Phishing, die immer noch häufigste Form des Trickbetrugs im Internet: Niemals in eine E-Mail klicken! Stattdessen für häufig besuchte Websites, bei denen man ein Konto hat, Lesezeichen im Webbrowser anlegen und diese Websites nur noch über diese Lesezeichen besuchen. Dann kann einem kein Trickbetrüger einen giftigen Link unterschieben.

Wenn man zum Beispiel so eine Mail seiner Bank bekommt und sie nicht sofort als Spam erkennt: Nicht in die Mail klicken! Stattdessen die Website der Bank über das Lesezeichen im Webbrowser aufrufen und sich dort wie gewohnt anmelden. Wenn man danach keinen Hinweis auf das angebliche Problem aus der E-Mail angezeigt bekommt, hat man einen dieser gefürchteten Cyberangriffe abgewehrt. So einfach geht das. Macht das! 🛡️

Ihre Zahlungsmethode ist ungültig!

Mittwoch, 21. Oktober 2026

Aber ich zahle doch immer mit Bargeld. 😁️

Natürlich ist das hier ein Phishing. Ich habe gar kein Auto, das ich irgendwo parken müsste.

Von: EasyPark <info@databackup.pt>

EasyPark hat damit nichts zu tun. Dieses Unternehmen würde sicherlich die eigene Domain für E-Mail an die Kunden benutzen.

Ihre Zahlungsmethode konnte nicht verifiziert werden. Bitte aktualisieren Sie Ihre Daten, um eine Kontosperrung zu vermeiden.

Wie, ist das Geld nicht angekommen? 🙃️

EasyPark

Ihre Zahlungsmethode ist ungültig

die mit Ihrem EasyPark-Konto verknüpfte Zahlungsmethode konnte nicht erfolgreich verifiziert werden oder wurde nicht aktualisiert.

Um eine Sperrung Ihres Kontos zu vermeiden und die EasyPark-App wie gewohnt nutzen zu können, hinterlegen Sie bitte umgehend eine gültige Kreditkarte.

Klicken Sie auf den untenstehenden Button, um Ihre Zahlungsdaten zu aktualisieren.

Zahlungsmethode aktualisieren

Der Link geht nicht zu EasyPark, sondern in die Cloud von Google, eigentlich dem dicksten Kumpel und Komplizen des Spammers und Betrügers. Aber diesmal ist es anders: Google hat „den Stecker gezogen“, und deshalb gibt es dort keine Weiterleitung mehr auf eine Phishing-Website von Trickbetrügern, auf der man seine Kreditkarte an eine international operierende Betrügerbande übergeben kann. Stattdessen gibt es eine Fehlermeldung von Google. Und das nicht einmal zwölf Stunden nach dem Versand der Phishingspam.

Sollte Google jetzt also endlich damit anfangen, den Missbrauch seiner kostenlos angebotenen und ziemlich anonym nutzbaren Dienstleistungen durch Kriminelle zu bekämpfen? Ich fände das sehr lobenswert. Ich glaube es allerdings nach den letzten anderthalb Jahrzehnten erst, wenn ich es häufiger sehe. Und bis dahin nehme ich an, dass die Phisher zu dumm waren, den Link zu setzen. Das ist ja auch immer schwierig mit der Zwischenablage, vor allem, wenn man das wie am Fließband macht… 😁️

Übrigens: Einen URI mit einer Länge von 1208 Zeichen habe ich bis jetzt noch nie in einer Spam gesehen. Ein Großteil der E-Mails, die ich von denkenden und fühlenden Menschen bekomme, ist kürzer als dieser Link.

EasyPark AB | Sveavägen 98 | 113 50 Stockholm | Schweden

Datenschutz | Impressum | Hilfe

Diese E-Mail wurde automatisch versendet. Bitte aktualisieren Sie Ihre Zahlungsmethode, um die volle Funktionalität der EasyPark-App zu erhalten.

Diese Spam wurde über die IP-Adresse eines Cloud-Dienstleisters aus Missouri, USA versendet. Die Abuse-Mail ist schon draußen.

Anmerkung zum Schluss: Dass den Menschen inzwischen der verpflichtende Besitz eines so genannten „Smartphones“ — das ist ein Computer, auf dem einem das Recht entzogen werden soll, selbst darüber zu entscheiden, welche Software man darauf ausführt — und die Installation einer App aufgenötigt werden sollen, um ihr Auto zu parken, finde ich widerlich. Die einzigen, die von solchen unnützen Formen des „Digitalzwanges“ (der in Wirklichkeit ein Überwachungs- und Gängelungszwang ist, „digital“ gibt es nämlich auch ohne solche Vergällung) profitieren werden, sind Betrügerbanden und halbseidene bis kriminelle Geschäftemacher.

tamagothi.de Security Vulnerability Notification | OBB – 5690482 | Important

Dienstag, 20. Oktober 2026

⚠️ Auf gar keinen Fall auf so eine Mail reinfallen! ⚠️

Huch!

Von: Openbugbounty.org <security@opnebugbounty.uk>
Antwort an: tommi.len.sec@gmail.com

Oh, mit einer Antwortadresse bei GMail, dem dicksten Kumpel und Komplizen des Spammers und Betrügers. Deshalb wurde das bei mir in den Müll sortiert.

Ist es heute etwa das erste Mal seit anderthalb Jahrzehnten, dass diese Regel bei mir zu einer falschen Erkennung führt?

Nein. Denn opnebugbounty ist nicht openbugbounty. Um diesen vorsätzlich täuschenden Buchtsabenderher zu sehen, muss man nicht einmal in den Quelltext schauen. Dieser Müll ist völlig zu Recht im ekligen Glibbersieb gelandet. Er gehört dort hin.

OpenBugBounty
Make the web a safer place
A FLAW FOUND ON YOUR WEBSITE!

Website Security Vulnerability Notification.

Hello, a security researcher reported a security vulnerability affecting site tamagothi.de website via Open Bug Bounty coordinated and responsible disclosure program:
https://www.openbugbounty.org/researchers/Tommi_Len/

Following ISO/IEC 29147 standard guidelines, we verified the vulnerability’s existence prior to notifying you. Please contact the security researcher directly for technical details of the vulnerability. The researcher may also help remediate the vulnerability if you need any assistance. If you received this notification by error, please accept our apologies and forward it to your IT security team or a person in charge of your website security.

For more details about the vulnerability, contact the security researcher:

Profile of security researcher : https://www.openbugbounty.org/researchers/Tommi_Len/
Contact the researcher directly here : tommi.len.sec@gmail.com

Might you need any help, please, refer to: https://www.openbugbounty.org/open-bug-bounty
Stay secure,
Open Bug Bounty
Making Web Safer

DISCLAIMER: The non-profit Open Bug Bounty project has no direct or indirect relations with security researchers. Our sole mission is to verify the submissions and notify website owners as soon as possible to keep their websites safe.

Auch ansonsten gibt es ein paar Auffälligkeiten.

  1. Neben der nichtssagenden Quatschnummer aus dem Betreff gibt es keinen Hinweis. Nicht einmal, auf welche Art von Sicherheitslücke sich der Hinweis bezieht. (Der letzte derartige Hinweis, der ernstzunehmen war, hatte mich auf eine XSS-Lücke hingewiesen, inklusive ganz kurzem Beispielexploit, so dass ich das Problem in kurzer Zeit beheben und mich für den Hinweis bedanken konnte. Nur ein behobener Fehler ist ein guter Fehler.)
  2. Es gibt nicht einmal einen Hinweis auf den URL oder URI, unter dem das Problem auftritt. Die wichtigste Information, die es mir ermöglichen würde, ein Problem gegebenfalls erstmal „mit der Brechstange“ lösen zu können, wird mir verschwiegen. Niemand, der für ein „sichereres Web“ arbeitet, würde so vorgehen.
  3. Die Mail kommt ohne namentliche Ansprache. Sie geht an die Mailadressen info, contact, help, admin, webmaster, privacy, support, sales [als ob die Kaufleute etwas damit anfangen könnten], hello [sic!] und postmaster in der Domain. „Hello“ hat mich ganz besonders erheitert. Benutzt ernsthaft jemand solche Kontaktadressen?
  4. Einmal ganz von der Antwortadresse bei GMail abgesehen: Mein rspamd gibt dieser Mail 20,01 gülden gleißende Spampunkte. Damit sollte diese Mail überall als Spam aussortiert werden. Wer einen Spamfilter so lasch konfiguriert, dass so etwas noch durchkommt, kann sich die Spamfilterung auch sparen.
  5. Wenn ich in den Quelltext schaue, stelle ich fest, dass diese HTML-formatierte E-Mail ohne sachlichen Grund base64-codiert wurde, was den Umfang um rd. 35 % aufbläht. Typischerweise wird solche E-Mail als quoted-printable codiert, was zu deutlich weniger „Ballast“ führt. Ich sehe so etwas wie base64-codierte Text- oder HTML-Mail nur in Spam. Vermutlich versprechen sich die Spammer davon, dass einige Spamfilter Probleme bekommen. Aber immerhin: Anders, als bei einigen aktuellen Spams der „Rabattbande“ ist die Base64-Codierung diesmal wenigstens fehlerfrei. 😆️

Kurz, es ist eine Spam. Ich will nicht ausprobieren, was für eine tolle „Unterstützung“ ich bekäme, wenn ich darauf antwortete. Auf gar keinen Fall sollte man Unbekannten Zugangsdaten zu einem Serverrechner geben, damit sie angeblich das Problem beseitigen — danach hat man nämlich einen Server anderer Leute. Und wenn das Spammer sind, wird man deshalb Probleme bekommen.

Bitte nicht darauf reinfallen.

Natürlich kann es niemals schaden, den Server zu updaten. Im Moment sind die angelernten neuronalen Netzwerke sehr fleißig im Aufdecken von allerlei Sicherheitsproblemen. Dementsprechend viel ist man mit Sicherheitsupgrades beschäftigt, wenn man eine Website. Das nervt zwar, aber nur behobene Fehler sind gute Fehler… ach, das habe ich ja schon erwähnt.

Eine ganz einfache Websuche mit naheliegenden Suchbegriffen zeigt mir schon im ersten Treffer, dass ich nicht der Einzige bin, der diese Spam bekommt. Das hätte mich auch etwas verwundert. Spam ist Schrotmunition. Wenn man tausend Spams raussendet und fünf Empfänger fallen darauf rein, hat es sich für die Spammer gelohnt. Den Hinweisen bei BitBlokes habe ich nichts hinzuzufügen.

Please reply with ‘unsubscribe’ if you no longer want to receive emails. Thank you in advance.

Vielen Dank für den Dank für Nichts. Ich empfehle, diese Spam einfach zu löschen und auf gar keinen Fall zu beantworten.

Informationen zu Ihren Zahlungsdaten……..

Freitag, 16. Oktober 2026

Das sind aber viele Pünktchen…

Von: Open AI <contact@novaparkmobilya.com>

So schade, dass dieses angebliche OpenAI keine eigene Domain für seine Mailadressen hat. Und seine eigene Firmierung — also ohne das Leerzeichen aus der Mailadresse — kann es auch nicht mehr schreiben.

Wenn man eine sicher konfigurierte Mailsoftware verwendet, die nicht ungefragt Grafiken aus dem Web nachlädt, sondern stattdessen den ALT-Text eines Bildes anzeigt, sieht man auch…

File:ChatGPT-Logo.svg – Wikimedia Commons

…dass „OpenAI“ nicht einmal mehr seine Logos selbst hosten kann. 😂️

Sehr geehrter Kunde,

Genau mein Name!

Die Zahlungsabwicklung für Ihr ChatGPT-Abonnement ist fehlgeschlagen.

Möglicherweise müssen Sie die Angaben zu Ihrer Zahlungsmethode überprüfen, damit Ihr Abonnement weiterhin wie gewohnt funktioniert: Meine Daten überprüfen

Dazu nur dieses:

  1. Ich bin kein Kunde bei OpenAI.
  2. Ich habe kein Abonnement für ChatGPT.
  3. Ich verwende erst recht keine „Zahlungsmethoden“ für die gekünstelte Intelligenz.

Und trotzdem kommt dieser Müll bei mir an. Weil er als Spam wahllos auf jede Mailadresse geschossen wird, die Spammer herumliegen haben. Es ist natürlich ein Phishingversuch. Der Link führt auch nicht zur Website von OpenAI, sondern zu einer Weiterleitung von Google, dem dicksten Kumpel und Komplizen des Spammers und Betrügers. Von dort geht es weiter zu einer Website, die ebenfalls nichts mit OpenAI zu tun hat. Alle Daten, die man dort eingibt, gehen direkt an eine Betrügerbande. Dies gilt insbesondere für die im zweiten Schritt eingegebenen Kreditkartendaten.

Bitte befolgen Sie die angegebenen Anweisungen vor dem 17. Oktober.

Huch, das ist ja schon morgen!

Bitte nicht nachdenken, sondern einfach ganz schnell und dringend klicken! Damit sich solche Betrüger auch weiterhin protzige Autos und ihren täglichen Kokainkonsum leisten können.

Wenn Sie weitere Informationen oder Unterstützung benötigen, wenden Sie sich bitte an unser Support-Team.

Wie, die haben noch Leute für Kundendienst bei OpenAI? Nicht einmal so etwas bekommt der Anbieter so genannter „künstlicher Intelligenz“ an eine Maschine ausgelagert? Oder bemerkt er, dass die Menschen billiger sind? 😅️

Na ja, die Spam ist ja auch nicht von OpenAI, sondern von Trickbetrügern.

Bitte antworten Sie nicht auf diese E-Mail. Diese Nachricht wurde automatisch generiert.

Und die Absenderadresse faselt einen von „contact“. 😂️

© 2026 OpenAI. Alle Rechte vorbehalten.

Keine dumme Spam ist vollständig ohne die juristisch völlig unwirksame Proklamation eines „geistigen Eigentums“ für einen Text, der so etwas wie die dazu erforderliche „Schöpfungshöhe“ nicht einmal aus großer Ferne gesehen hat.

Nicht auf Phishing reinfallen und so etwas einfach löschen. 🗑️

AW:

Dienstag, 29. September 2026

Nein, das hier ist nicht…

ELSTER
Ihr Online-Finanzamt

…das Finanzamt, und man braucht auch nur auf den Absender zu schauen, um das zu bemerken:

Von: ELSTER <italy@metal-battle.com>
An: undisclosed-recipients:;

Es ist doch schön, wenn man eine Spam durch bloßes Hinschauen sofort als Spam erkennen kann. Lustiger Absender mit Metal Battle und eine völlig unpersönliche Mitteilung, die an ganz viele Leute gleichzeitig geht. Da muss man gar nichts mehr lesen, um den Müll einfach zu löschen.

Ihr Vorgang wurde abgeschlossen

Das ist ja schön. Darf ich jetzt sterben? 😁️

Sehr geehrte Damen und Herren,

Aber ganz genau mein Name! Und vor allem: Ganz genau meine Steuernummer. 😅️

Ihr Steuerfall 2025 wurde abschließend bearbeitet. Für Sie ergibt sich eine Gutschrift.

Aktenzeichen: ET810028S2
Veranlagungsjahr: 2025
Betrag: 1.151,00 €

Habe ich schon erwähnt, dass das nicht das Finanzamt ist? Habe ich schon Anzeichen genannt, an denen man das erkennen könnte? Nun, statt einer Steuernummer — oh, die heißt jetzt ja Steuer-ID — die man leicht mit der eigenen vergleichen könnte, gibt es hier ein lustiges Quatschaktenzeichen, das man zum allerersten Mal in seinem Leben sieht. 😁️

Der Betrag von 1.151,00 € ist zur Überweisung vorgemerkt. Zur Freigabe ist eine kurze Anmeldung im ELSTER-Portal erforderlich.

Freigabe erteilen

Der Klick in die Mail führt in die Cloud des dicksten Kumpels und zuverlässigsten Komplizen des Spammers und Betrügers, in die Cloud von Google. Die Benutzung von Google ist ein weiterer Beieg dafür, dass hier kein Finanzamt schreibt. Es wäre für ein Finanzamt illegal, so etwas über Google zu machen. In der BRD gibt es ein Steuergeheimnis. Das ist wesentlich strikter als die Datenschutzgrundverordnung der EU.

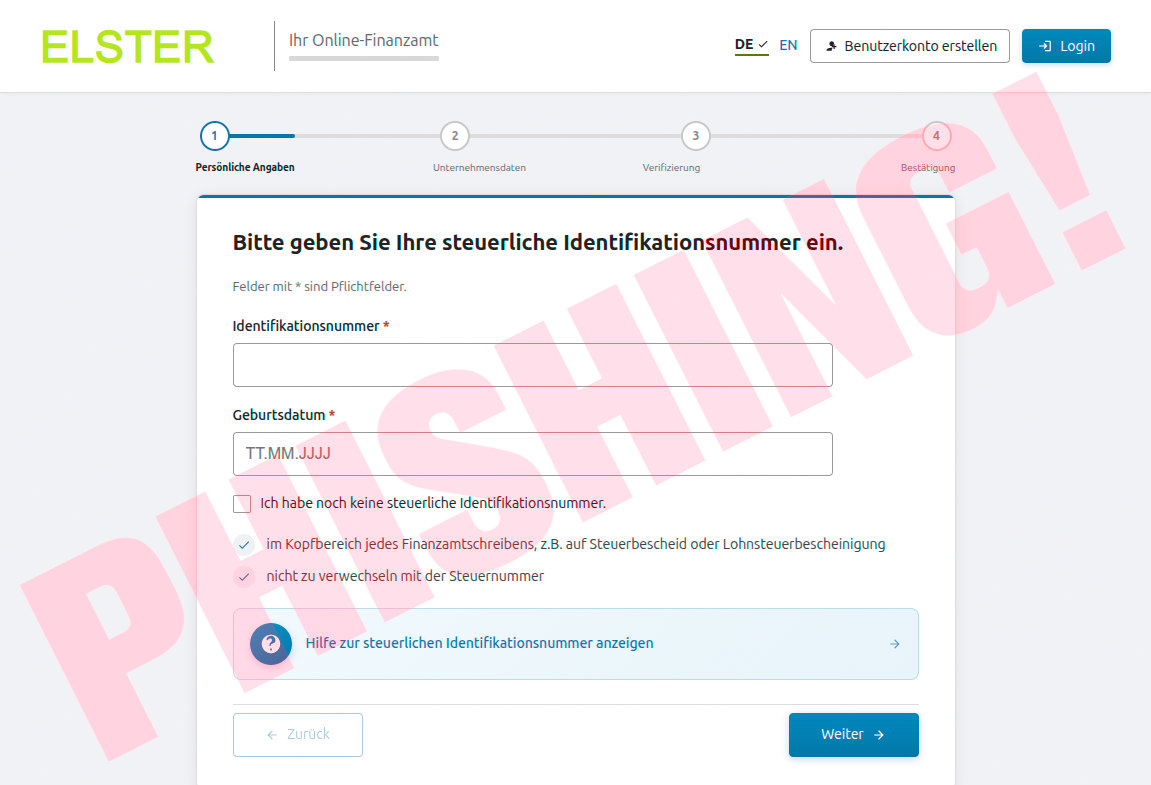
Alle Daten, die man nach der Weiterleitung auf einer „liebevoll“ nachgemachten Elster-Seite eingibt, gehen direkt an Spammer und Betrüger. Ich habe mir die Nummer nicht genauer angeschaut. Die erste Seite, auf der man landet, sieht so aus:

Screenshot der betrügerischen ELSTER-Phishing-Seite

Nach dieser Eingabe geht es noch über mehrere Schritte weiter. Typischerweise werden dabei auch alle möglichen Daten angegeben, die das Finanzamt schon längst kennt.

Dass alle diese eingegebenen Daten direkt an eine spammende Trickbetrügerbande gehen, habe ich schon erwähnt, oder?

Sicher & verschlüsselt · Keine Weitergabe Ihrer Daten

Aber mit ganz dickem Spammer- und Betrügerehrenwort! 🤣️

Mit freundlichen Grüßen
Ihr ELSTER-Service-Team

ELSTER – Ihr Online-Finanzamt
Hilfe · Kontakt · Abmelden

Der Link auf „Abmelden“ führt übrigens zur selben Webseite wie der Link auf „Freigabe erteilen“.

Dass die Finanzämter in der BRD keine Bescheide (und auch keine Anordnungen) über E-Mail — und schon gar nicht über unverschlüsselte und nicht digital signierte E-Mail — versenden, weiß hoffentlich jeder erwachsene Mensch aus seiner Lebenserfahrung. Sie tun dies aus dem genau gleichen Grund nicht, aus dem sie einen Steuerbescheid auch nicht auf einer Postkarte versenden. Es wäre illegal. Mitteilungen des Finanzamtes kommen bis auf weiteres im Papierbrief mit der Sackpost.

Strafanzeigen wegen des mutmaßlichen Betrugsversuchs nimmt jede Polizeidienststelle entgegen. Man kann aber auch einfach die Spam löschen. Die Strafanzeige macht den Polizeibeamten vor allem Schreibarbeit. 😉️

Nachtrag: Es wird ein Phishing auf die Zugangsdaten zum Onlinebanking versucht. Typischerweise bekommt man bei so einem Betrug einen Anruf mit der Bitte, eine Transaktion freizugeben, damit das Geld sofort da ist. Danach ist das Konto leergeräumt. Eventuell vorhandene, mit dem Konto verbundene Kreditkarten werden für Betrugsgeschäfte verwendet.

Elster Bitte Adresse und Kontaktdaten prüfen

Dienstag, 8. September 2026

Diese Spam hat mit Elster nichts zu tun. Sie wurde über eine IP-Adresse aus Hong Kong versendet.

Elster

Bestätigung Ihrer Angaben erforderlich

Im Rahmen des bundeseinheitlichen Datenabgleichs weichen Ihre hinterlegten Angaben von den aktuellen Registerdaten ab.

Angaben jetzt bestätigen

So so, ein bundeseinheitlicher Datenabgleich… 🤭️

Der Klick auf den Link führt in die Amazon-Cloud, und dort gibt es eine Umleitung zu einer Umleitung… ach! Schließlich landet man auf der Website in der fragwürdigen Domain elsterwebapp.site, die…

$ whois elsterwebapp.site | grep -i ^creat
Creation Date: 2026-09-06T01:09:07.865Z
$ _

…gerade erst vorgestern für dieses Phishing eingerichtet wurde.

Alle Daten, die man dort eingibt, landen direkt bei Kriminellen. Insbesondere soll man seine Zugangsdaten für das Onlinebanking eingeben. Danach wird typischerweise noch jemand anrufen und darum bitten, dass man eine Transaktion bestätigen soll, um irgendeinen Sicherheitsquatsch zu erfüllen. Das Konto wird natürlich leergeräumt, und, wenn möglich, auch für Betrugsgeschäfte verwendet, so dass die Opfer der Betrüger im Fokus der Ermittlungen wegen gewerbsmäßigen Betruges stehen. Und den ganzen Ärger am Hals haben. Jahrelang.

Deshalb klickt man nicht in eine E-Mail. Niemals.

Wichtig: Bitte bestätigen Sie Ihre Telefonnummer.

Mittwoch, 19. August 2026

Oh schön, mit Punkt am Ende des Betreffs. Sehr zuvorkommend von den Spammern, denn so einen Punkt macht kein denkender und fühlender Mensch. Und auch ansonsten wird dieser Müll sicher als Müll erkannt und ins Tönnchen sortiert. Das passt zu diesem schlechten Phishing.

Wer schreibt mir denn heute?

Von: DKВ <admin13020@jumaconsultoria.com>
An: undisclosed-recipients:;

Jemand, der behauptet, „DKB“ zu heißen und eine lustige Absenderadresse hat, die ich noch nie gesehen habe. Obwohl dieser Jemand so gern eine Bank sein möchte, versendet und empfängt er seine unter das Bankgeheimnis fallenden E-Mails…

$ host -t MX jumaconsultoria.com
jumaconsultoria.com mail is handled by 5 alt1.aspmx.l.google.com.
jumaconsultoria.com mail is handled by 5 alt2.aspmx.l.google.com.
jumaconsultoria.com mail is handled by 10 aspmx2.googlemail.com.
jumaconsultoria.com mail is handled by 10 aspmx3.googlemail.com.
jumaconsultoria.com mail is handled by 1 aspmx.l.google.com.
$ _

…lieber über Google, dem besten Kumpel und Komplizen des Spammers und Betrügers. Das passt ja auch zu diesem Trickbetrüger. Die Spam geht natürlich an ganz viele Empfänger gleichzeitig und ist ungefähr so persönlich wie ein Reklamelügenzettel im Briefkasten, aber noch viel unehrlicher und verlogener.

DKВDeutsche Kreditbank АG
Bestätigung Ihrer Telefonnummer erforderlich

Aber die Mail hat doch schon einen Betreff. Der Absender scheint zu glauben, dass ein völlig unnützer zweiter Betreff eine Mail irgendwie wichtiger aussehen lässt.

Sehr geehrter Kunde,

So genau hat schon lange niemand mehr meinen Namen gekannt.

zum Schutz Ihres Kontos möchten wir Sie bitten, Ihre Telefonnummer umgehend zu bestätigen. Klicken Sie bitte unten, um den Verifizierungsprozess abzuschließen und mögliche Einschränkungen zu vermeiden.

Jetzt Verifizieren

Ach, und ich Dummerchen dachte schon, ich müsse anrufen. 📞️

Der Link führt natürlich nicht zu irgendeiner Bank, sondern zu einer Website, die unter Kontrolle von Kriminellen steht. Von dort geht es nach einer über HTTP und einer sehr aufwändig in Javascript realisierten Weiterleitung — Spammer setzen keine direkten Links, wie das jeder denkende und fühlende Mensch tun würde — zum eigentlichen Ziel.

Ich hätte ja gern einen Screenshot der Phishing-Seite gebracht, aber mein in einer virtuellen Maschine laufender Firefox 140.13.0esr mit allen unentbehrlichen Addons für die Sicherheit in der üblen Räüberhöhle, die Verbrecher, Werbelügner und Geschäftemacher in aller ihrer vereinten Geldgier aus dem Web gemacht haben, war vermutlich nicht anfällig genug für das, was diese Spammer mir unterschieben wollten.

Stattdessen wurde ich ganz unspektakulär auf die richtige Website der DKB weitergeleitet. Mit einem anfälligen Betriebssystem und einem angreifbaren Webbrowser hätte ich vermutlich im Hintergrund auch noch eine frische, aktuelle Kollektion von Schadsoftware bekommen. Es kann aber auch sein, dass ein einigermaßen abgesicherter Webbrowser für diese Kriminellen schon ein Zeichen ist, dass man es nicht mit einem „gewöhnlichen Opfer“ zu tun hat. Ich habe ja schon an den trickreichen Weiterleitungen gesehen, wie gern sich dieses Geschmeiß versteckt.

Vielen Dank für Ihre schnelle Unterstützung bei dieser bedeutenden Sicherheitsmaßnahme.

Vielen Dank für den dummen, unverschämten pseudohöflichen Dank für nichts! Vor meiner rückwärtigen Leibespforte ist auch kein Gitter! 👅️

Mit freundlichen Grüßen,
Ihr DKВ App Kundenservice

Ganz sicher nicht. Ich bin kein Kunde, und ich habe nichts, worauf man eine „App“ laufen lassen kann.

Möchten Sie festlegen, welche Benachrichtigungen Sie erhalten? Passen Sie Ihre Einstellungen einfach an. Bitte beachten Sie, dass Sie auf diese E-Mail nicht antworten können. Bei Fragen besuchen Sie unser Help-Center.

Diese Nachricht wurde von DKB gesendet. Durch die Nutzung unserer Dienste akzeptieren Sie unsere Allgemeinen Geschäftsbedingungen.

© 2026 DKВ. Alle Rechte vorbehalten.

Ganz sicher nicht. Diese Mail hat auf ihrem Weg durch das Internet nicht einmal aus der Ferne einen Server der DKB gesehen. Sie kommt auch bei Leuten wie mir an. Ich bin kein Kunde der DKB. Die DKB hat keine Mailadresse von mir.

Einmal ganz davon abgesehen, dass das nicht den gesetzlichen Vorgaben an ein E-Mail-Impressum genügt. Aber hey, hauptsache das „geistige Eigentum“ wird deklariert. Spammer sind schon geistig ein bisschen eigentümlich. 😁️

Aber die Spam ist noch nicht zu Ende. Es folgen 86 leere Absätze, und danach folgt diese Spamprosa:

Meine Bestellungen Mein Konto Erneut kaufen

Dein Paket wurde zugestellt!

Heute zugestellt

Die Sendung wurde einem Hausbewohner übergeben.

Dirk – Moers

Bestellnr. ‫305-5xxx171-4545906

Lieferung verfolgen

Um Artikel zurückzusenden oder zu ersetzen, gehe zu Meine Bestellungen.

Amazon.de ist ein Handelsname für Amazon EU Sarl, für Amazon Europe Core Sarl, für Amazon Media EU Sarl und für Amazon Services Europe Sarl, die alle ihren eingetragenen Sitz unter 38 avenue John F. Kennedy, L-1855 Luxemburg haben und für die Amazon Digital Germany GmbH, mit eingetragenem Anni-Albers-Strasse 21, 80807 Munich, Deutschland. ©2026 Amazon.com, Inc. oder verbundene Unternehmen. Amazon sowie alle zugehörigen Marken sind Marken der Amazon.com, Inc. oder deren verbundenen Unternehmen. Es können Versandkosten anfallen. Für Ihren Kauf gilt der Preis und die Verfügbarkeit, die zum Zeitpunkt des Kaufs auf amazon.de angezeigt werden

Datenschutzerklärung

Oh, Amazon? Hat die DKB sich etwas diversifiziert? 😁️

Natürlich nicht. Das ist Spamprosa, die für Spamfilter einen Inhalt simulieren soll. Sie steht ganz weit unten, an einer Stelle, wo flüchtige Leser im Ich-habe-ein-Problem-mit-meiner-Bank-Stress nicht hinschauen. Vorlage ist vermutlich eine echte Amazon-Mail. Sogar die Links führen alle zu Amazon.

Solche Tricks haben wirklich nur Kriminelle übrig.