Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Kategoriearchiv „Mail“

Hello. Re: Ledi. sent new message for you… [tvepqli]

Samstag, 7. November 2015

[ndbpktb]
Good afternoon :)[icvuec]
I am Oly, (ID 15866297) 27y.o. ,[zzsrmh]
did you read my reply?[jnhzoz]
Let`s chat?[ohgjbi]
My e-mail: olga2015ru (at) yandex (punkt) ru[nnsusr]
Sweet kiss )[jprjwibz]
[dkjdnzyo]

Angehängtes Foto

Der schwarze Balken im Foto ist natürlich von mir, denn solche Fotos werden einfach von irgendwo „mitgenommen“ und die davon betroffene Frau ist gestraft genug. Und die Mail [epghgh] ist das, was rauskommt [nmqpsd], wenn die Spammer ihr Rotzskript „testen“ [mpsomv], indem sie einfach ein paar Millionen Spams versenden [mvbeow]. Wenns nicht funktioniert: Macht nicht, Spam kostet ja nichts: Änderung machen und die nächsten paar Millionen Spams raus!

Im Moment sehe ich übrigens viel Spam, die vermuten lässt, dass sie von Vollidioten gemacht wird. Nein, nicht die normale Idiotie der Spam, sondern richtige Hirnkrepel ohne jeden Verstand und ohne jede Ahnung. Diesen Spammern möchte ich hier nur eines zurufen: Wenn du einmal tot bist, ist dir das ziemlich egal, weil du es ja gar nicht mitbekommst, aber für deine Mitmenschen kann es schwer erträglich sein. Und ganz genau so ist es, wenn du doof bist.

Vakante Stelle

Freitag, 6. November 2015

Ah, die Verbrecher brauchen mal wieder neue Mulis, und schon gibt es „Jobs“, die nur mit illegaler und asozialer Spam besetzt werden können: Paketempfangsadresse (strafrechtlich ist das Hehlerei) und Konto (strafrechtlich ist das mindestens Geldwäsche) zum Beispiel…

In regeln unserer europaweiten Expansion, wir stabilen auf der Suche nach Intelligente Kooperator im Versand.
Wir mochten, dass Sie haben Work Logistics Manager Deutschland.
Ihr Task:

— Planning und Organisation der logistischen Ablaufe Produkte
— Vorbereitung und Transport Fracht. Entwicklung Aufkleber durch die und zeitgenossisch PC-Software
— Zusammenbau von Produkte Packliste / Auftrag
— Vertrage mit Spediteuren, Paketdienstleistern usw.
— Koordinierung der Lagerauslastung

Unsere Anforderungen:

— Gut organisiert Mitarbeiter mit dem Wunsch messe korperlich stark
— Durchschnittliche Kenntnisse des Computers

— Internet Confident Benutzer
— Die Moglichkeit, Outlook verwenden und der Computer im Allgemeinen.
— Alter: Mehr als 20 Jahre
— Zahlung 450 Euro pro Monat + Bonusen.

Wenn dieses Angebot fur Sie interessant ist , schicken Ihr Lebenslauf oder Fragen auf die E-Mail: hr (underline) manager (at) eurotransline (punkt) org
Unser Manager antwortet im Laufe 1-2 Werktagen.

Hier antwortet der Manager noch selbst! :mrgreen:

Aber vielleicht sollte er doch lieber erstmal einen Dolmetscher einstellen…

Lotterie Gewinner

Mittwoch, 4. November 2015

Hui, von einem Absender, der sich „Lotto Company“ nennt…

Werter Spammer!

Du hast dir so viel Mühe gegeben, und so eine schöne, kurze Spam geschrieben:

Im Anhang finden Sie die Gewinnbenachrichtigung.
Bitte affnen Sie die Anlage, ist sicher und Scan-pdf.

Dank
Management

Da kann doch eigentlich gar nichts mehr schiefgehen.

Aber weißt du, was du vergessen hast?

Den Anhang anzuhängen hast du vergessen.

Wenn du sogar zu doof zum spammen bist, dann solltest du es vielleicht mal mit etwas anderem versuchen. Mit einer Runde sterben zum Beispiel.

Meint dein dich genießender
Nachtwächter

Hallo, meine Liebe!

Mittwoch, 4. November 2015

Ist denn heute der Tag der nichtskönnenden Vollidioten, die sogar zu doof zum spammen sind?

=?utf-8?B?d2lsbCBNw6RkY2hlbiBoZXV0ZSBBYmVuZD8=?=

Versuche es jetzt!

Was soll ich jetzt versuchen? Die Kommandozeile zu benutzen, um deinen missglückten Text zu lesen? Weil du zu doof bist, den Unterschied zwischen der Angabe des Encodings im Betreff und der Angabe des Encodings im Text der Mail zu verstehen und auch gerade keinen Zwölfjährigen in der Nähe hast, der dir diesen Technikkram erklärt? Na gut, ich tue dir mal den Gefallen¹:

$ echo d2lsbCBNw6RkY2hlbiBoZXV0ZSBBYmVuZD8= | base64 -d
will Mädchen heute Abend?

Kryptomädchen sozusagen. 😀

Komm, Spammer: Versuch du jetzt auch mal etwas! Nimm dir eine Faustfeuerwaffe und erschieß dich damit! Aber ziel dabei besser nicht auf deinen Kopf, denn da könntest du das Ziel verfehlen… 👿

¹Sorry liebe Mitleser, ich kann euch nicht sagen, wie man das unter Microsoft Windows macht. Wenn ihr einen guten Editor für Programmierer verwendet, kann es sein, dass der es kann. Beim Emacs heißen die Befehle base64-encode-region und base64-decode-region. Holt euch bei Bedarf einfach dieses kleine Programm.

Payment Details.

Dienstag, 3. November 2015

Danke, mit Punkt am Ende des Betreffs. Sicheres Spammerkmal, automatisch aussortierter Müll. Bitte so weitermachen, Spammer!

FYI,

I made the payment conforming to the proforma invoice on behalf of our sister company. I am attaching the proof of the payment.

keep me updated as soon as you confirm payment.

Kind Regards
Susanne Sцhngen
Address: West Quarter. Lime Street. N: 4 Apartment 22
Pendik / ISTANBUL
Turkey.
Tel: 0296 310 xxxx
Web: www.yadadanismanlik.com

Aha, ich habe also Geld überwiesen bekommen. Von jemandem, der aus der Türkei kommt, aber beim Mailschreiben die kyrillische Codepage verwendet und deshalb „Sцhngen“ mit Nachnamen heißt. Von jemandem, der eine schnell rausgesuchte Adresse angibt, aber nicht einmal den Namen desjenigen zu sagen weiß, dem da Geld überwiesen wurde. Und alles Nähere zu diesen Nullaussagen mit vielen Worten steht dann im Anhang.

Ihr kennt das Muster.

Der Anhang ist… nein, diesmal kein ZIP-Archiv, sondern ein PDF¹. Das ist das Neue daran.

Und da steht nicht etwa drin, um was es geht, sondern darin steht in grafischer Form eines der beliebtesten Textfragmente der Spammer und Reklameidioten, das ansonsten von lebenden und fühlenden Menschen wegen seines impliziten Unsinns niemals getippt wird:
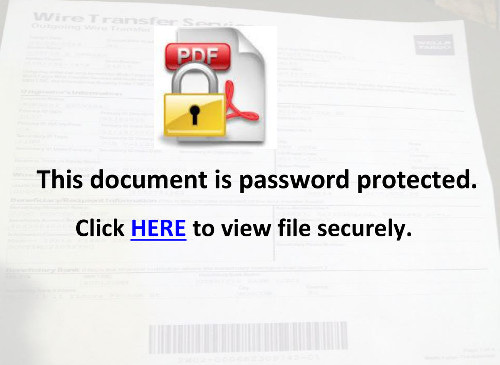
Screenshot des PDFs: This document is password protected. Click HERE to view file securely.

Click here!

Wer auf diesen (oder einen ähnlich doofen) Text klickt, nur, weil man darauf so fein klicken kann, der lasse alle Hoffnung fahren!

Der Link zum angeblich sicheren Anschauen der Datei geht in die Domain freetoair (punkt) ru, und dort erhält man keineswegs nur die Möglichkeit…
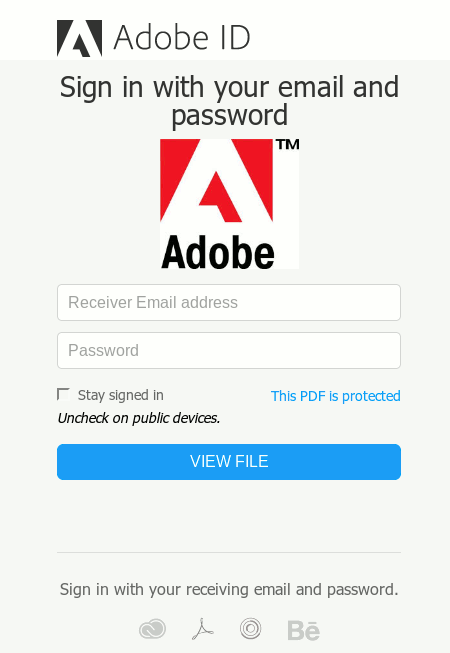
Screenshot der Phishing-Seite für Adobe-IDs

…Kriminellen eine Kombination aus Mailadresse und Passwort zu geben. Zusätzlich läuft im Hintergrund ein beachtlicher und für mich auf die Schnelle² nicht zu analysierender Javascript-Apparat ab:
Screenshot der Quelltext-Ansicht des Firefox mit dem vorsätzlich kryptisch formulierten Javascript aus der vorgeblichen Phishing-Seite

Der „kostenlose Sicherheitstest“, der hier von Kriminellen auf den Webbrowser losgelassen wird (und beim Auffinden einer ausbeutbaren Lücke von einer Übernahme des Computers durch Kriminelle gefolgt wird), wird zurzeit von den meisten Antivirus-Schlangenölen nicht als Bedrohung erkannt.

Wer hingegen schlau ist, sich deshalb nicht auf ein Antivirus-Schlangenöl verlässt und mit einem Browser-Addon wie NoScript dafür sorgt, dass nicht jeder dahergeklickten Website das Privileg eingeräumt wird, Programmcode im Browser auszuführen, ist vor solchen Attacken über den Browser weitgehend geschützt — übrigens auch, wenn diese besser vorgetragen werden als in dieser schlecht gemachten Spam. Etwas mehr darüber, wie man seinen Computer absichert (und warum Antivirus-Schlangenöl dabei — im Gegensatz zu den irreführenden und erlogenen Behauptungen in der Reklame — nicht die größte Rolle spielt) habe ich auf meiner Homepage geschrieben.

¹Ihr wisst ja: auf keinen Fall, niemals und bloß nicht Anhänge aus Spams öffnen! Das bisschen befriedigte Neugierde ist den möglichen Ärger nicht wert. Ich habe dieses PDF übrigens betrachtet, indem ich es in Gimp importiert habe… und selbst das noch auf einem besonders gesicherten System. Generell rate ich davon ab, den Adobe Reader zum Lesen von PDFs zu benutzen. Nehmt bitte lieber ein reines Anzeigeprogramm wie Evince (das ist natürlich mein Favorit), das keinen Code anderer Leute auf eurem Computer ausführt, wenn ihr nur lesen wollt. Praktisch jedes PDF, das mir in die Hände kommt, kann ich mit Evince lesen — die einzige Ausnahme war ein Handbuch, das mir vor etwa fünf Jahren übern Weg gelaufen ist. Zum Glück ist es kein Problem, in so einem Fall einfach den fetten, gefährlichen, überkomplexen und bei Kriminellen für Angriffe äußerst beliebten Adobe Reader zu verwenden…

²Um den ausgesprochen kryptisch gecodeten Wust auf der Seite zu durchsteigen, brauchte ich einige Wochen! In denen ich nichts anderes mache! Das ist ausgefeilte, kriminelle Brut! Darüber hinaus sieht auch das verwendete CSS teilweise verdächtig aus, weil kleine grafische Elemente eine auffallend große, base64-codierte Repräsentation haben, als ob Codeausführung durch Bufferüberläufe in Browsern getriggert werden sollte. Dagegen schützt übrigens nur die ausschließliche Verwendung aktueller Software.

You have missed notifications contemporary

Dienstag, 3. November 2015

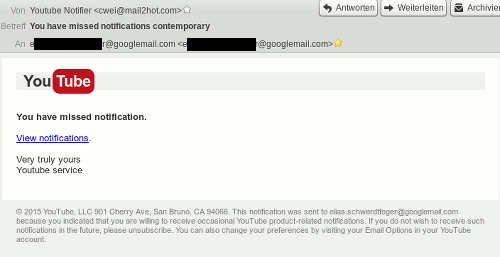
YouTube -- You have missed notification. -- (Link) View notifications. -- Very truly yours -- Youtube service -- © 2015 YouTube, LLC 901 Cherry Ave, San Bruno, CA 94066. This notification was sent to elias.schwerdtfeger@googlemail.com because you indicated that you are willing to receive occasional YouTube product-related notifications. If you do not wish to receive such notifications in the future, please unsubscribe. You can also change your preferences by visiting your Email Options in your YouTube account.

Oh, „YouTube“ kann ja sein eigenes Logo gar nicht mehr. Und der Absender „YouTube Notifier“ verwendet die Absenderadresse cwei (at) mail2hot (punkt) com und keine Adresse in der Domain von YouTube. Und der explizit eingetragene Name des Empfängers ist nicht etwa der bei YouTube verwendete Name, sondern unnötigerweise noch einmal die Mailadresse des Empfängers.

Ich glaube, dass niemand auf diese Spam reinfallen kann, der seine fünf Sinne beisammen hat. Die verlinkte Website wird leider zurzeit von den meisten Antivirus-Programmen nicht als Schadsoftwareschleuder erkannt, aber vor einem Klick kann ich nur warnen. Sie enthält unsichtbare Inhalte und eine in Javascript gecodete Weiterleitung auf eine Website, die sich schon eine beachtliche „Reputation“ als betrügerisch, illegal, virusverseucht und spambeworben abgeholt hat und deshalb auf mehreren einschlägigen Blacklists steht — nur die Antivirus-Schlangenöle versagen in ihrer Mehrzahl beim Erkennen dieser Website als kriminelle Dreckschleuder. Das Problemchen mit den Blacklists ist ja auch der Grund, warum in den Spams ein Link in ein gecracktes WordPress-Blog gelegt wurde, das dann dorthin weiterleitet…

Und deshalb klickt man übrigens niemals in eine Spam.

Wer so schlau ist, nicht jeder dahergelaufenen Website das Ausführen von JavaScript zu gestatten und mithilfe eines geeigneten Addons dieses Privileg nur für vertrauenswürdige Sites einschaltet, kann übrigens gar nicht auf diese Weise überrumpelt werden — und ist generell viel sicherer im Web unterwegs. In diesem Fall hätte es nur eine weiße Seite gegeben.

Gewin..

Montag, 2. November 2015

Weia, die ist bestimmt gut. Und hat gleich zwei Punkte nach dem Betreff. 😀

Samsung Europe
E-Mail-Nachrichtenzentrum
P.o. Box 732
Rotterdam- Niederlande
Telefax: 0031-844-393-xxx
www.samsung.com/europe

Achtung! Dieser E-Müll kommt aus dem gigantischen E-Mail-Nachrichtenzentrum von Samsung, dessen jede Vorstellungskraft zunichte machende Gebäude noch vom Mond aus gesehen werden können! :mrgreen:

Gewinnbenachrichtigung: Ticket-Nummer: WIN-27/D49.

Und das Beste daran: Da liegen lauter „Tickets“. Die müssen ja auch irgendwo liegen, denn die Empfänger dieser gnadenlos doofen Spam zur Einleitung eines Vorschussbetruges haben ja alle keine Tickets. Vermutlich sind die in diesem Anbau, über den sich immer die Astronauten auf der ISS unterhalten.

Und irgendein Ticket, das aus für mich völlig unverständlichen Gründen mit einer Honigtopf-Adresse von mir zusammenhängt, hat gewonnen. Mal schauen, was es gewonnen hat:

Die Summe der siebenhundertfьnfzigtausend Euro mit einem Samsung Ativ Book9 lite und einem Samsung Galaxy NoteIII haben wurde von Samsung Datenbank mit Telefon und Internet E-Mail-Benutzer, Sie vergeben, von denen Ihr WIN-27/D49: E-Mail-Adresse wurde an den gewinnenden Gutscheinnummer angebracht.

Herzlichen Glьckwunsch !!!

Aha, ein „Ativ Book“ und eine Dreiviertelmillion Euro hat dieses „Ticket“ gewonnen, das an die Mailadresse getackert wurde. Und „Samsung“ hat jetzt so viel Geld und Klapprechner verlost, dass sie sich nicht einmal mehr einen Dolmetscher leisten können. Schade.

Kontaktieren Sie das Beurkundung Offizier mit Ihrer gewinnenden Couponnummer und die erforderlichen Informationen fьr Ihre Beurkundung fьr ьbertragen unten.

KONTAKT:
Behauptet Agent / Beglaubigung Offizier.
Andre Gustavo
(Herr.)
Kontakt E-Mail: win (punkt) samsung (at) europe (punkt) com

Aber da sie das Geld für eine Dolmetscher gespart haben, können sie sich immerhin einen „Behauptet Agent / Beglaubigung Offizier“ leisten. Natürlich hat der keine Mailadresse in der Domain von Samsung.

Beachten Sie, dass eine Leckage Ihrer Gewinnbenachrichtigung [sic!] zu einem Doppelergeb [sic!] Anspruch automatisch erlischt Ihre Siegespreis [sic!] daher empfehlen wir Ihnen, halten Sie Ihre Gewinnbenachrichtigung Nachricht confidentialand [sic!] vom цffentlichen Bekanntmachung Doppelansprьche oder Identitдtswechsel zu verhindern [sic!], bis nach Ьberweisung / Zahlung an Sie.

Weia! 😯

Hochachtungsvoll,
Dorcas De EGGO (P.R.O)
Samsung Europe

Voller Verachtung für deine Intelligenz
Dein Vorschussbetrugsspammer

© 2015 Samsung Europe. Alle Rechte vorbehalten.
Nutzungsbedingungen. Datenschutzerklдrung

Samsung hat mit dieser Spam nichts zu tun.

Diese Informationen vertraulich ausschlieЯlich dem genannten gerichtet und kцnnen enthдlt vertrauliche und / oder rechtlich geschьtzte Material. Diese Information kann nicht anders sein, verteilt, kopiert oder offenbart. Wenn Sie diese E-Mail irrtьmlich erhalten haben, informieren Sie bitte sofort den Absender ьber eine Rьck E-Mail und zerstцren ursprьngliche Nachricht.

Diese millionenfach versendete, unverschlüsselte und offen wie eine Postkarte durch das Internet bewegte Spam ist voll geheim. Bitte nach dem Lesen aufessen!

Danke fьr Ihre Kooperation.

Danke für nichts!

OFFIZIELLE GEWINNBENACHRICHTIGUNG

Samstag, 31. Oktober 2015

Oh, ich bin erfreut! Die Vorschussbetrüger haben mal nachgeguckt, wie man das Wort richtig schreibt, so dass es keine „Benachritigung“ mehr ist. Leider haben sie nicht nachgeguckt…

Sehr geehrte Begьnstigten, Bitte lesen Sie die beigefьgte Gewinnbenachrichtigung, fьllen Sie das Formular aus und senden Sie von fax Ihren Anspruch Rechtsanwalt Dr. Joseph Aragonez . TELL / 0034 632-052-xxx / FAX / 0034 917-903-xxx

…wie man in einer derart kurzen Spam auch noch das Kunststück hinkriegt, dass lustige Punkte über manchen deutschen Vokalen stehen, und so erscheinen da halt fröhliche kyrillische Einsprengsel.

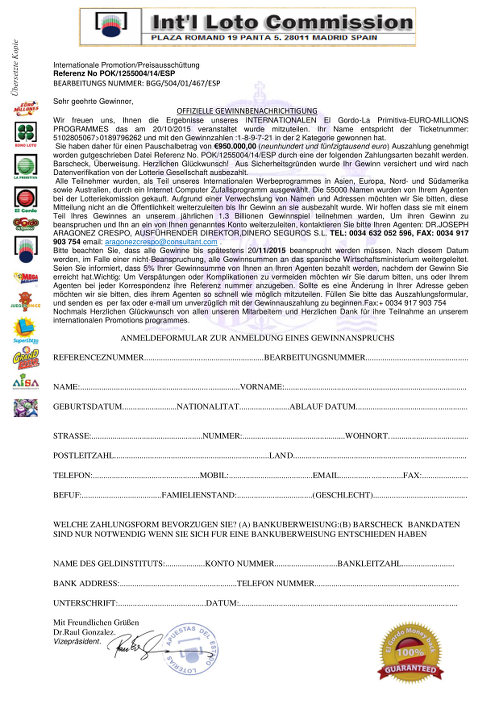
Die „beigefьgte Gewinnbenachrichtigung“ ist ein 211 KiB großes PDF-Dokument¹, dem auch ein typografischer Grobschmecker überdeutlich ansieht, dass der Autor einfach einen anderen Betrugsbrief bearbeitet hat, ohne sich darum zu kümmern, auch die gleichen Schriftarten zu verwenden:

So sieht der Betrugsbrief aus

Für alljene, die wegen eines derartig „überzeugenden“ angehängten Schriebs an einer mies gemachten Spam glauben, dass sie ganz dicke Gewinner seien und die deshalb ganz viel Geld für allerlei Vorleistungen mit Western Union zu anonymen Empfängern senden, gibt es immerhin noch einen Trost in der Trübsal ihres gut abgedunkelten Oberstübchens:

Detail aus dem PDF: Siegel mit dem Text 'El Gordo Money back 100% GURANTEED'.

Dieser Gewinn kommt mit 100%-Geld-zurück-Garantie! 😀

¹Es ist grundsätzlich eine dumme und schlechte Idee, Anhänge aus einer Spam zu öffnen. Das bisschen befriedigte Neugierde steht in keinem guten Verhältnis zum möglichen Ärger. Wer nicht weiß, wie man einen besonders gesicherten Computer für diesen Zweck herrichtet — und nein, ein Antivirus-Schlangenöl und eine „Personal Firewall“ sind kein ausreichender Schutz — sollte gar nicht erst darüber nachdenken!