Oh, ich habe ja schon länger keine Paketspam mehr gesehen. Und diese hat sogar ein Emoji im Betreff, die ist sicherlich ganz was Tolles! 🤭️
Und dann binnen einer einzigen Minute viermal auf der gleichen Mailadresse angekommen. So schade, dass diese Computer gar keine Datenverarbeitung können, sonst hätten die Spammer bestimmt mal einen aufgeweckten Zehnjährigen gefragt, wie man mit sort und uniq die ganzen Dubletten aus dem Datenbestand entfernt.
Von: UPS <ups-tracking@email.com>
Nein, diese Mail kommt nicht von UPS. Die würden nämlich Mailadressen in ihrer eigenen Domain verwenden. Vermutlich würden sie auch kein Emoji in den Betreff machen, weil das oft schon reicht, eine Mail als Spam auszusortieren. Und ganz sicher würden sie einen nicht mit E-Mail belästigen, denn auf Paketen steht für gewöhnlich eine Lieferanschrift, aber keine Mailadresse. Woher sollten die wissen, wo sie hinmailen sollen?
Na gut, mal reinschauen:
Schnell handeln: Ihr Paket ist bereit für die Zustellung!

Kein Wunder, dass das Paket nicht bei mir ankommt. Da wohne ich doch gar nicht. 😅️
Das lustige, aber schon länger verwendete Bild haben die Spammer einmal mehr kostenlos und anonym in der so genannten „Cloud“ von Google gehostet.
Ich muss hoffentlich nicht weiter erwähnen, dass der Link auch nicht zu UPS führt, sondern in eine kriminell gecrackte Website, die mit WordPress betrieben wird. Ich habe den Betreiber dieser Website schon unterrichtet, und ich gehe davon aus, dass dieser Teil der betrügerischen Masche in Kürze erledigt sein wird. Dort gibt es zurzeit noch eine Weiterleitung in die übliche Kaskade von Weiterleitungen, und am Ende darf man auf einer obskuren Website, die in einer obskuren Domain liegt, „die Lieferung seines Paketes planen“ (dabei habe ich erfahren, dass in drei Tagen schon wieder Wochenende ist, was ich am Montagmorgen sehr begrüße) und nicht nur seine Anschrift inklusive Telefonnummer angeben, sondern auch eine Kreditkartennummer, um
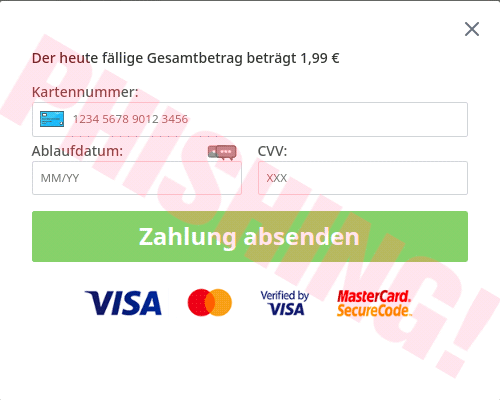
Keine der Websites in dieser Kaskade befindet zurzeit in irgendeiner Blacklist. Wer sich auf den so genannten Phishingschutz im Browser verlässt, ist verlassen und kann ungehindert ins Verderben rennen.
Natürlich werden die Betrüger mit der Kreditkarte so richtig durchkaufen. Das Geld anderer Leute gibt sich ja immer ganz besonders leicht aus. Der durch Betrug angerichtete finanzielle Schaden liegt in der Regel im hohen vierstelligen oder niedrigen fünfstelligen Bereich, in wenigen Fällen sogar noch höher. Jeder Mensch kann mit seinem Geld etwas besseres anfangen, als so einem betrügerischen Geschmeiß den verfeinerten Lebensstil zu finanzieren.
Zum Glück gibt es ein ganz einfaches und sehr sicheres Mittel, mit dem man sich vor Phishing schützen kann, eine der immer noch häufigsten Betrugsmaschen im Internet: Niemals in eine E-Mail klicken! Denn wenn man nicht in eine E-Mail klickt, können einem die Betrüger nicht so einfach einen giftigen Link unterschieben. Stattdessen für häufiger besuchte Websites einfach ein Lesezeichen im Browser anlegen. Die Sendungsverfolgung von UPS findet sich zum Beispiel hier, und echte Mitteilungen von UPS enthalten eine Nummer, die man dort eingeben kann. Ach, das wisst ihr alle schon? Habe ich mir doch gleich gedacht. Aber trotzdem fallen noch genug Leute auf so ein Phishing herein, damit sich diese Nummer für die Spammer lohnt. 😕️

 Ich finde es übrigens bemerkenswert — also wert, dass man es bemerke und sich merke — dass es so außerordentlich viel ADAC-Spam gibt. Ich vermute, dass ADAC-Mitglieder besonders leichte Opfer sind, sonst würde diese Welle ja nicht über Monate laufen. Wenn sie ein Mitglied des ADAC sind, ist vielleicht auch für sie die Frage einmal bedenkenswert, warum Leute aus der Praxis des gewerbsmäßigen Betrugs — also Leute, die jeden Tag viel Erfahrung mit der Leichtgläubigkeit und Übertölpelbarkeit anderer Menschen machen, weil sie nun einmal davon leben — zur Auffassung kommen können, dass Mitglieder des ADAC eine besonders gute Zielgruppe sind. Sind die Merkmale einer Phishingspam dort etwa der alltägliche Stil in der internen Kommunikation, so dass das Spamdeutsch nicht sofort auffällt? Da würde ich aber ganz schnell austreten. Das wäre ja widerlich! 🏃♀️️

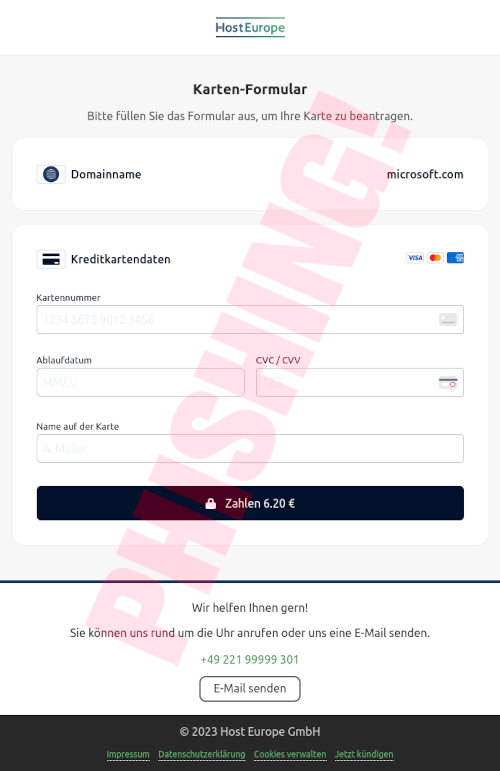
 Und dann klickt man niemals in eine E-Mail. Wenn man sich angewöhnt, für solche Websites Lesezeichen im Browser anzulegen und diese Websites grundsätzlich immer nur über das Lesezeichen aufzurufen, kann einem kein Trickbetrüger einen giftigen Link unterschieben und man ist vor Phishing — immer noch eine der häufigsten Kriminalitätsformen im Internet — sicher. Dies geschieht völlig ohne Komfortverlust, denn man klickt ja weiterhin. Nur eben nicht in eine Mail. Einfach den HostEurope-Kundenlogin über das angelegte Lesezeichen aufrufen und sich dort ganz normal anmelden. Wenn man dort sieht, dass man überhaupt nicht auf das behauptete Problem hingewiesen wird, hat man einen dieser gefürchteten Cyberangriffe abgewehrt. So einfach geht das! Der Spuk ist vorbei, bevor er begonnen hat. Die Spam kann man einfach löschen. 🛡️