Unser täglich Spam

Aus dem Internet frisch auf den Tisch. Köstlich und aromatisch.


Schlagwortarchiv „Doctolib“

✨ Ihr Erste-Hilfe-Set von Doctolib ist für Sie reserviert!

Samstag, 10. Oktober 2026

Von: Doctolib-Team <newsletter.owgcaf@micropayment.de>

Bei dieser Absenderadresse habe ich keine weiteren Fragen mehr. Mein Exemplar dieser Spam wurde übrigens über eine IP-Adresse von Google versendet, den dicksten Kumpel und zuverlässigsten Komplizen des Spammers und Betrügers. Von einer Abuse-Mail sehe ich wie immer ab. Sie ist Zeitverschwendung. Google tut nach meinen Erfahrungen nichts gegen den Missbrauch seiner Angebote durch Kriminelle. Zum Glück wird die Spam sehr sicher als Spam erkannt und aussortiert.

Doctolib
🛡 FÜR AUSGEWÄHLTE PERSONEN

Oh, ich bin mal wieder auserwählt. Vermutlich, weil ich eine Mailadrese habe, die man vollspammen kann.

Ihr Erste-Hilfe-Set
von Doctolib
ist für Sie
reserviert!

●
Als kleines Dankeschön für Ihre Unterstützung möchten wir Ihnen ein praktisches Erste-Hilfe-Set zukommen lassen.

Praktisches Erste-Hilfe-Set

Die Zeilenumbrüche sind übrigens aus der Spam. Ansonsten finde ich es sehr schön, dass das Erste-Hilfe-Set „praktisch“ ist. 😁️

⌂
Für zu Hause
und unterwegs
Nützlich im Alltag, auf Reisen und bei der Arbeit

Unentbehrlich für Sport, Freizeit, Hobby und Camping. 😁️

◆
Sorgfältig
ausgewählte Inhalte
Mit wichtigen Produkten für den täglichen Bedarf

Wir kennen das alle, dass wir wichtige Produkte für den täglichen Bedarf in einem Erste-Hilfe-Köfferchen suchen, oder? 😅️

♥
Mit Blick auf
Ihre Bedürfnisse
Praktisch, kompakt und einfach anzuwenden

Wer angesichts solcher Anpreisungen denkt, dass es sich wohl um Gnobbelmatsch aus dem angelernten neuronalen Netzwerk handelt, denkt ziemlich genau das Gleiche wie ich.

◉
Für Menschen,
die uns wichtig sind
Ein Zeichen unserer Wertschätzung für Sie

Hach, so viel Wertschätzung heute! 😅️

Beantworten Sie ein paar kurze Fragen und erfahren Sie mehr über das Erste-Hilfe-Set.
🔒 Ihre Angaben bleiben vertraulich.

JETZT TEILNEHMEN →

Der Link führt in die voll vertrauliche Cloud von Google. Dort gibt es die erste Weiterleitung.

$ lynx -source "https://storage.googleapis.com/ecfvyzefzeyufcuyzfuzecvzuzevcuzfeucfuzecg/docnikjoheukdz8bfgqam3ndtlmwszx5gbcsailmscvqynexjkelt.html" | grep -i refresh
<meta http-equiv="refresh" content="0; url=https://held-paths.com/?a=1096&oc=28546&c=74011&p=r&m=3&s1=&s2=szeuj#" />
$ _

Aber das ist noch lange nicht das Ende. Es ist ja Spam, da setzt man keine direkten Links, wie das jeder fühlende und denkende Mensch täte, weil es nun einmal einfach und direkt ist:

$ location-cascade "https://held-paths.com/?a=1096&oc=28546&c=74011&p=r&m=3&s1=&s2=szeuj#"
     1	https://westerranean.xyz/?a=1096&oc=28546&c=74011&p=r&m=3&s1=&s2=szeuj&ckmguid=53ea0b77-a27e-4068-86cf-386eb85d92b4
     2	https://www.fjelix.com/281MZPMB/7MDKWMTX/?sub2=456180673&source_id=1096
     3	https://www.kumozi.com/2W1Q1KK/3WZWDLGT/?sub1=851b88ee046542a69b48c965274e4420&source_id=21601&sub5=105242
     4	https://takindenture.life/XqBzPl4K/?dm=www.kumozi.com&sub4=&sub3=&sid=21601&sb1=851b88ee046542a69b48c965274e4420&ip=88.64.71.50&s5=46292&s2=&eid=223GDT1
     5	/?dm=www.kumozi.com&sub4=&sub3=&sid=21601&sb1=851b88ee046542a69b48c965274e4420&ip=88.64.71.50&s5=46292&s2=&eid=223GDT1
$ surbl westerranean.xyz www.fjelix.com takindenture.life www.kumozi.com 
westerranean.xyz	okay
www.fjelix.com	okay
takindenture.life	okay
www.kumozi.com	okay
$ _

Die in dieser Weiterleitungskette benutzten Domains stehen noch nicht auf den einschlägigen Blacklists. Wer sich darauf verlässt, vom Webbrowser geschützt und gewarnt zu werden, ist also verlassen. Besser ist es, gar nicht erst in eine Spam zu klicken.

⏱ Nur kurze Zeit
verfügbar

🔒 Ihre Daten sind
geschützt

✓ Teilnahme ist
freiwillig

Oh, das ist ja nett, dass es freiwillig ist, in eine illegale und asoziale Spam zu klicken! Da bin ich aber erleichtert! Ich dachte schon, ich müsse das tun. 😅️

♥ Vielen Dank für Ihr Vertrauen!

Vielen Dank für den pseudohöflichen Dank für nichts. Vor meinem Arsch ist auch kein Gitter.

Ihr Doctolib-Team
Abmelden | Datenschutz | Kontakt

Auf ein für gewerbliche E-Mail in der Bundesrepublik Deutschland gesetzlich vorgeschriebenes E-Mail-Impressum hat der Absender verzichtet.

Ach ja, diese Spam kommt natürlich nicht von „Doctolib“ und hat nichts mit „Doctolib“ zu tun.
Sie wurden für eine Prämie von Doctolib ausgewählt.

Montag, 14. September 2026

Oh, mit einem Punkt am Ende des Betreffs. Den macht kein denkender und fühlender Mensch. Den machen nur Spammer und Leute, deren Mitteilungen nicht so lesenswert sind. Die hier zum Beispiel:

Von: Doctolib-Prämienteam <newsletter.owjvqh@micropayment.de>

Und ansonsten: Déjà vu.

Logo

Exklusive Rabatte und Sonderpreise!
STARTEN SIE IHRE UMFRAGE

Produkt

Wir möchten Ihnen die einmalige Gelegenheit bieten, ein brandneues Erste-Hilfe-Set zu erhalten!
Um es zu bekommen, nehmen Sie einfach an dieser kurzen Umfrage zu Ihren Vorlieben und Erfahrungen teil.
UMFRAGE STARTEN

Facebook Twitter LinkedIn Instagram
Über uns | Blog | Dienstleistungen | Abbestellen

Sie erhalten diese Nachricht, weil Sie dem Erhalt von Umfragen, Produktinformationen oder Angeboten zugestimmt haben.

Verfügbarkeit und Angebotsbedingungen können sich ändern.

Datenschutzerklärung | Teilnahmebedingungen

Da muss man ja nur hinschauen, um zu sehen, dass diese Spam von der selben Bande kommt wie der gestrige Sonntagsmüll mit Klemmbausteinen und Schloss. Nicht einmal den kleinen Patzer mit den erwähnten „Rabatten“ für ein angebliches „Geschenk“ haben sie korrigiert. Vermutlich, weil sie die verwendete Sprache gar nicht verstehen. Und auch ansonsten ist alles gleich. Das ist mir (noch) keine ausführlicheren Kommentare wert.

Es ist doch immer wieder schön, kriminellen Spammern bei der Arbeit und beim Scheitern zuzuschauen. Hoffentlich verhungern sie einfach!

Bitte auf gar keinen Fall auf so eine Umfragespam reinfallen!

Ihr Finanz-Update für den Dezember. #4204826

Mittwoch, 25. Dezember 2024

Oh toll! Mit völlig sinnloser Nummer. Von der Bank…

Von: ІNG <br7l4fvhy1cgxw2@itcelaya.edu.mx>

…die ihre Mails gar nicht aus der eigenen Domain versendet. Die Bank, die ich vor allem aus meinem Spameingang kenne, weil es da immer so viel Phishing gibt. Vermutlich ist es bei diesen Kunden für die Trickbetrüger oft lohnend.

Zur Onlineversion

Wie, Internet-E-Mail ist noch nicht online genug? 😅️

ING

Ihre Finanz-Nachrichten für den Dezember.

Nein danke, ich falle nicht auf so genannte Investmentfonds rein, die schlechter performen als die Entscheidungen eines Zufallsgenerators, aber dafür die Banken reich machen. 🖕️

Oder habt ihr heute eine andere Geschichte vom Weihnachtsmann für mich?

Sehr geehrter Kunde,

Aber so genau mein Name!

Wir möchten Sie nochmals daran erinnern, Ihre ІNG App auf die neueste Version zu aktualisieren, um weiterhin alle Funktionen und Sicherheitsstandards nutzen zu können.

Ich habe keine App. Ich habe nicht einmal ein so genanntes „Smartphone“. Und wenn ich ein Smartphone hätte, würde ich diesem Sandkasten für kriminelle und destruktive Mitmenschen, der oft schon im Auslieferungszustand nicht deinstallierbare Schadsoftware enthält, ganz sicher nicht meine Fernkontoführung anvertrauen. Dagegen war Windows 98 ja sicher! 🥳️

Bitte klicken Sie auf den untenstehenden Button und folgen Sie den Anweisungen, um die Aktualisierung durchzuführen:

Jetzt Aktualisierung APP

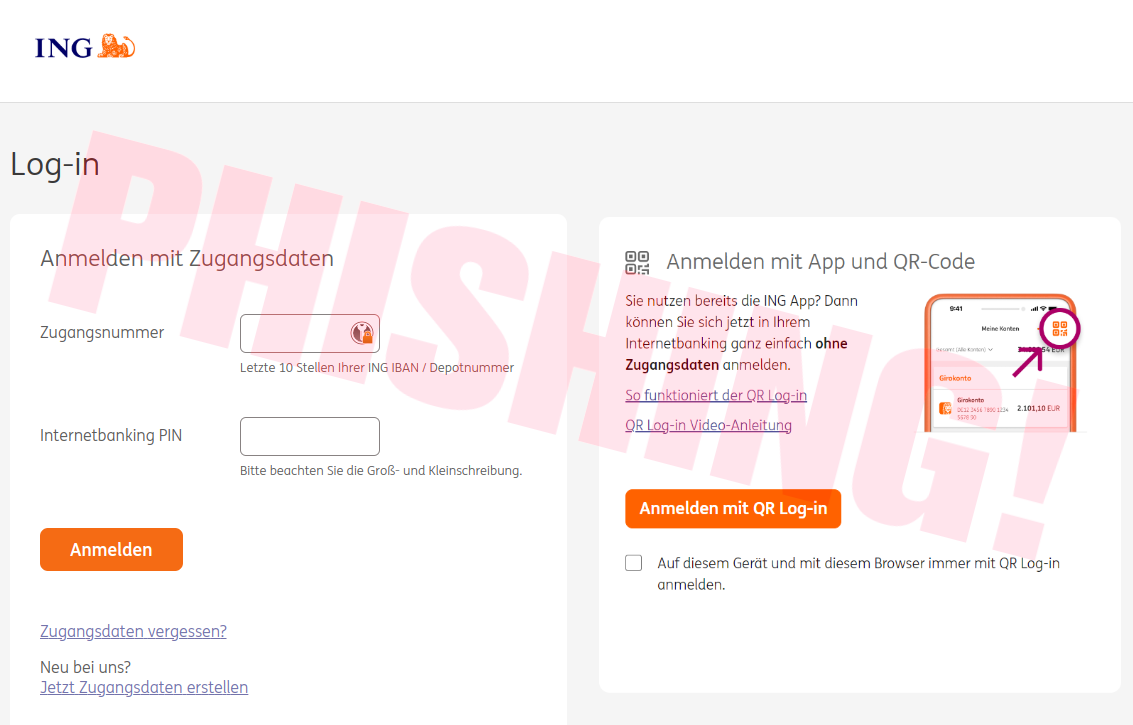
Wer da klickt, lasse alle Hoffnung fahren. Weder führt dieser Link zur Website der ING DiBa, noch ist er direkt gesetzt. Stattdessen gibts eine Weiterleitung auf eine andere Seite in der brasilianischen TLD, die aussieht, als käme sie von der ING DiBa:

Screenshot der Phishing-Website

Alles, was man dort eingibt, geht direkt an Kriminelle. Die räumen das Konto leer und machen außerdem noch allerlei Betrugsgeschäfte damit. Den Schaden bekommt man nicht erstattet.

Zum Glück für uns alle gibt es ein hervorragendes und hundertprozentig wirksames Mittel gegen Phishing, eine der häufigsten Trickbetrugmethoden im heutigen Internet: Niemals in eine E-Mail klicken! Wenn man nicht in die Mail klickt, kann einem kein Verbrecher so leicht einen giftigen Link unterschieben. Stattdessen unbedingt ein Lesezeichen im Webbrowser anlegen und die Website nur noch über das Lesezeichen aufrufen! Sollen die Trickbetrüger doch verhungern, weil niemand mehr auf sie hereinfällt!

Wichtig: Sie haben noch ein paar Tage Zeit, um das Update abzuschließen. Nach diesem Zeitraum können Einschränkungen bei der Nutzung der ІNG-Anwendung gelten. Um Unannehmlichkeiten zu vermeiden, bitten wir Sie, die Aktualisierung so schnell wie möglich durchzuführen.

Wenn man nach dem „Genuss“ einer solchen Spam mit komischem Absender doch unsicher sein sollte, einfach die Website der ING DiBa über das Lesezeichen im Browser aufrufen und sich dort wie gewohnt anmelden. Wenn es dabei keinen Hinweis auf derartige Probleme gibt, dann hat man einen dieser gefürchteten „Cyberangriffe“ abgewehrt. Ja, so laufen so genannte „Cyberangriffe“. Ja, so einfach kann man die abwehren. Tut das! 🛡️

Schlangenöl und Addons für Webbrowser helfen hingegen nicht. Die Kriminellen sind immer einen Schritt voraus.

Sicherheit Abmelden

Sicherheit ist übrigens, wenn man nicht klickt. 🖱️🚫️

Aber das schrieb ich ja schon.

App Store QR Code
Holen Sie sich die App für iOS
App Store QR Code
Google Play QR Code
Holen Sie sich die App für Android
Google Play QR Code

Ich rate dringend davon ab, Fernkontoführung — in der Reklame meist „Onlinebanking“ genannt — mit einem Smartphone zu machen. Außer natürlich, die Bank sagt explizit und rechtswirksam zu, für die angerichteten Schäden zu haften.

ІNG-DiBa AG
Theodor-Heuss-Allee 2
60486 Frankfurt am Main

Eingetragen im Handelsregister des Amtsgerichts Frankfurt am Main unter der Registernummer HRB 7727.

Vorstand: Nick Jue (Vorsitzender), Michael Clijdesdale, Eddy Henning, Daniel Llano Manibardo, Dr. Ralph Müller, Nurten Spitzer-Erdogan

Vorsitzende des Aufsichtsrates: Susanne Klöß-Braekler

So so, die ING-DiBa mit einem geradezu überkorrekten Mailimpressum ist das also. Da verstehe ich nur nicht, was dieser lustige Spruch unter der schlechten Phishingspam soll:

Kontakt Über uns Hilfebereich

Diese E-Mail wird Ihnen durch Doctolib im Auftrag und im Namen Ihrer Gesundheitsfachkraft zugesandt, da Ihre Gesundheitsfachkraft die Dienste von Doctolib nutzt, um ihre Termine zu verwalten. Doctolib handelt als Auftragsverarbeiter und Ihre Gesundheitsfachkraft als verantwortliche Stelle. Wenn Sie Ihr Recht auf Auskunft, Berichtigung, Löschung, Widerspruch, Einschränkung der Verarbeitung oder ggf. Übertragbarkeit Ihrer Daten wahrnehmen möchten, können Sie sich direkt an Ihre Gesundheitsfachkraft wenden. Um mehr darüber zu erfahren, wie Doctolib Ihre personenbezogenen Daten als Auftragsverarbeiter verwaltet, lesen Sie bitte unsere Datenschutzhinweise, Abschnitt „Liste der Verarbeitungen, bei denen Doctolib im Auftrag von Akteuren des Gesundheitswesens handelt” Diese Email wird [auftragsweise] versandt durch die Doctolib GmbH, Mehringdamm 51, 10961 Berlin, Amtsgericht Charlottenburg HRB 175963B

Ach, das ist doch nicht die ING-DiBa AG, sondern meine gute Gesundheitsfachkraft bei Doctolib? 🤦‍♂️️

So etwas sehe ich recht häufig in Spams: Der wesentliche Text der Marke „Hallo Kunde, wir sind deine Bank, jetzt klick mal, sonst kommst du nicht mehr an dein Geld ran“ (oder eine vergleichbar dumme Masche) ist fertiggeschrieben, und dann fehlt da noch ein bisschen Zeugs drunter, dass es auch wie eine echte Mail aussieht. Aber die Gedanken des Spammers sind schon wieder im Bordell, der Mund nuckelt schon selig an der Wodkaflasche und die Konzentration ist im Eimer. Spammer wollen sich ja keine Mühe geben, sonst könnten sie ja gleich arbeiten gehen. Und dann wird da halt recht gedankenlos Zeug reinkopiert und es kommt zu peinlichen Flüchtigkeitsfehlern. So wie hier. Immer wieder lächerlich. 🤭️